MUJI ऐप से 2.72 करोड़ तक यूज़र रिकॉर्ड लीक होने की आशंका
Ryohin Keikaku ने बताया कि अनधिकृत एक्सेस से MUJI ऐप के अधिकतम 2.726 करोड़ ग्राहक रिकॉर्ड लीक हो सकते हैं। इनमें छोड़ चुके यूज़र भी शामिल हैं।
जापानी रिटेल कंपनी Ryohin Keikaku ने 30 अक्टूबर को बताया कि उसके "MUJIアプリ" यानी MUJI ऐप के ग्राहक डेटा में से अधिकतम करीब 2.726 करोड़ (27.26 million) रिकॉर्ड लीक होने की आशंका है। कंपनी "MUJI" ब्रांड के तहत स्टोर चलाती है। प्रभावित डेटा में उन यूज़र्स की जानकारी भी है, जो अपनी सदस्यता पहले ही रद्द कर चुके हैं।
कौन-सी जानकारी प्रभावित
कंपनी के अनुसार संभावित रूप से लीक हुई जानकारी तीन तरह की है: ईमेल पता, जन्मतिथि और लिंग। क्रेडिट कार्ड की जानकारी, नाम, पता और फ़ोन नंबर इसमें शामिल नहीं हैं।
यह घोषणा ऐसे समय आई है, जब सदस्यों के लिए "無印良品週間" (MUJI Week) सेल चल रही है।
कंपनी ने क्या कदम उठाए
Ryohin Keikaku का कहना है कि बाहरी पक्ष की ओर से अनधिकृत एक्सेस का पता चलने के बाद प्रभावित हिस्से तक पहुंच रोक दी गई और सुधार (fix) लागू किया गया। अब तक डार्क वेब पर जानकारी पहुंचने या उसके दुरुपयोग से नुकसान की पुष्टि नहीं हुई है।
कंपनी प्रभावित लोगों को क्रमवार सूचना देगी। अगर डेटा के बाहर पहुंचने की पुष्टि होती है, तो वह दोबारा सार्वजनिक घोषणा करेगी। साथ ही उसने चेताया है कि लीक हुए ईमेल पतों का इस्तेमाल करके "नकली" यानी स्पूफिंग वाले ईमेल भेजे जा सकते हैं, इसलिए यूज़र्स सावधान रहें।
MUJI ऐप और कंपनी की आधिकारिक ऑनलाइन शॉप "無印良品ネットストア" फ़िलहाल सामान्य रूप से उपलब्ध हैं।
यूज़र्स के लिए इसका मतलब है कि संदिग्ध ईमेल, खासकर ऐसे संदेश जो MUJI की ओर से होने का दावा करें, खोलने या उनमें दिए लिंक पर क्लिक करने से पहले जांच ज़रूरी है।
इसी दिन की और ख़बरें
सभी देखें →
Apple MacBook Pro में टचस्क्रीन, Steve Jobs की राय से यू-टर्न
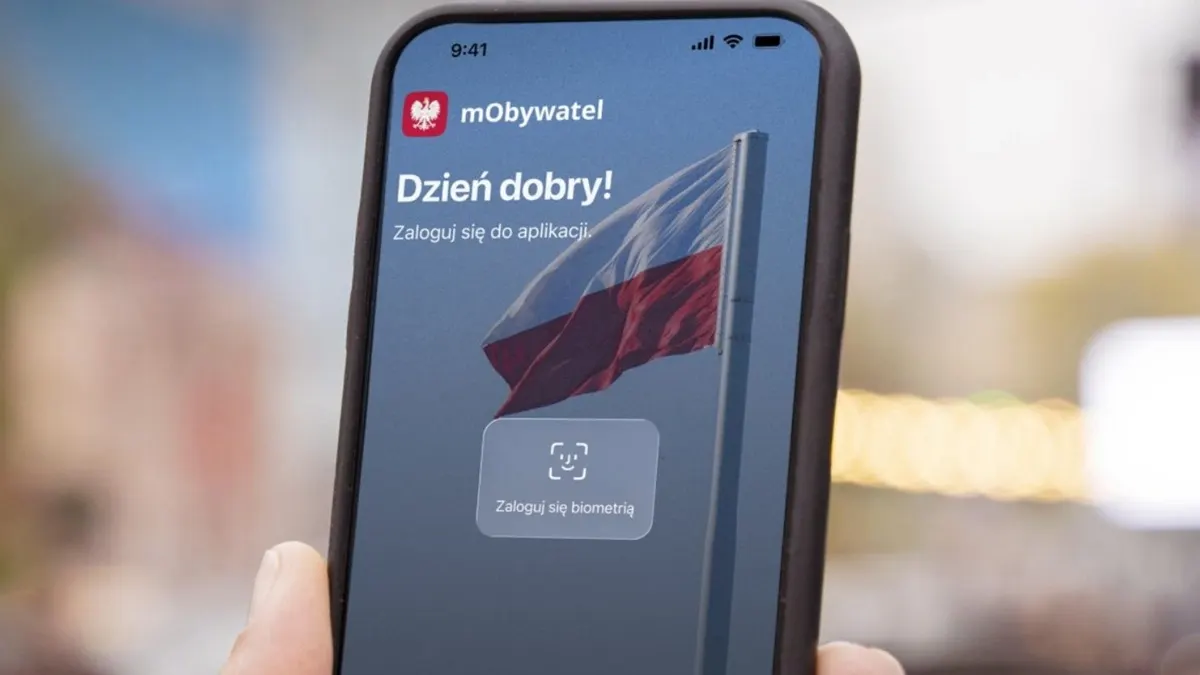
mObywatel ऐप से 2027 में पूरी तरह ऑनलाइन कार रजिस्ट्रेशन
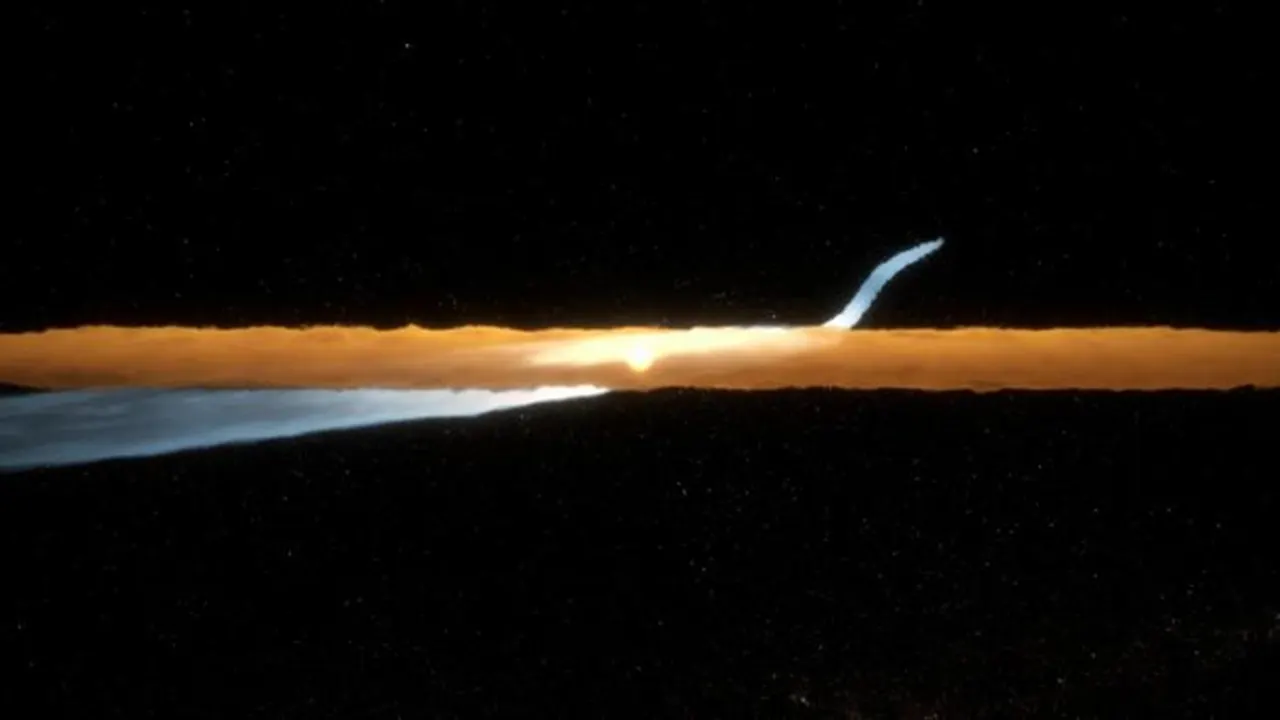
Beta Pictoris की 'कैट्स टेल' प्लूटो जितने बड़े पिंडों की टक्कर का नतीजा