Google ने 13 लाख Android TV बॉक्स में XCPE बैकडोर किया बेअसर
Google ने जापान की नेशनल पुलिस एजेंसी और सुरक्षा कंपनियों के साथ मिलकर 13 लाख से ज़्यादा सेट-टॉप बॉक्स में XCPE बैकडोर बेअसर किया और Videostrong से नाता तोड़ा।

 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
Google ने 3 नवंबर (अमेरिकी समय) को बताया कि उसने जापान की नेशनल पुलिस एजेंसी और अन्य साझेदारों के सहयोग से 13 लाख से ज़्यादा सेट-टॉप बॉक्स (STB) में छिपे XCPE बैकडोर को निष्क्रिय कर दिया है।
क्या था XCPE बैकडोर
XCPE (x.cpe) एक मैलवेयर है, जो Android डिवाइस बनाने वाली OEM/ODM कंपनी Videostrong Technology के उपकरणों में मौजूद था। इसके ज़रिये Google Play की सुरक्षा सुविधाएँ बंद की जा सकती थीं, डिवाइस को दूर से नियंत्रित किया जा सकता था, ऐड फ्रॉड चलाया जा सकता था, उपयोगकर्ता के इंटरनेट कनेक्शन को रेज़िडेंशियल प्रॉक्सी की तरह इस्तेमाल किया जा सकता था और दूसरे मैलवेयर भी इंस्टॉल कराए जा सकते थे।
यह बैकडोर सीधे डिवाइस के फ़र्मवेयर में लिखा गया था और समर्पित इंफ्रास्ट्रक्चर तथा पकड़ से बचने वाली डायनामिक कॉन्फ़िगरेशन से संचालित होता था। Google के अनुसार Videostrong इस बैकडोर तक पहुँच बेचकर कमाई भी करती थी।
प्रभावित डिवाइस में ज़्यादातर Android TV के STB हैं, लेकिन टेलीमेडिसिन टर्मिनल, कराओके उपकरण और डिजिटल साइनेज जैसे Android आधारित IoT डिवाइस भी शामिल हैं। इनसे उत्तरी और दक्षिण अमेरिका, ऑस्ट्रेलिया, रूस, दक्षिण-पूर्व एशिया, यूरोप और अफ़्रीका के कुछ देशों में बॉटनेट बन गया था।
कार्रवाई और आगे की राह
Google ने पुलिस एजेंसी के अलावा Lumen, HUMAN Security, Plume, Synthient और TrendAI के साथ मिलकर बॉटनेट को ध्वस्त करने और कानूनी कदम उठाने का काम किया। बैकडोर से बाँटे जा रहे मैलवेयर के C2 डोमेन भी बंद कराए गए। कंपनी का अनुमान है कि XCPE के अलावा अन्य रास्तों को मिलाकर 1 करोड़ से ज़्यादा डिवाइस तक पहुँच रोकी गई।
हालाँकि Google का कहना है कि बैकडोर संचालक, रेज़िडेंशियल प्रॉक्सी प्रदाता और ऐड फ्रॉड करने वाले गिरोह जटिल सप्लाई चेन बनाते हैं, इसलिए इनसे निपटने के लिए इंफ्रास्ट्रक्चर पर लगातार नज़र रखनी होगी।
कंपनी ने Videostrong से साझेदारी खत्म कर दी है। अब Videostrong और उसकी सहायक व संबद्ध कंपनियाँ प्रमाणित Android डिवाइस नहीं बना या बेच सकेंगी और न ही दूसरे वेंडरों को सॉफ़्टवेयर दे सकेंगी। Google मौजूदा जाँच प्रक्रिया मज़बूत करेगी और Android TV डिवाइस के फ़र्मवेयर की अखंडता सुनिश्चित करने वाली सत्यापन प्रक्रिया की समीक्षा करेगी।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
दक्षिण कोरिया में बैंकों के लिए नेटवर्क सेपरेशन नियम पूरी तरह खत्म
Elsevier के Reaxys में LG AI Research का केमिस्ट्री विज़न मॉडल
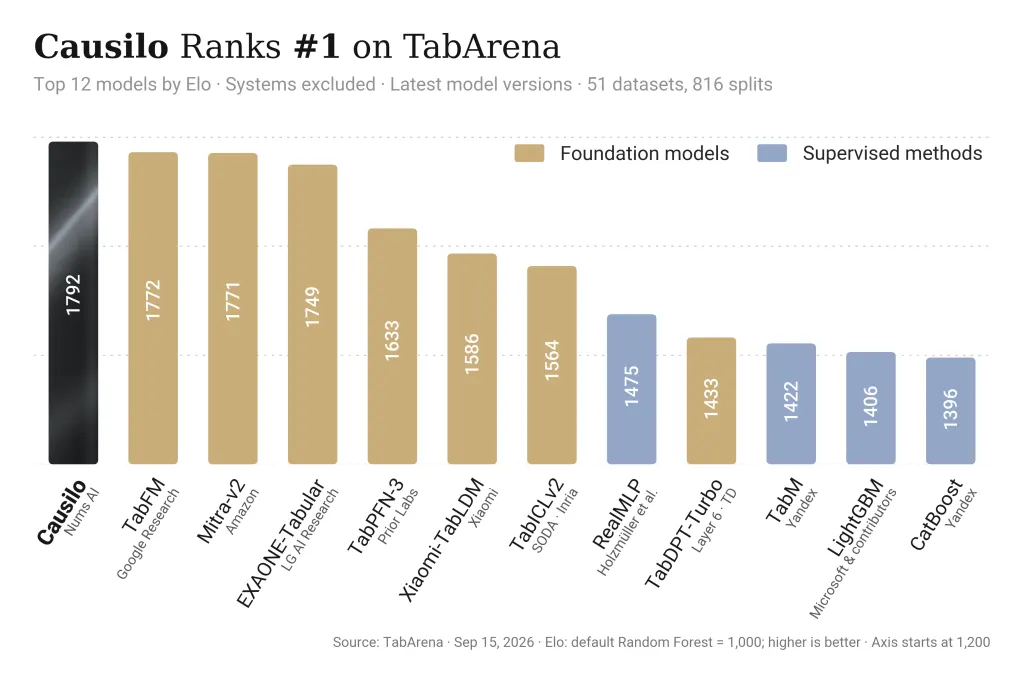
Numz AI ने प्री-सीड के दूसरे दौर में जुटाए 2 अरब वॉन, कुल फंडिंग 6 अरब