Google DeepMind के AlphaProof Code ने Signal की सुरक्षा परखी
Google DeepMind का कहना है कि AlphaProof Code ने Signal के PQXDH हैंडशेक और Triple Ratchet का फॉर्मल वेरिफिकेशन किया है, जो प्रोटोकॉल की गारंटी को असली कोड से जोड़ता है।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
Google DeepMind के शोधकर्ताओं ने Signal की मैसेजिंग सुरक्षा का फॉर्मल वेरिफिकेशन पूरा कर लिया है। टीम का दावा है कि यह पहली बार है जब AI की मदद से ऐसा प्रमाण तैयार हुआ है, जो प्रोटोकॉल स्तर की सुरक्षा गारंटी को व्यापक रूप से इस्तेमाल होने वाले क्रिप्टोग्राफ़िक इम्प्लीमेंटेशन से जोड़ता है।
इसके लिए AlphaProof Code का इस्तेमाल हुआ, जो फॉर्मल सॉफ़्टवेयर स्पेसिफ़िकेशन और वेरिफिकेशन का मल्टी-एजेंट फ्रेमवर्क है। इसमें इंसान की निगरानी वाला एजेंट Lean स्पेसिफ़िकेशन लिखता है, मशीन कोड के सिमेंटिक्स का आकलन करता है और ऐसा प्रमाण तैयार करता है, जिसे Lean कर्नेल स्पेसिफ़िकेशन के विरुद्ध जाँचता है। AlphaProof Code ने Signal के पोस्ट-क्वांटम PQXDH हैंडशेक और Triple Ratchet को सत्यापित किया। इससे libsignal में फ़ॉरवर्ड सीक्रेसी, ऑथेंटिकेशन, पोस्ट-कॉम्प्रोमाइज़ सिक्योरिटी और हैंडशेक सीक्रेसी का डिज़ाइन प्रमाणित होता है।
कैसे हुआ काम
विभिन्न मॉडलों के साथ मिलकर Signal के सुरक्षा लक्ष्यों को इंसानों द्वारा समीक्षा किए गए गणितीय स्पेसिफ़िकेशन में बदला गया। फिर Gemini Carbon एजेंटों ने libsignal की शुद्धता साबित करने वाला Lean कोड बनाया। एजेंटों ने करीब 6.5 मिलियन लाइन Lean कोड तैयार किया, जिसके बाद ऑडिट में वे हिस्से चिह्नित किए गए जिन्हें इंसानी समीक्षा चाहिए थी। परिणाम सैद्धांतिक है, क्योंकि यह आदर्श क्रिप्टोग्राफी मानता है और बाइट्स की कम्प्यूटेशनल गोपनीयता की गारंटी नहीं देता। फिर भी यह शुद्धता का अहम दावा है। यह काम Beneficial AI Foundation की अप्रैल में दी गई उस चुनौती की ओर एक कदम है, जिसमें Signal प्रोटोकॉल और ऐप को Lean से वेरिफाई करने को कहा गया था।
Google DeepMind के रिसर्च साइंटिस्ट और University of Texas at Austin के प्रोफ़ेसर Swarat Chaudhuri के मुताबिक, यह सिस्टम बुनियादी तौर पर इंसान और AI के सहयोग के लिए बना है। उनका कहना है कि अब वेरिफिकेशन को स्केल करना संभव है, इसलिए असली सवाल यह है कि क्या सत्यापित किया जाए।
लागत और आगे की राह
शोध पत्र के अनुसार, seL4 माइक्रोकर्नेल के वेरिफिकेशन में 20 व्यक्ति-वर्ष लगे थे और CompCert C कंपाइलर बनाने में छह साल। Signal का काम पाँच लोगों की टीम ने चार हफ़्ते में किया, हालाँकि इसमें काफ़ी टोकन खर्च हुए।
Chaudhuri का कहना है कि लक्ष्य इसे बड़े स्तर पर लागू करना है, क्योंकि आक्रामक AI क्षमताएँ बढ़ रही हैं और दुनिया में कई असुरक्षित सिस्टम हैं। अगला कदम इस तकनीक को सॉफ़्टवेयर डिज़ाइन की प्रक्रिया में लाना है, सिर्फ़ क्रिप्टो प्रोटोकॉल में नहीं। उनके शब्दों में, अगली सीमा प्रमाण नहीं, बल्कि स्पेसिफ़िकेशन होगी।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Meta का AI एजेंट Muse अब Apple Watch और Wear OS पर उपलब्ध
Reddit Reviews लॉन्च: 10,000 प्रोडक्ट के AI समरी और सेंटिमेंट
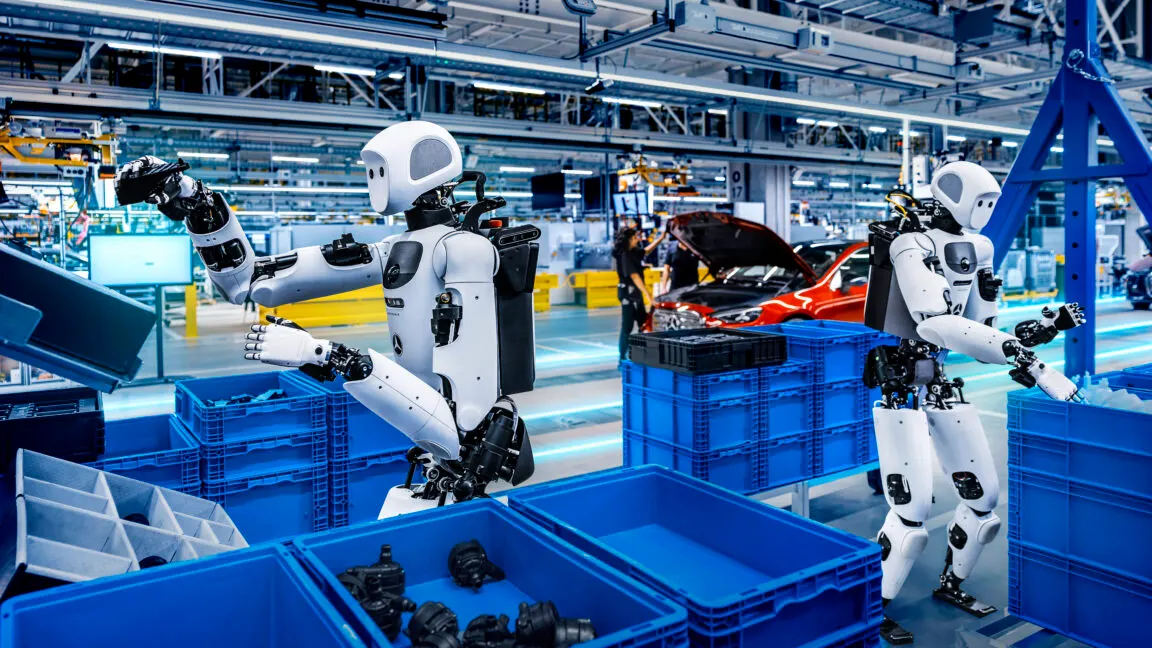
Gemini Robotics 2.5: DeepMind के रोबोट AI ने फैक्टरी में 96% सफलता पाई
Kuramo ने नाइजीरियाई SME के लिए $1 अरब का नाइरा फंड-ऑफ-फंड्स लॉन्च किया
और पढ़ें:: सुरक्षा
सभी देखें →
NTT Data सिस्टम में सेंध, Sumitomo Life के 80,000 Vitality यूज़र्स का डेटा लीक
SoftBank CEO मियाकावा: AI से बढ़े साइबर हमले इंसानों के बस से बाहर
Kaspersky: कॉस्मेटिक स्टोर के फर्जी बोनस से चोरी हो रहे मैसेंजर अकाउंट