Claude Code का "दोबारा न पूछें" विकल्प GitHub पर पासवर्ड लीक कर गया
Claude Code मंज़ूर किए गए कमांड, पासवर्ड समेत, एक लोकल फ़ाइल में सादे टेक्स्ट में सेव करता था। Apiiro के शोधकर्ताओं ने पाया कि ये क्रेडेंशियल सार्वजनिक GitHub रिपॉज़िटरी तक पहुँच गए।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
Anthropic के कोडिंग टूल Claude Code में "हाँ, और दोबारा न पूछें" विकल्प चुनने पर मंज़ूर किया गया कमांड, उसमें लिखे पासवर्ड के साथ, सादे टेक्स्ट में सेव हो जाता था। सुरक्षा कंपनी Apiiro के शोधकर्ताओं के मुताबिक इस वजह से कई क्रेडेंशियल सार्वजनिक GitHub रिपॉज़िटरी में पहुँच गए।
कैसे हुई लीक
Claude Code ज़रूरी फ़ैसलों से पहले यूज़र से अनुमति माँगता है। बार-बार पूछने की झंझट घटाने के लिए उसमें "दोबारा न पूछें" का विकल्प है। इसे चुनने पर टूल अनुमति याद रखने के लिए कमांड को हू-ब-हू प्रोजेक्ट की '.claude/settings.local.json' फ़ाइल में लिख देता है। अगर कमांड में पासवर्ड था, तो वह भी सादे टेक्स्ट में दर्ज हो जाता था।
Apiiro के अनुसार इस तरह डेटाबेस पासवर्ड, SSH सर्वर के लॉगिन, प्राइवेट की, GitHub टोकन और AWS की तक लीक हुईं। यह फ़ाइल साझा करने के लिए नहीं बनी है और डिफ़ॉल्ट रूप से डेवलपर की मशीन पर रहती है। लेकिन अगर वह पहले से रिपॉज़िटरी में अपलोड हो चुकी थी, या प्रोजेक्ट पर किसी और कंप्यूटर से भी काम हो रहा था, तो उसकी सामग्री बाकी कोड के साथ GitHub पहुँच जाती थी। किसी को निजी API की मिल जाए तो डेवलपर को भारी आर्थिक नुकसान हो सकता है।
वाइबकोडिंग का असर
जो डेवलपर AI के लिखे कोड को बिना जाँचे सीधे GitHub पर भेज देते हैं, वे अनजाने में अपनी ही जानकारी तक पहुँच दे बैठते हैं। GitHub की Octoverse 2026 रिपोर्ट के अनुसार 30 सितंबर तक के बारह महीनों में 17.9 अरब पुश और 34.3 अरब कमिट दर्ज हुए। पुश की यह संख्या 2024 और 2025 को मिलाकर भी ज़्यादा है। सितंबर में 40% से अधिक पुल रिक्वेस्ट किसी AI एजेंट से आईं, जबकि मार्च में यह हिस्सा 17% था।
Anthropic का पक्ष
कंपनी ने औपचारिक बयान जारी नहीं किया, पर Claude Code के प्रमुख Boris Cherny ने Hacker News पर जवाब दिया। उन्होंने माना कि टूल सेव की गई सामग्री से सीक्रेट कभी नहीं हटाता। उनका कहना है कि फ़ाइल सिर्फ़ लोकल रहने के लिए है और बनते समय Claude Code उसे Git से बाहर रखता है, इसलिए लीक हुई फ़ाइलें हाथ से बनाई गईं और बाद में अपलोड की गईं।
Cherny ने Claude Code में ऑटो मोड इस्तेमाल करने और रिपॉज़िटरी में सीक्रेट स्कैनिंग चालू करने की सलाह दी। टीम दो सुधार आज़मा रही है: ऑटो मोड में डेटा लीक की पहचान और एक बुनियादी इन-बिल्ट सीक्रेट स्कैनर। दोनों के लिए कोई तारीख तय नहीं है।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Fractile ने जुटाए 500 मिलियन पाउंड से अधिक, वैल्यूएशन 5 अरब पाउंड पार
AMD Zen 6: 12-कोर CCX और 48 MB L3 कैश, Ryzen के संकेत
Windows Auto SR अब प्रीव्यू से बाहर, ROG Xbox Ally पर उपलब्ध
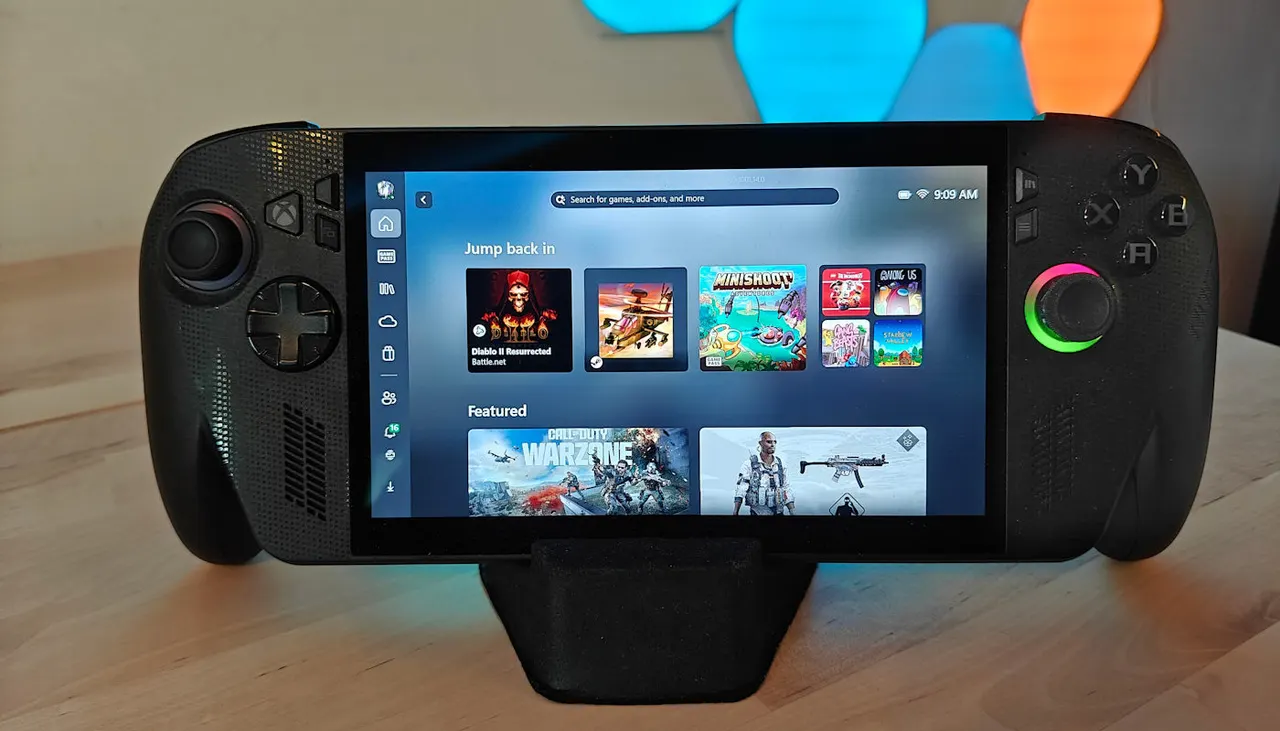
Windows 11 में Auto SR आधिकारिक रूप से जारी, 120 FPS तक गेमिंग
और पढ़ें:: सुरक्षा
सभी देखें →
Synology ने DSM की 27 खामियां ठीक कीं, एक का स्कोर 9.8
Ray-Ban Meta स्मार्ट ग्लास हैक, एक बाइट बदलकर पैच को भी चकमा
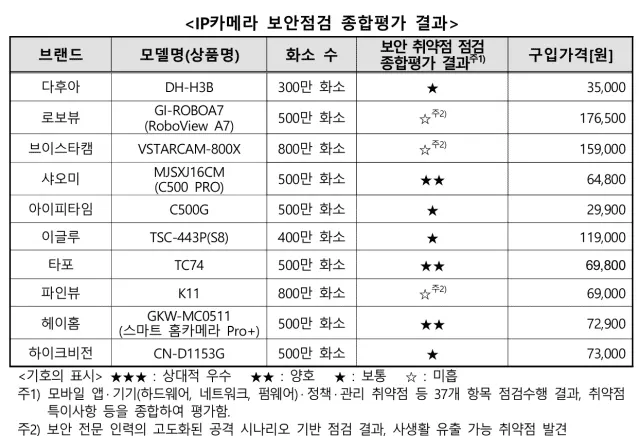
KISA ने 10 IP कैमरों की जांच की, 3 में यूज़र ऑथेंटिकेशन की कमी