Turla et Cereal : des courriels copiés vers Moscou
ESET a découvert Cereal, un logiciel espion caché dans des serveurs Exchange en Roumanie et au Kazakhstan, qui copiait les courriels échangés avec l'OTAN et l'UE.

 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Un fonctionnaire envoie un courriel à un interlocuteur de l'OTAN. Le message quitte le serveur de l'État, arrive à destination, rien d'anormal. Pourtant, un programme caché dans la messagerie l'a lu, a repéré un document intéressant et en a préparé une copie pour des espions russes.
C'est le mécanisme que l'entreprise de cybersécurité ESET dit avoir mis au jour. Elle l'attribue à Turla, un groupe lié depuis des années au service de renseignement russe FSB. Les pirates ont pris le contrôle de serveurs Microsoft Exchange dans des administrations de Roumanie et du Kazakhstan.
Qu'est-ce que le logiciel espion Cereal ?
ESET a baptisé cet ensemble d'outils Cereal. Son élément clé, CerealBox, se cache dans le processus qui gère le flux des messages sur Exchange. Il n'installe aucun nouveau service visible : il s'accroche aux mécanismes existants. Le message d'origine continue donc d'arriver chez son destinataire.
Il est aussi sélectif. CerealBox ne s'intéresse qu'aux courriels dotés de pièces jointes DOC, DOCX ou PDF, puis vérifie expéditeurs, destinataires, objets et noms de fichiers. Seuls les messages qui correspondent sont compressés, chiffrés et mis de côté pour les opérateurs.
En Roumanie, où ces outils ont servi le 23 décembre 2025, la configuration cherchait les échanges avec des adresses liées à l'OTAN et aux institutions européennes. Cela ne signifie pas que l'OTAN ou la Commission européenne ont été piratées : la victime est une organisation qui leur écrivait. ESET ne nomme pas l'administration roumaine, ne décrit pas le contenu des courriels et ignore le volume de données volées.
Pas besoin de serveur dédié
D'ordinaire, un logiciel espion contacte des serveurs des attaquants, ce qui peut le trahir. Ici, le module CerealNeuron restait sur le serveur Exchange infecté et attendait des requêtes web spécialement conçues, semblables à du trafic de messagerie normal. Les ordres passaient par l'infrastructure de la victime. Le code s'exécutait en grande partie en mémoire, laissant moins de traces sur le disque, et ESET relève un usage poussé de .NET, qui suppose une connaissance fine d'Exchange.
L'attribution repose sur d'anciens outils de Turla et des similitudes techniques, pas sur l'identité des opérateurs. Actif depuis au moins 2004, Turla a vu son logiciel Snake neutralisé par le FBI en 2023 (opération Medusa). Selon ESET, environ 70 % des pays visés depuis 2022 sont d'anciennes républiques soviétiques ou des pays européens liés à l'URSS. On ignore comment les pirates sont entrés.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
GTA2 RTX Upgraded : le path tracing pour un jeu de 1999
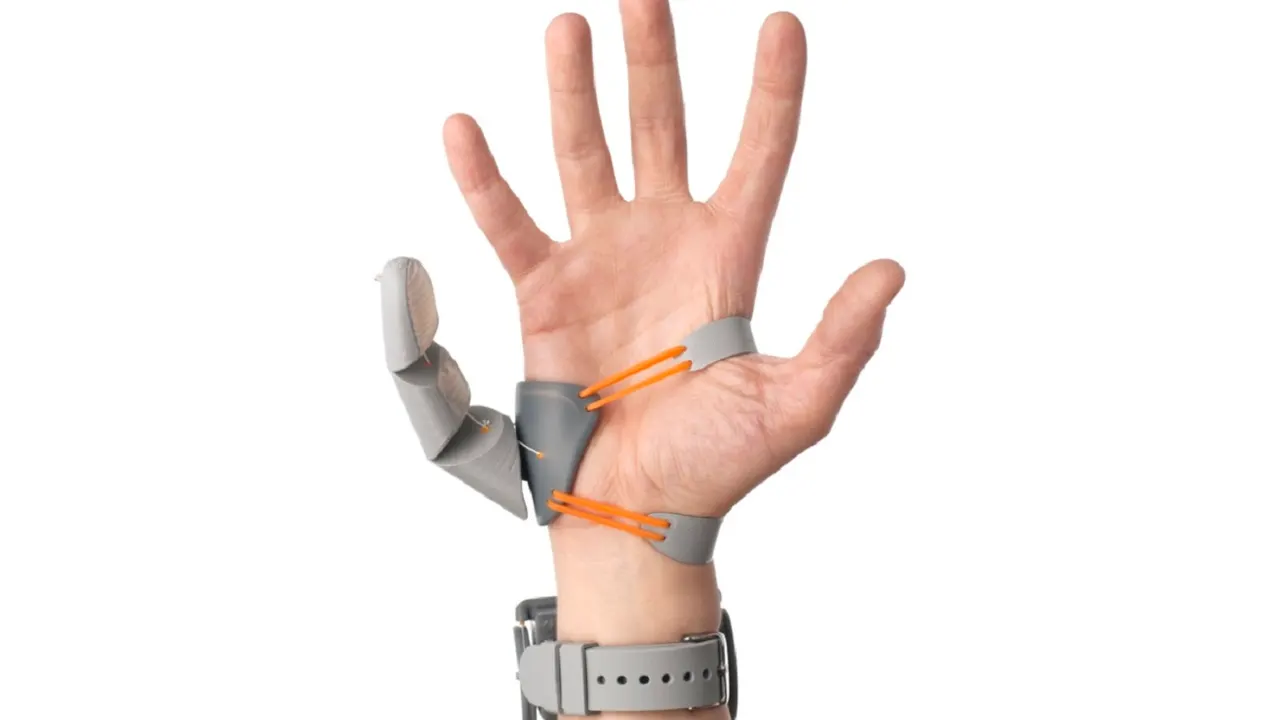
EgoThumb : un sixième doigt robotisé qu’on n’a pas à piloter
Panne de Claude : connexion impossible à Claude.ai et Claude Code
Navigo sur Android : Google remplace l'appli, 20 cartes par téléphone
Plus dans: Sécurité
Tout voir →
Europol récupère 6 millions d'identifiants volés : comment vérifier

KB Capital : un piratage expose les données de 1 811 personnes

Onamae.com Desktop Cloud : GMO face à 3 milliards de yens de demandes