nginx : deux failles critiques HTTP/2 permettent de prendre la main
Deux failles critiques de nginx permettent d'exécuter du code sur un serveur sans identifiant. L'une dort dans le code depuis 2015, le correctif est disponible.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Si votre site tourne sous nginx avec HTTP/2 activé, cette mise à jour ne doit pas attendre. F5 a annoncé le 18 novembre deux failles dans nginx qui permettent à un attaquant d'exécuter du code à distance sur un serveur, sans authentification. Toutes deux sont jugées critiques, avec une note de 9,2 sur l'échelle CVSS v4.0.
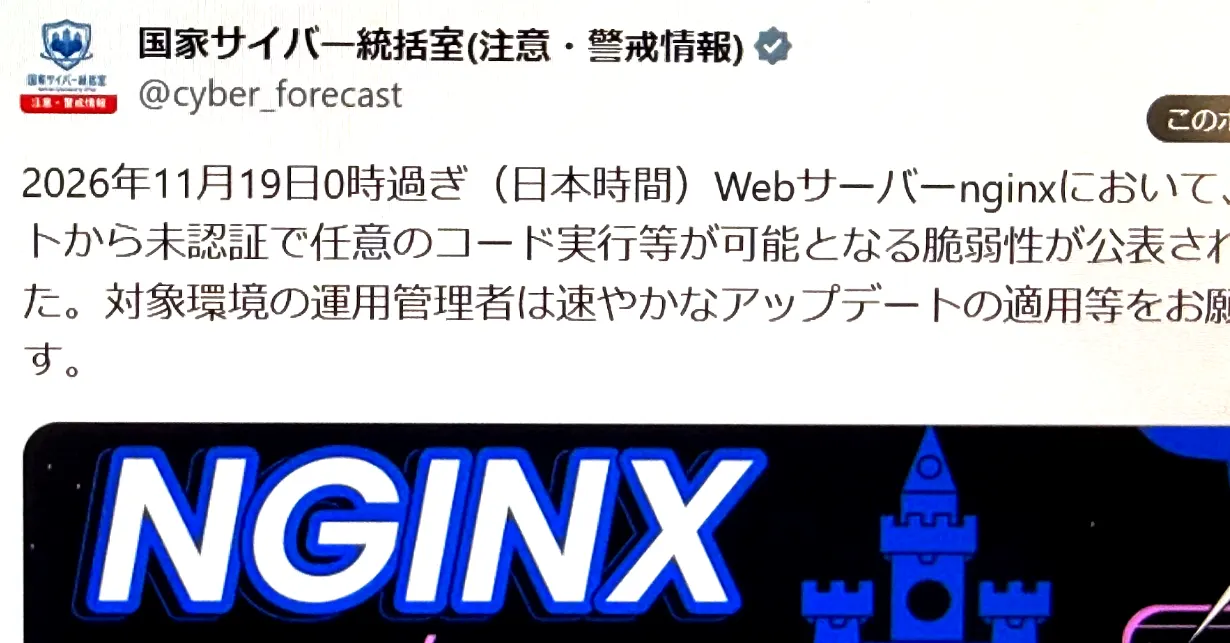
Le Bureau national de cybersécurité du Japon (国家サイバー統括室) a lui aussi lancé une alerte le 19 novembre et demandé d'appliquer rapidement la mise à jour.
nginx (prononcez « engine-x ») est le serveur web open source le plus répandu. Il se place le plus souvent à l'entrée d'un système web, gère le trafic HTTPS et transmet les requêtes aux applications et aux API. D'où la gravité d'une faille à cet endroit. Une attaque réussie pourrait servir à lancer des commandes, voler des données sensibles, altérer un site ou le rendre indisponible.
Quelles sont les deux failles de nginx ?
CVE-2026-123633 est une faille de type « use-after-free » : une zone de mémoire est libérée, puis encore utilisée. Elle apparaît quand nginx transmet des requêtes HTTP/2 à un autre serveur et que le nombre de connexions gérables approche de la limite. Un trafic spécialement conçu peut alors faire planter le serveur ou exécuter du code.
CVE-2026-123007 est bien plus ancienne. Elle est présente depuis nginx 1.9.5, sorti en 2015. Un calcul du contrôle de flux HTTP/2, qui régule la quantité de données envoyées, peut conduire nginx à accéder à de la mémoire hors de ses limites. Selon la société de sécurité Wiz, l'attaque fonctionne même sur un serveur qui ne fait que servir des fichiers statiques, dès lors que HTTP/2 est activé.
Plusieurs sociétés de sécurité ont découvert ces failles indépendamment et les ont signalées à F5. Wiz affirme avoir trouvé les deux avec Wiz Atlas, sa plateforme d'analyse de code par IA, et s'être servi de Gemini 4 Carbon et de ChatGPT 5.6 Sol pour vérifier leur impact.
Comment protéger un serveur nginx ?
F5 a publié des versions corrigées et recommande de mettre à jour. Si la migration immédiate est impossible, Wiz conseille de désactiver HTTP/2 à titre provisoire. Les versions et configurations touchées varient : vérifiez donc la vôtre.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Los Santos noyée : des scientifiques inondent la ville de GTA 5
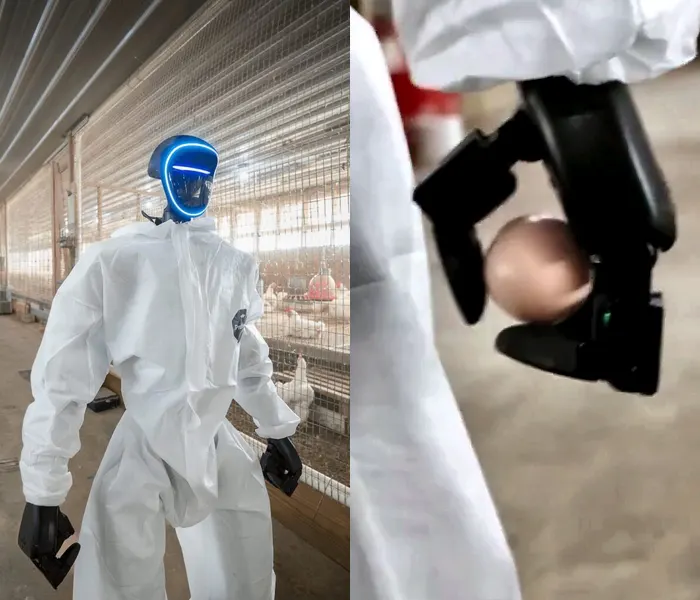
Howl, un robot humanoïde formé à ramasser les œufs au sol des poulaillers
Taco AI : une télécommande vocale format chronomètre, aussi souris aérienne
Domaine .zr : à qui appartient un code pays mort, et pourquoi .su survit
Plus dans: Sécurité
Tout voir →
Comment le DPI détecte un VPN : quatre serveurs test bloqués

Windows 11 Emerging Risks : alertes sur les applis et pilotes à risque

Piratage d'Optimizely : du code malveillant sur la BBC, Ikea, Zoom
