Comment le DPI détecte un VPN : quatre serveurs test bloqués
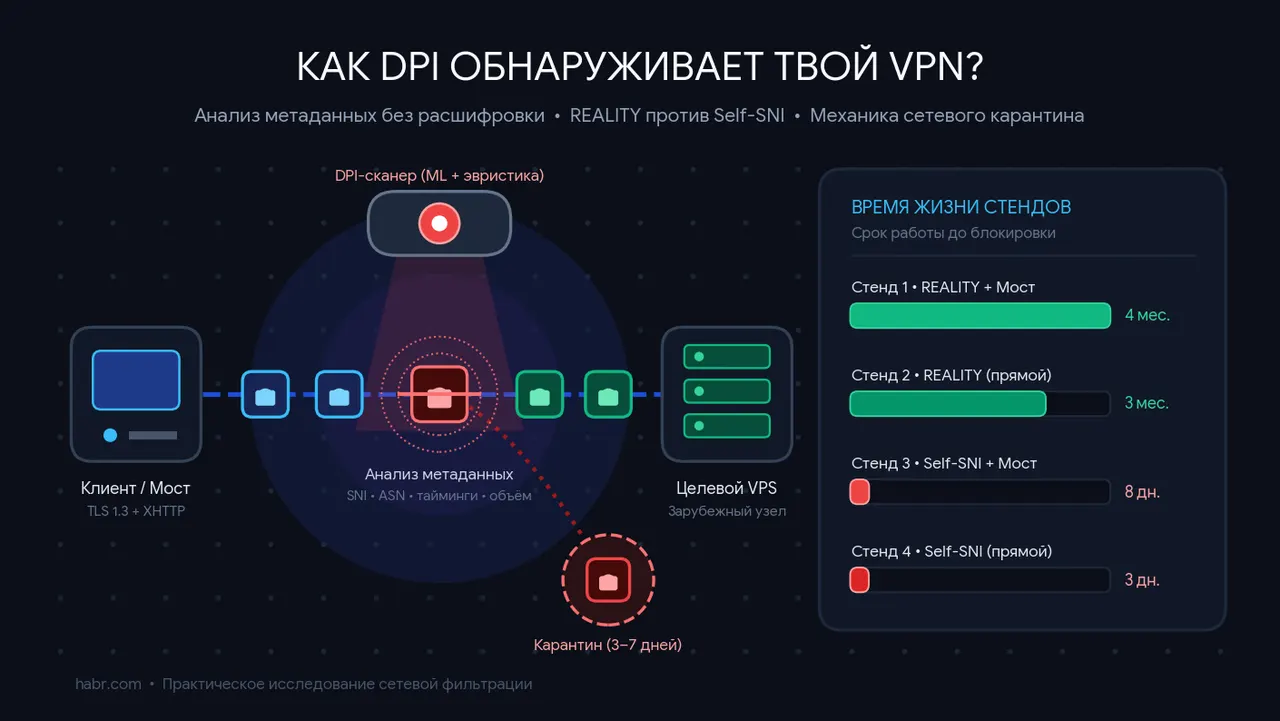
Un passionné a monté quatre serveurs VPN maison et regardé le DPI les bloquer. Deux ont tenu des mois, deux seulement 3 et 8 jours.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Son hébergeur lui conseillait d'abandonner REALITY. Pourtant, sur la façon dont le DPI détecte un VPN, ce sont ces serveurs qui ont tenu, pendant que les autres tombaient en quelques jours.
Le DPI (inspection approfondie des paquets) est le dispositif de filtrage qui analyse le trafic et restreint les tunnels, personnels ou d'entreprise. L'auteur de l'expérience affirme vouloir comprendre le fonctionnement des filtres actuels, pas contourner des blocages. Il note que l'on parle de plus en plus d'un modèle d'apprentissage automatique intégré au DPI, capable de repérer même VLESS, un protocole de tunnel répandu, dans du trafic chiffré. Certains avancent que les serveurs ne vivent plus qu'environ 3 jours.
Son hébergeur accuse REALITY, une méthode qui noie le trafic du tunnel parmi les connexions vers un grand site populaire. Selon lui, elle permettrait au DPI de repérer les mauvais utilisateurs, par sondage actif par exemple, et il a demandé à ses clients de passer à Self-SNI, où le serveur se fait passer pour son propre site ou sa propre API.
REALITY ou Self-SNI : lequel dure le plus longtemps ?
Dans ses essais, le conseil ne s'est pas vérifié. Les montages REALITY ont vécu 3 à 4 mois, les montages Self-SNI ont été bloqués au bout de 3 et 8 jours. Se cacher derrière une grande ressource populaire s'est révélé bien plus sûr que de faire passer un VPS isolé pour une API privée.
Les quatre montages utilisaient VLESS sur XHTTP. Il n'a fait varier que deux paramètres : connexion directe ou via un serveur intermédiaire en Russie, et REALITY ou Self-SNI. Les serveurs avec relais ont duré bien plus longtemps, mais il prévient que d'autres facteurs peuvent jouer, le montage numéro 2 ayant aussi tenu longtemps.
Un blocage DPI est-il définitif ?
Pas toujours. Après le blocage d'un serveur, le ping vers ses voisins de sous-réseau a cessé, est revenu un jour plus tard, puis a de nouveau disparu. Dans un autre cas, il a retrouvé l'IP d'un voisin dans des listes publiques de blocage, et sa propre adresse a été entièrement débloquée une semaine plus tard. Cela suggère un blocage de sous-réseau, avec libération ultérieure des adresses touchées par erreur.
Son conseil : si le ping ne passe plus, attendre 5 à 7 jours avant de changer d'IP ou d'acheter un serveur. Il semble exister une quarantaine de 3 à 7 jours, puis déblocage si aucune anomalie n'apparaît. Une récidive paraît mener à un bannissement définitif, comme pour son montage numéro 3, après qu'il a renvoyé des paquets VLESS une fois l'accès rétabli. Si l'on tient à son VPS, il recommande d'arrêter le logiciel VPN après un blocage.
Ce sont les résultats d'un petit échantillon, et les vôtres peuvent différer.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Domaine .zr : à qui appartient un code pays mort, et pourquoi .su survit

Windows 11 Emerging Risks : alertes sur les applis et pilotes à risque

Piratage d'Optimizely : du code malveillant sur la BBC, Ikea, Zoom