KEPCO : 592 585 données d'utilisateurs offertes sur le dark web
Un message sur le forum DarkForums affirme détenir des données de KEPCO : utilisateurs, fournisseurs, appels d'offres. Rien ne prouve encore leur origine.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Sur un forum du dark web, quelqu'un affirme détenir des données de la compagnie d'électricité sud-coréenne KEPCO, dont les noms, numéros de mobile et e-mails de plus de 590 000 utilisateurs externes. L'affirmation n'est pas vérifiée et l'origine des données reste floue.
Selon le secteur de la sécurité de l'information, le message est paru le 19 novembre sur DarkForums. Son auteur énumère 592 585 fiches d'utilisateurs externes (nom, mobile, e-mail) et 48 697 fiches d'utilisateurs internes, qui incluraient aussi le matricule et le service. Viennent s'y ajouter 950 054 données de base de fournisseurs, 950 032 entrées de listes de fournisseurs, 401 951 données de prix d'appels d'offres et 26 859 dossiers de marchés de gré à gré.
Ces données viennent-elles du système d'achats de KEPCO ?
On l'ignore. Les données de fournisseurs, d'offres et de contrats recoupent les activités du système électronique d'approvisionnement (SRM) de KEPCO. Mais le message ne cite ni système ni méthode d'accès : une intrusion dans le SRM n'est donc pas confirmée. On ne sait pas non plus qui sont les « utilisateurs externes » : clients de l'électricité, utilisateurs du système d'achats ou employés de partenaires.
Y a-t-il un lien avec la fuite du mois dernier ?
Rien ne l'établit. Le 1er octobre, les services de renseignement (NIS) ont prévenu KEPCO que des données d'employés étaient exposées sur une page web externe, et l'entreprise a révélé le 4 octobre que quelque 24 000 salariés étaient concernés. Elle avait d'abord parlé d'exposition, avant de corriger en « fuite » quatre jours plus tard. Le bilan atteint désormais 35 528 personnes, dont 10 691 retraités et 68 employés de sous-traitants. Pour 400 salariés en poste, des données de reconnaissance faciale ont aussi fuité.
Au 20 novembre, ni KEPCO ni les autorités n'avaient réagi officiellement à ce message précis. Pour l'incident précédent, KEPCO indiquait que le NIS, la commission de protection des données personnelles et la police provinciale du Jeonnam enquêtent, sans écarter ni une fuite via un partenaire ni un piratage externe.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
ARTEX : l'outil de piratage par IA qui infiltre un réseau en 3 h
Tesla FSD en Corée : une demande de dérogation de cinq pages
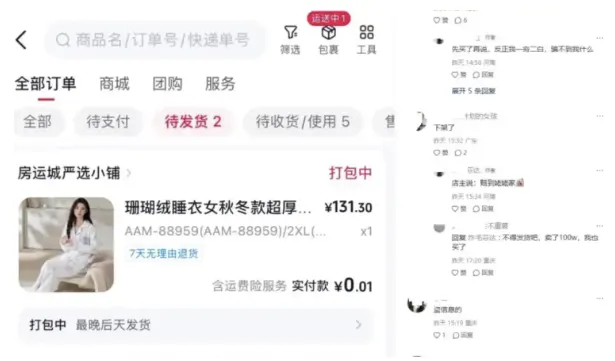
Pyjama à 0,01 yuan en Chine : 2 millions de commandes, puis plus rien