Kakao Work piraté : courriels et fichiers d'employés dérobés
La messagerie d'entreprise Kakao Work, calquée sur KakaoTalk, a été attaquée le 9 novembre. Courriels, numéros de téléphone et pièces jointes d'origine ont fuité.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
La fuite de données de Kakao Work va plus loin qu'un simple carnet d'adresses. Selon l'opérateur du service, un attaquant extérieur s'est introduit le 9 novembre dans cet outil de travail collaboratif et a récupéré des courriels, des messages chiffrés et les fichiers joints d'origine.
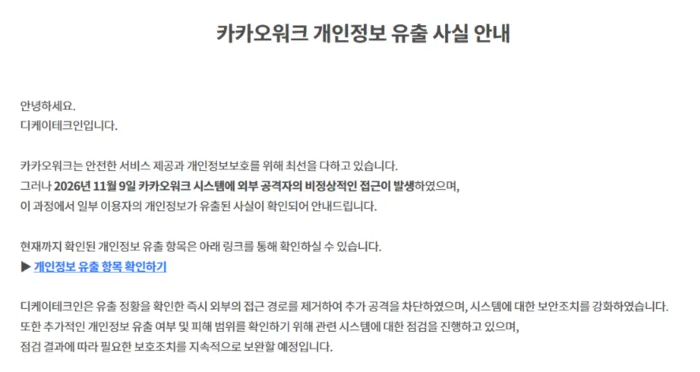
L'opérateur, DK Tech-in, a publié un avis sur le site de Kakao Work le 12 novembre. Il y indique avoir détecté un accès anormal par un attaquant externe et confirmé la fuite de données personnelles de certains utilisateurs.
Qui est touché et quelles données ont fuité
Trois catégories sont citées : les employés actuels et anciens de Kakao Enterprise, des personnes extérieures utilisant des comptes de l'entreprise et certains destinataires de courriels. Les données concernées sont les noms, pseudonymes, services, numéros de mobile et adresses électroniques. S'y ajoutent l'objet et le corps des courriels, les noms des pièces jointes, des messages chiffrés, les noms de fichiers dans les messages et les pièces jointes originales.
Qu'est-ce que Kakao Work ?
Kakao Work est un service de collaboration professionnelle dont l'usage ressemble à KakaoTalk, l'application de messagerie dominante en Corée du Sud. Il propose discussions d'équipe, partage de fichiers et visioconférence. Kakao Enterprise l'exploitait à l'origine. Il est passé à DK Tech-in en 2024, après la scission de la branche services aux entreprises et l'absorption de KEP par DK Tech-in. Ce mois-ci, Kakao en est redevenu le fournisseur.
Les mesures annoncées
DK Tech-in affirme avoir signalé l'incident le 12 novembre à l'Agence coréenne de l'internet et de la sécurité (KISA) et à la Commission de protection des informations personnelles. La loi coréenne impose une déclaration dans les 72 heures suivant la découverte. L'entreprise a eu connaissance de l'attaque le 9 novembre et estime avoir respecté ce délai.
Un représentant s'est excusé et assure que la voie d'accès de l'attaquant a été bloquée et la sécurité du système renforcée. L'avis ne précise pas le nombre de personnes touchées.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
InPost : les InCoins s'échangent contre GTA VI dans l'appli
Pickle et les assistants IA qui téléphonent : le personnel trinque
Siri AI sur Apple TV 4K : les anciens modèles l'auront avec tvOS 27.2.1
Muse de Meta peut appeler des entreprises américaines, mais payant
Plus dans: Sécurité
Tout voir →
Fireworks AI piratée : des conversations de Notion AI volées
Grok Build : 35 000 applis accessibles sans connexion
Frigos de supermarchés piratés : l'Enisa craint les appareils ménagers