Japon : un plan d'urgence de 10 milliards de yens pour la cybersécurité
Le gouvernement japonais adopte un paquet d'urgence en cybersécurité, doté de 10 milliards de yens issus des réserves, face à la multiplication des fuites de données.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
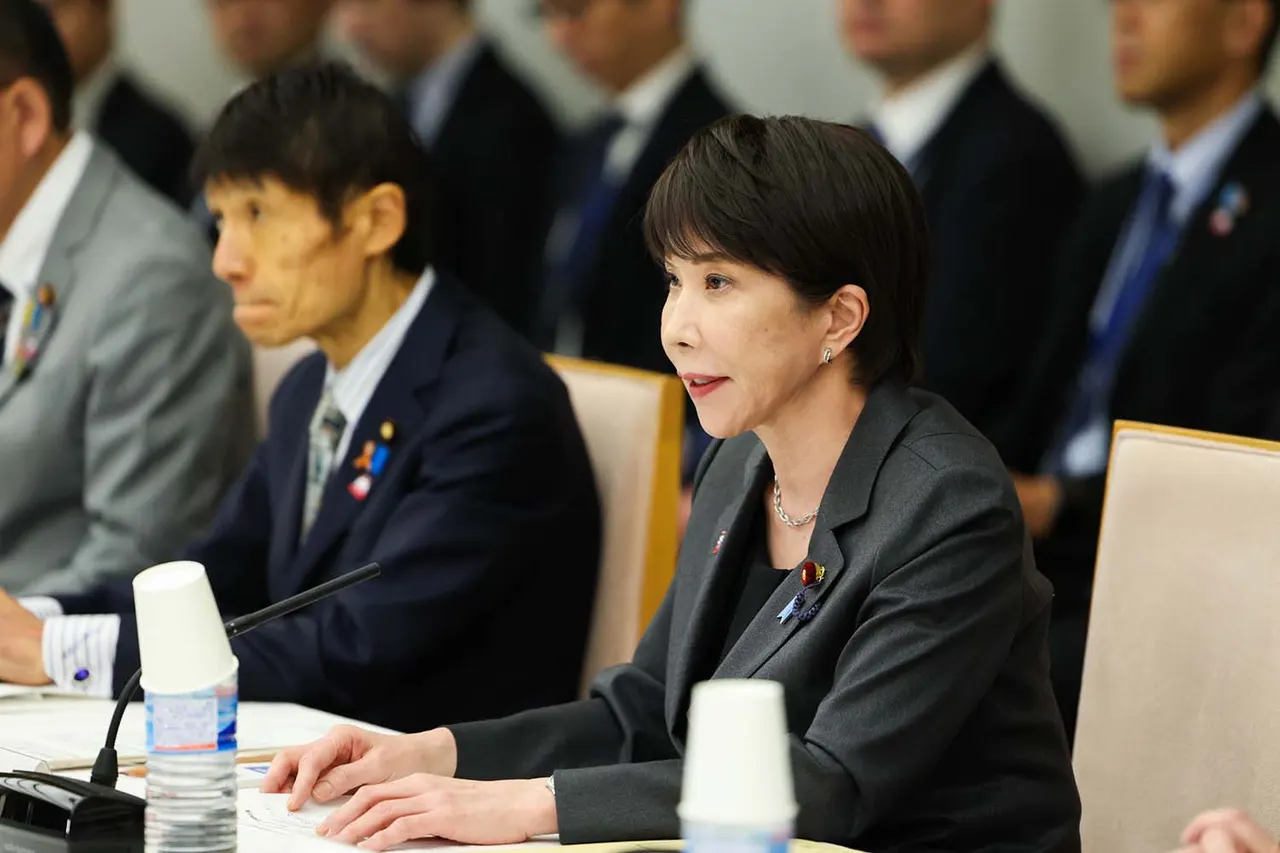
Le gouvernement japonais a adopté un « paquet d'urgence pour la cybersécurité », financé à hauteur de 10 milliards de yens par la réserve budgétaire, face aux cyberattaques et fuites de données qui se multiplient. Le conseil des ministres a validé ce montant le 6 novembre ; d'autres mesures financières sont à l'étude.
Ouvrant une réunion des ministres concernés, la Première ministre Sanae Takaichi a appelé à renforcer de toutes les forces de l'État la capacité de réponse du pays. Elle a aussi annoncé une révision de la loi sur le renforcement des capacités de réponse aux cyberattaques et chargé le ministre Toshiharu Furukawa d'y réfléchir.
Quatre piliers
Le document relève de nombreux cas où organisations ou sous-traitants ont négligé l'essentiel : failles connues non corrigées, sites mal configurés, sécurité insuffisante du développement d'applications. L'IA permet désormais d'exploiter ces failles vite et à grande échelle. Le plan repose sur quatre piliers : application rigoureuse des mesures de base, y compris avec l'IA ; renforcement du renseignement et des enquêtes ; réponse stratégique aux attaques ; soutien accru aux victimes.
Les tests de vulnérabilité des systèmes publics seront avancés, et les collectivités locales aidées pour des diagnostics par IA. L'institut NICT, qui a identifié les attaques « A2B », verra ses capacités d'analyse renforcées. L'agence IPA lancera dès le début de l'année une expérimentation de réseau d'observation contre les attaques visant la chaîne d'approvisionnement.
Une équipe de prise de contact ira au-devant des organisations menacées dès novembre, et une équipe publique-privée de secours sera dépêchée auprès des entreprises touchées. Les opérateurs d'infrastructures critiques seront incités à pratiquer la chasse aux menaces, avec manuels et outils de détection avant la fin de l'année. Les infrastructures d'attaque seront démantelées.
Signalement accéléré
Mme Takaichi exige que l'information sur une attaque parvienne au bureau national de la cybersécurité en quelques heures, au plus tard le jour même. Elle demande aussi d'étudier, sur le modèle d'autres grands pays, un dispositif permettant d'analyser les communications suspectes visant des entreprises privées. Des guichets d'assistance seront ouverts et environ 60 000 relais du numérique seront formés.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Citus teste un suivi des pompiers sans GPS et vise le militaire

Google Cloud muscle CodeMender et la sécurité des agents IA

Operation Ghostbusters : 830 840 étudiants fantômes soupçonnés


