Hana Cupid : jusqu’à 4,24 millions de comptes clients exposés
Le service japonais de livraison de fleurs Hana Cupid annonce une fuite touchant jusqu’à 4 238 242 membres : identifiants, mots de passe hachés et adresses e-mail.
Hana Cupid, réseau japonais de livraison de fleurs basé à Tokyo, a annoncé le 28 octobre que ses systèmes avaient subi un accès non autorisé entraînant une fuite de données de membres. Selon l’entreprise, jusqu’à 4 238 242 enregistrements sont concernés.
Les données proviennent de deux services : le site de commerce en ligne grand public Internet Hana Cupid et la plateforme destinée aux entreprises, Business Hana Cupid. Sont concernés les identifiants de connexion, les mots de passe hachés et les adresses e-mail liées au PC et au mobile. Les noms, le sexe, les dates de naissance, les adresses postales, les numéros de téléphone, les noms de sociétés et de services ainsi que les informations sur les destinataires n’auraient pas été divulgués.
Qui est concerné
Peuvent être touchés les utilisateurs ayant enregistré une adresse e-mail sur le site officiel, y compris les anciens membres ayant clôturé leur compte. Les clients ayant commandé via des galeries marchandes externes, par téléphone sans adresse e-mail enregistrée, ou dans les boutiques affiliées à Hana Cupid ne sont pas concernés.
Chronologie et mesures
L’intrusion a eu lieu entre le 14 et le 15 octobre, et l’entreprise a confirmé la fuite le 19. Elle affirme avoir bloqué la voie d’attaque et renforcé le contrôle des accès réseau ainsi que la surveillance. Aucun usage frauduleux des données n’a été constaté à ce stade.
Les personnes concernées sont averties par e-mail, par vagues, depuis le 28 octobre. L’entreprise a signalé l’incident à la Commission japonaise de protection des informations personnelles et à la police, et fait appel à un organisme externe spécialisé pour déterminer l’origine de l’attaque.
Hana Cupid recommande de changer de mot de passe, y compris sur les autres services où il serait réutilisé. Les adresses e-mail étant exposées, elle met aussi en garde contre les courriels d’hameçonnage usurpant son nom ou celui d’établissements financiers.
Plus d'actus de ce jour
Tout voir →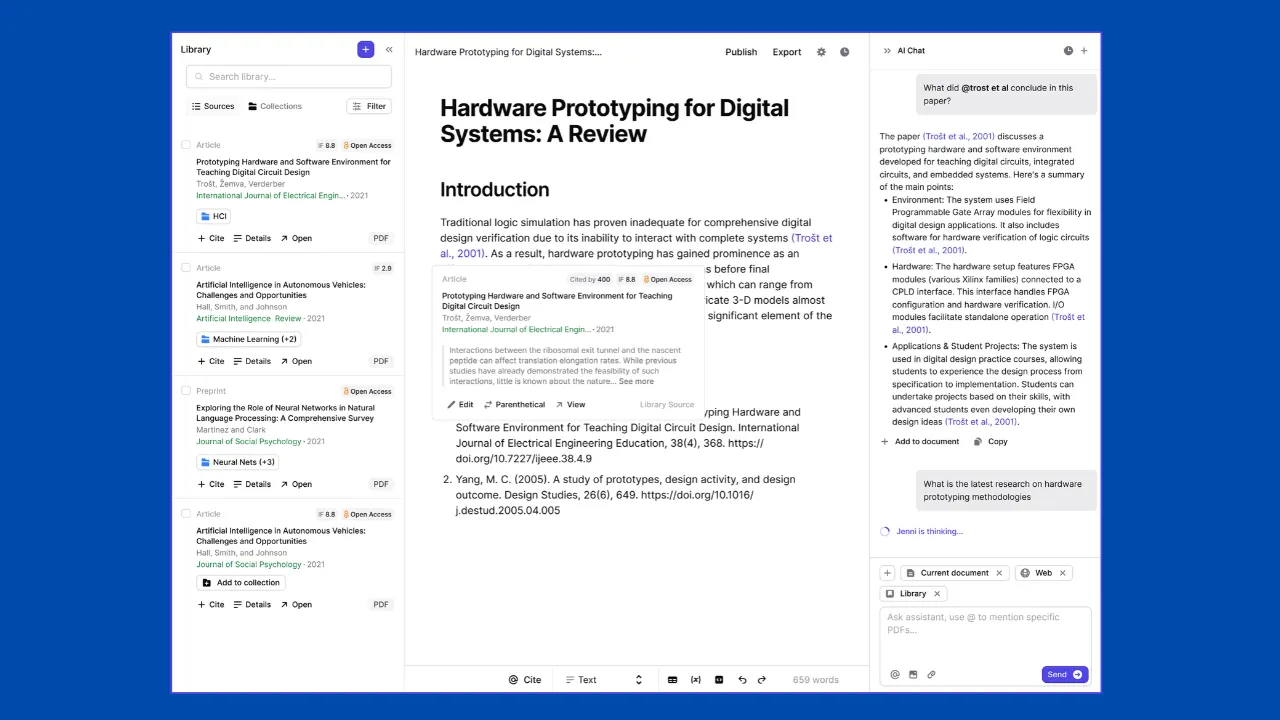
Digital Science rachète Jenni AI pour fiabiliser les citations
Ravical lève 17 M$ pour son IA dédiée aux cabinets comptables
FuriosaAI lève 620 M$ et vaut 2,9 Md$ grâce à sa puce RNGD
Fractile lève 540 M£ en série C, selon des documents officiels
Plus dans: Sécurité
Tout voir →
D-EDGE et Misterbooking piratés : les données de clients d’hôtels exposées
Sabotage de Starlink en Lituanie : des suspects arrêtés en Allemagne
Tunnel du Fehmarnbelt : la société de construction visée par une cyberattaque