CTS : les données de 230 000 comptes clients piratées à Strasbourg
La Compagnie des transports strasbourgeois annonce l'exfiltration des données d'environ 230 000 comptes clients via une API vulnérable. Mots de passe et coordonnées bancaires sont épargnés.
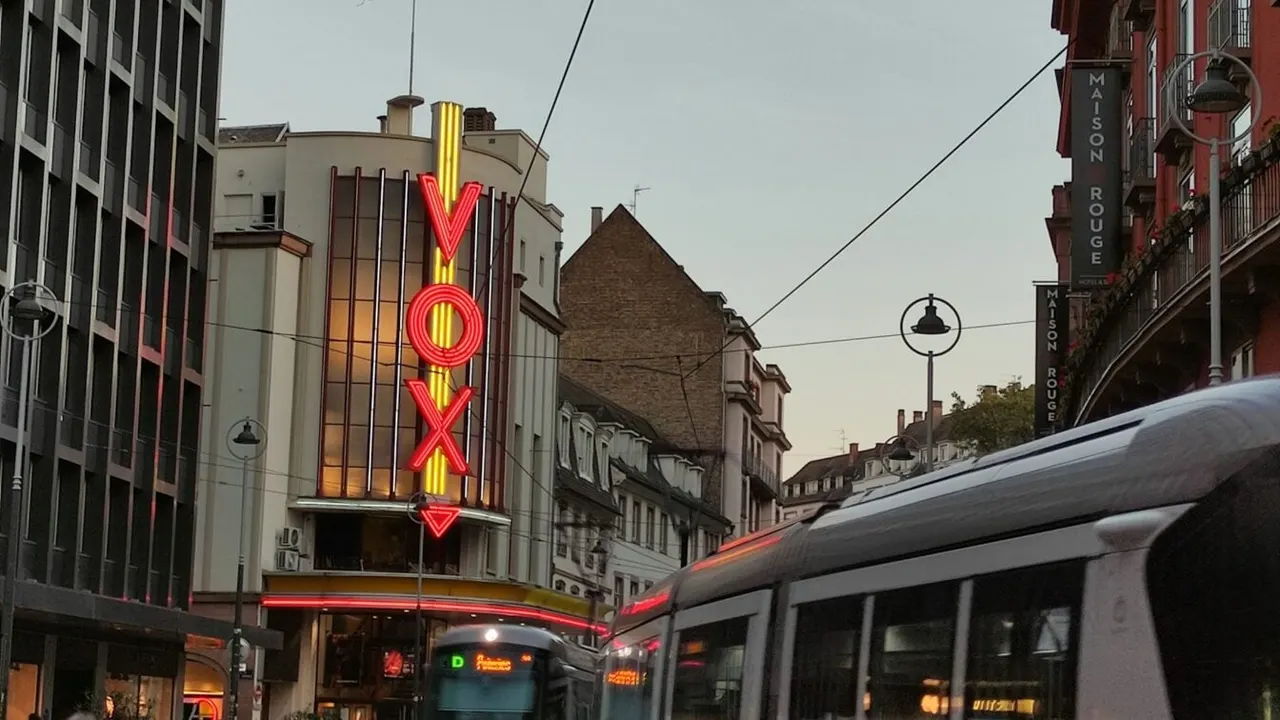
La Compagnie des transports strasbourgeois (CTS), qui exploite les bus et les trams de l'agglomération, a été victime d'une cyberattaque. Les données d'environ 230 000 comptes clients, soit près de 40 % de ses usagers, ont été exfiltrées grâce à « une utilisation illicite de son site internet », selon son communiqué.
Des données personnelles dérobées
Les informations volées comprennent le nom, le prénom, la date de naissance, l'adresse postale et l'identifiant client. La CTS précise que les données bancaires et les mots de passe ne sont pas concernés.
L'attaque remonte à la nuit du dimanche 18 au lundi 19 octobre. Le directeur de la CTS, Emmanuel Auneau, explique que ses équipes ont constaté une sollicitation anormalement élevée de la base de données. Les pirates ont exploité une interface de programmation (API) vulnérable, qui permet à des logiciels de dialoguer avec le site. Selon l'entreprise, les serveurs n'ont pas été altérés et les attaquants ne se sont pas infiltrés dans le système informatique.
Réaction et risques de phishing
La CTS affirme avoir réagi dès la détection : l'exfiltration a été stoppée et la sécurité du site renforcée. La CNIL a été prévenue et une plainte sera déposée auprès du tribunal de Strasbourg. L'entreprise avait déjà constaté en 2024 des accès frauduleux à certains comptes clients.
Les 230 000 clients concernés ont été avertis par courriel cette semaine. Le principal risque est l'hameçonnage : les données dérobées peuvent rendre des messages frauduleux plus crédibles. La CTS rappelle qu'elle ne demande jamais de paiement ni de coordonnées bancaires par courriel. En cas de doute, mieux vaut ne cliquer sur aucun lien et passer directement par le site ou l'application officielle.
Cet incident s'ajoute à une longue liste d'organisations françaises touchées par des fuites de données, dont l'administration fiscale, plusieurs opérateurs et des dizaines de fédérations sportives. D'après une étude de Cybermalveillance.gouv.fr, près de la moitié des Français ont été victimes d'un piratage cette année.
Plus d'actus de ce jour
Tout voir →VUSE XR lève 1,2 M€ pour la formation en réalité mixte
Braid lève 34,13 M€ pour les offres mobiles de marque des entreprises
Amazon dote Alexa de plus de 100 nouvelles fonctions d'achat
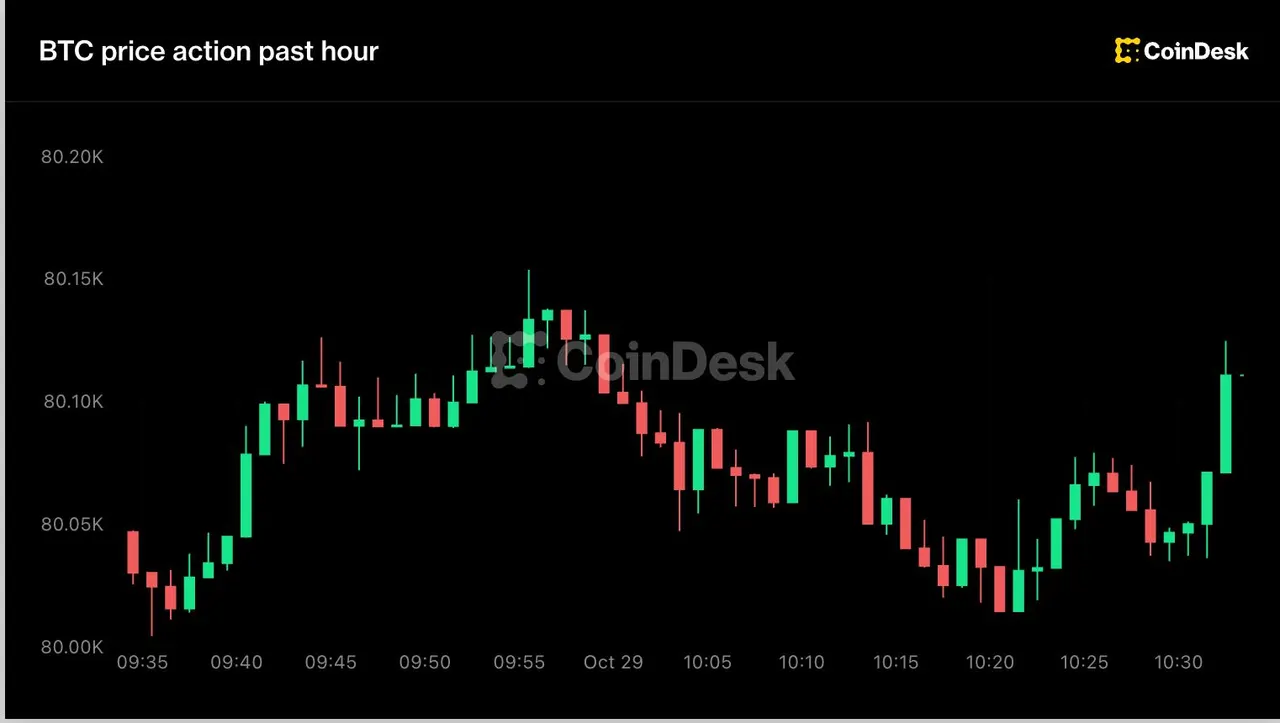
Bitcoin : le cap des 80 000 dollars tient avant l'inflation et Strategy
Plus dans: Sécurité
Tout voir →
Tunnel du Fehmarnbelt : la société de construction visée par une cyberattaque
SK Planet : fuite de données sur Gifticon, comptes de remboursement visés
Japon : 260 millions de victimes de fuites de données en six mois