Faux correctif du navigateur Samsung : des sites piégés diffusent un malware
La société de cybersécurité Everspin a repéré des sites légitimes infectés par des scripts qui proposent un faux plugin du navigateur Samsung pour installer un logiciel malveillant Android.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
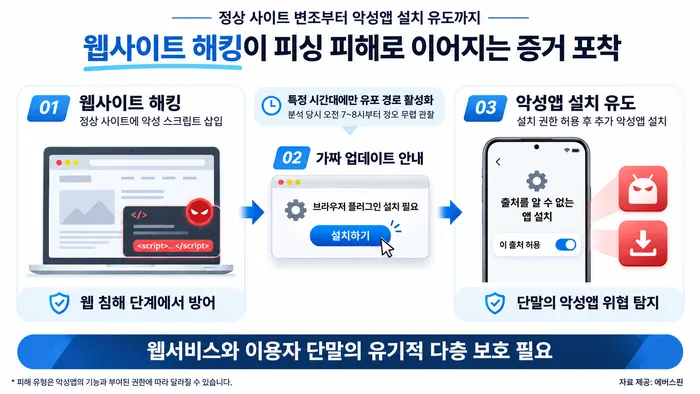
La société de cybersécurité Everspin a révélé des attaques dans lesquelles des sites web légitimes affichent une fausse mise à jour de navigateur pour pousser les visiteurs à installer une application Android malveillante. Elle a relevé des scripts externes injectés dans des sites de plusieurs secteurs, dont la pêche, le matériel audio et les hôpitaux.
Le déroulement de l'attaque
Les visiteurs d'un site compromis voient s'afficher une fenêtre indiquant qu'un plugin du navigateur Samsung doit être installé. Un appui sur le bouton télécharge un fichier d'application. Son lancement déclenche un second message réclamant une nouvelle mise à jour, qui conduit à l'installation d'une deuxième application.
Sur Android, l'installation d'applications hors de la boutique officielle exige l'autorisation expresse de l'utilisateur. Selon Everspin, les pirates l'incitent à accorder la permission « installer des applications inconnues ». L'application malveillante finale n'apparaît pas dans la liste habituelle des applications : elle se trouve dans les paramètres de l'appareil sous le nom « Samsung ».
Une activation limitée à certaines heures
Everspin a aussi constaté que le circuit de diffusion n'était activé qu'à certaines heures. L'invite d'installation et le téléchargement fonctionnaient d'environ 7 ou 8 h du matin jusqu'à midi, tandis que des erreurs apparaissaient le reste du temps. Ce comportement variable peut faire échapper l'activité malveillante à un contrôle de sécurité, selon le moment où il est réalisé.
Pourquoi c'est important
Pour Everspin, ce cas montre les limites d'une défense qui traite séparément le piratage web et l'hameçonnage mobile. Quand le site d'une entreprise devient un vecteur de diffusion, ses visiteurs deviennent aussi des cibles. L'entreprise met en avant sa solution Eversafe Web et son outil de détection FakeFinder pour une protection intégrée des services web et des terminaux mobiles.
Son PDG, Ha Young-bin, souligne que piratage et hameçonnage sont liés : on compromet un site pour créer un canal de diffusion, puis on trompe l'utilisateur. Alors que l'IA aide à analyser, concevoir et modifier les attaques, sécuriser seulement le web ou seulement le mobile ne suffit plus à couvrir tout le parcours.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
Plus d'actus de ce jour
Tout voir →
Samsung One UI 9 : la mise à jour perturbe Android Auto
Starlink offert aux villageois en Pologne pour séduire les riverains
OpenAI offre 50 € de crédits ChatGPT aux étudiants en France
Cyclon dévoile un smartphone où l’IA utilise les applis à notre place
Plus dans: Sécurité
Tout voir →
Asoview : 15,8 millions de données de membres divulguées via Arara
iPhone : un jailbreak contourne le mode Isolement et survit à une mise à jour
Nojima Online : environ 7 millions de comptes clients dérobés
