Asoview : 15,8 millions de données de membres divulguées via Arara
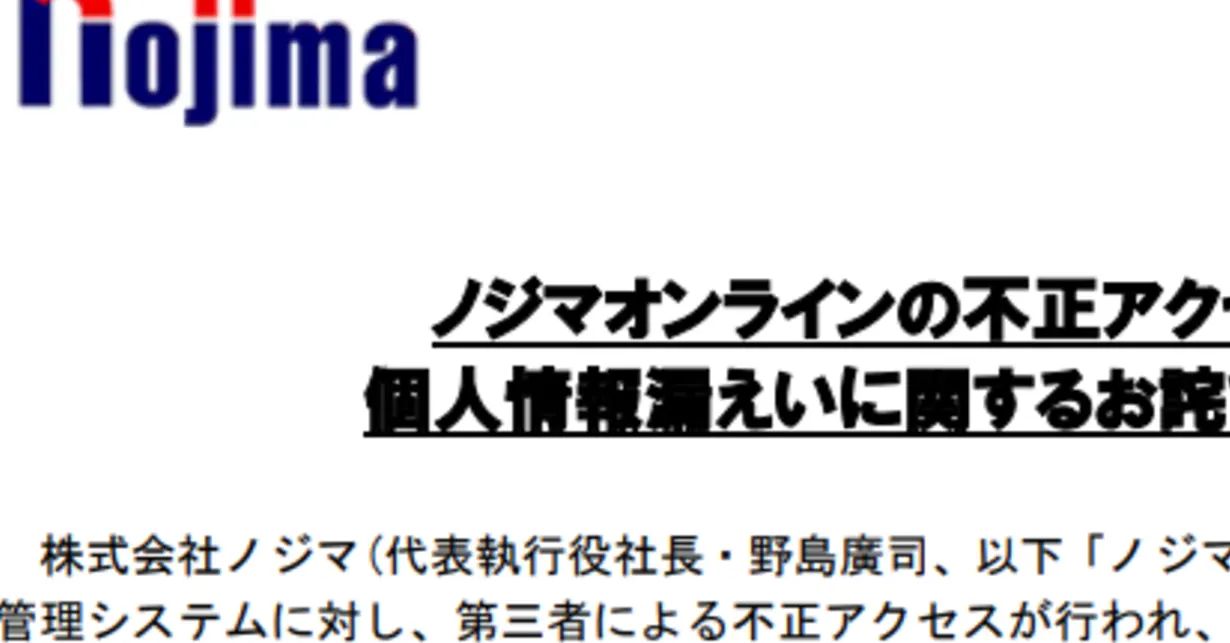
Le site japonais de réservation de loisirs Asoview annonce la fuite de 15 821 184 fiches de membres après un accès non autorisé chez son prestataire d'e-mailing Arara.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
Asoview, qui exploite le grand site japonais de réservation de loisirs Asoview!, a annoncé le 3 novembre la fuite de 15 821 184 fiches de membres. Elle fait suite à un accès non autorisé au service de son prestataire d'envoi d'e-mails, Arara.
Les données concernent les membres auxquels Asoview a envoyé des messages via le service « Arara Message ». Outre les adresses e-mail et les noms, elles comprennent l'identifiant et le numéro de membre, le sexe, la date d'inscription, la date de dernière connexion, le code postal et la région de résidence. Des informations sur les billets sont aussi touchées : date et heure d'achat, type de billet, nombre de billets, nombre de participants et annulation éventuelle. Les noms des établissements utilisés figurent également parmi les données, selon l'entreprise.
Les mesures prises
Asoview a reçu le signalement d'Arara le 2 novembre. Le jour même, l'entreprise a suspendu tous les envois d'e-mails via Arara Message et invalidé les identifiants, dont les mots de passe de la console d'administration et les clés d'API. Elle vérifie aussi si ses propres systèmes ont fait l'objet d'un accès illégitime.
Pour l'instant, il est impossible de déterminer à quels membres appartiennent les adresses divulguées. Arara identifie les personnes concernées ; Asoview recoupera ces informations puis contactera individuellement les membres touchés.
L'entreprise indique qu'elle va revoir ses critères de sélection des sous-traitants et des services externes, limiter au strict nécessaire les données confiées à ses partenaires et renforcer leur contrôle.
Un enjeu de taille
Selon son dernier communiqué, daté du 22 octobre, Asoview compte plus de 23 millions de membres et propose 28 000 offres, des parcs d'attractions aux aquariums en passant par les activités de plein air, avec billets électroniques réservables sur le site et l'application. L'incident touche donc une large part de ses utilisateurs.
Les membres doivent rester vigilants face aux e-mails et messages suspects pouvant exploiter ces informations. L'affaire s'ajoute à plusieurs fuites récentes au Japon liées à des prestataires d'e-mailing ou de livraison.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
Plus d'actus de ce jour
Tout voir →
OpenAI offre 50 € de crédits ChatGPT aux étudiants en France
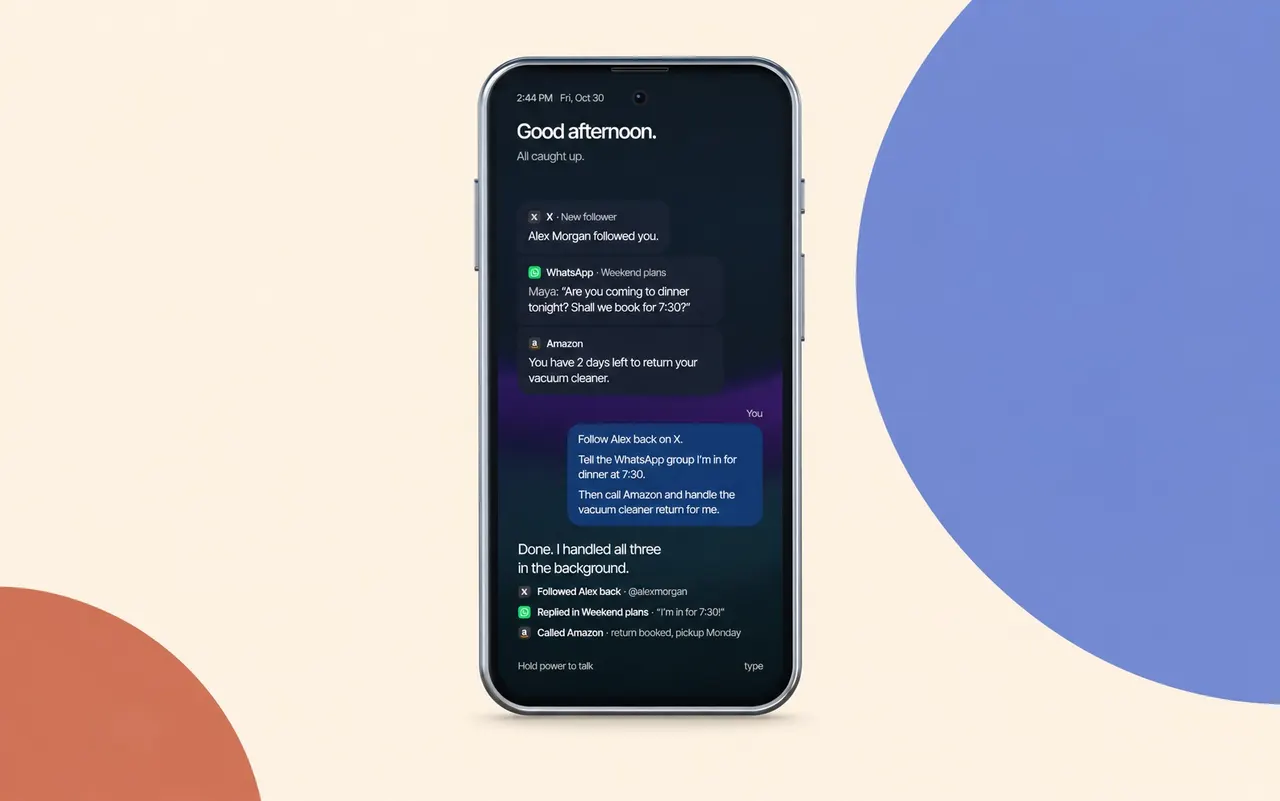
Cyclon dévoile un smartphone où l’IA utilise les applis à notre place
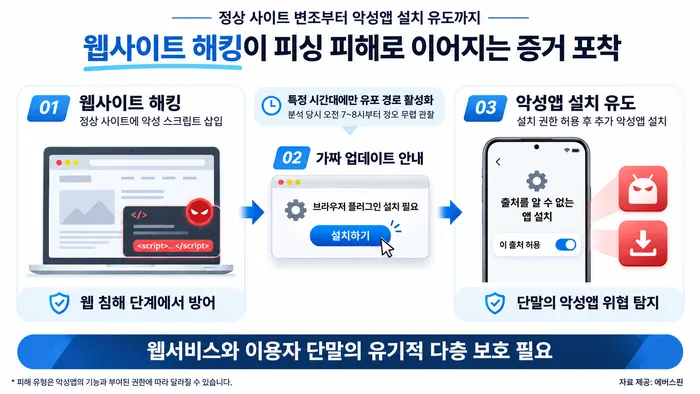
Faux correctif du navigateur Samsung : des sites piégés diffusent un malware