Failles trouvées par l'IA : les correctifs derrière les pannes US ?
Des responsables disent au Congrès que la course aux correctifs pour des failles repérées par l'IA pourrait provoquer des pannes. La NSA a été touchée mardi.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Corriger des failles de sécurité devrait rendre les systèmes plus sûrs. Selon des responsables informés du dossier, le nombre de failles que l'IA met au jour pourrait produire l'effet inverse, et la série de pannes de cette semaine aux États-Unis en serait la conséquence.
La NSA et des dirigeants de Wall Street auraient expliqué à des membres du Congrès que les récentes pannes étaient liées aux efforts pour corriger des vulnérabilités découvertes par l'IA. « Ils essaient de déployer beaucoup de correctifs d'un coup, plus que le système n'est conçu pour en supporter », a confié un responsable du Congrès.
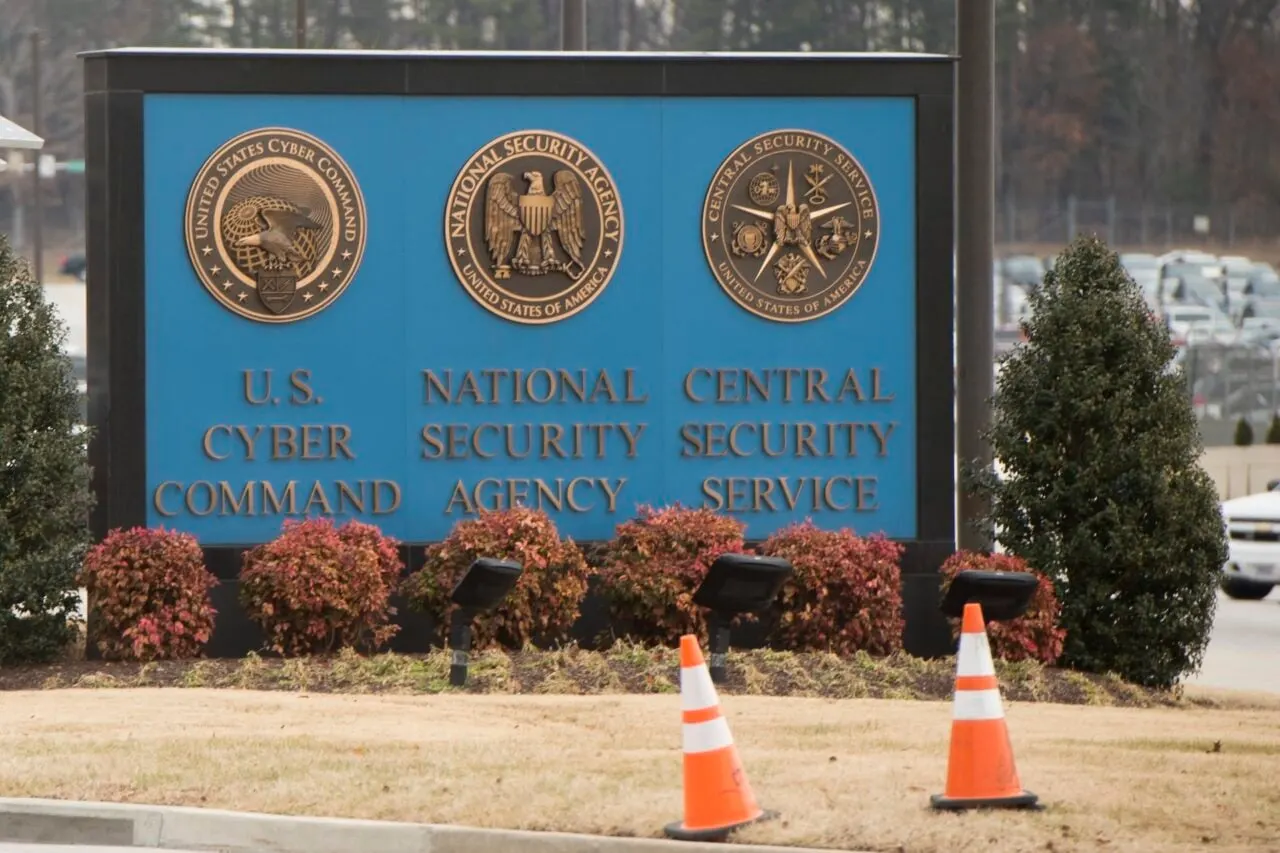
La NSA elle-même a été touchée mardi : son réseau interne de communications classifiées est tombé en panne. Le directeur du renseignement national, Jay Clayton, a affirmé que des correctifs pour des failles PHP récentes en étaient la cause. D'après Reuters, ces failles avaient été trouvées grâce à l'IA.
Quelles pannes sont liées aux correctifs d'IA ?
C'est flou. Microsoft 365, dont Outlook et Teams, a été perturbé dans le monde entier pendant près de 24 heures le 12 novembre. Microsoft évoque une mise à jour de juillet contenant un bogue capable de saturer les serveurs. Le lendemain, la FAA a imposé un arrêt des départs de plus de quatre heures, en raison d'un trafic réseau excessif sur son infrastructure vieillissante, peut-être après l'installation d'un routeur lors d'une maintenance. Lundi, des clients de JPMorgan Chase n'ont pas pu accéder à leurs comptes ni faire de virements, la banque invoquant un bogue logiciel. Ni Microsoft ni JPMorgan n'attribuent leur panne à des correctifs liés à l'IA.
Est-ce une cyberattaque ?
Rien ne l'indique, selon les autorités. Le sénateur Mark Warner, vice-président de la commission du renseignement du Sénat, ne voit aucun signe d'attaque, d'ingérence étrangère ou d'action coordonnée. Il parle d'une conséquence de la vitesse à laquelle l'IA transforme la cybersécurité. Le secrétaire à la Sécurité intérieure, Markwayne Mullin, a répété qu'aucun lien n'était établi, tout en rappelant que des pirates liés à l'Iran visent les infrastructures américaines depuis des mois.
L'experte Nicole Perlroth a été plus directe sur X : nous dépendons de logiciels « que presque personne ne comprend de bout en bout » et que les attaquants peuvent sonder « à la vitesse des machines ». Elle craint que cela empire.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Sam Altman et le film « Artificial » : même pas dans son top 10 des bizarreries
Des aigles tuent des babouins de 26 kg au Tchad, surprise
Pixel Watch LTE chez Verizon : l'activation échoue chez beaucoup
Applications « nudify » : des sénateurs américains interpellent Apple, Google et Meta
Plus dans: Sécurité
Tout voir →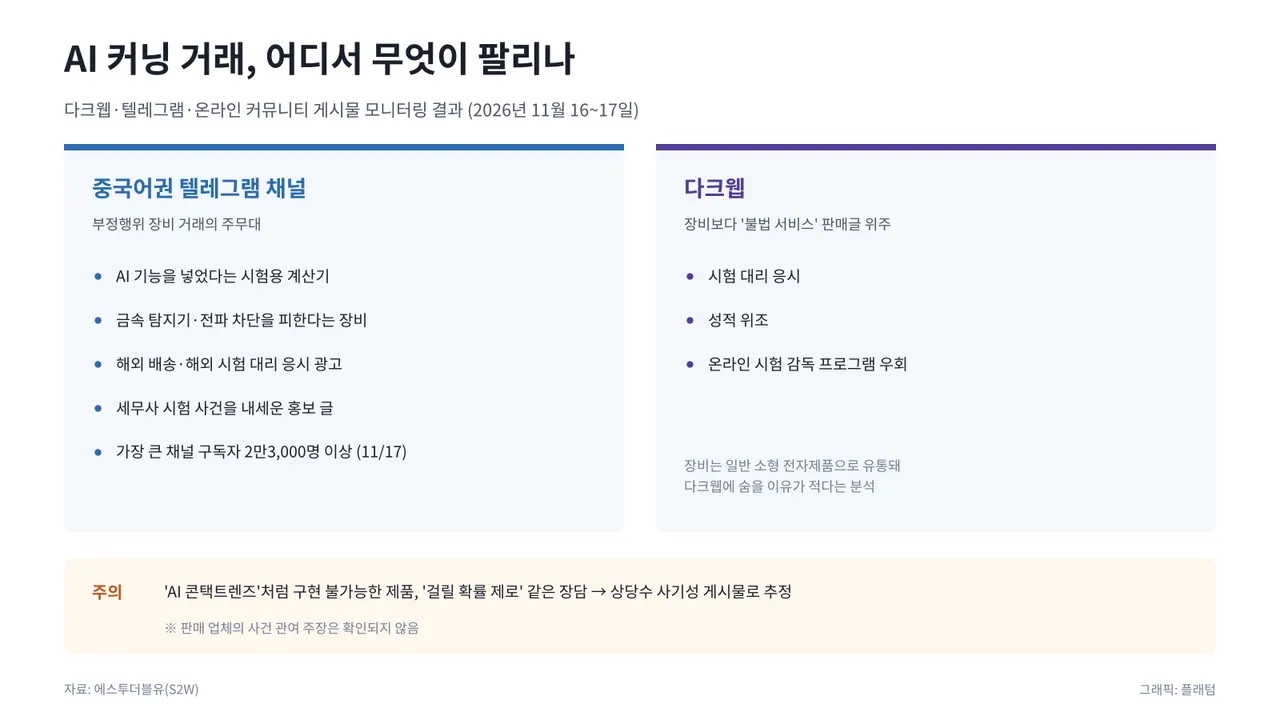
Triche à l’IA sur Telegram : des vendeurs exploitent l’affaire coréenne

Fuite de données KARTE : JINS, Shimamura et MUFG touchés

Safe Exam Browser contourné : Chrome se fait passer pour SEB sur Moodle
