Fuite de données KARTE : JINS, Shimamura et MUFG touchés
Une seule intrusion chez la plateforme marketing japonaise KARTE touche des dizaines d'entreprises clientes. JINS évoque jusqu'à 18,29 millions de fiches.

 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Une seule intrusion chez une plateforme marketing japonaise se retrouve désormais dans les fichiers clients de distributeurs, de banques et d'opérateurs. La fuite de données KARTE touche notamment JINS, Shimamura, RIZAP, CAMPFIRE et la banque MUFG, et la liste s'allonge.
KARTE, développée par la société Plaid, est une plateforme d'expérience client. Les entreprises y versent leurs données clients pour que leurs sites et applications affichent des contenus personnalisés et envoient des e-mails ciblés.
Selon Plaid, l'intrusion a eu lieu aux premières heures du 13 novembre. Un tiers a exploité une faille de serveur, volé des identifiants et extrait des données de bases. Des comptes ont été détournés et des interfaces d'administration consultées. Plaid a détecté l'attaque à 8 h 59 et affirme l'avoir contenue vers 15 h 23. Aucun nouvel accès n'a été constaté depuis.
Quelles données ont été volées dans la fuite KARTE ?
Plaid confirme 79 249 adresses e-mail de comptes KARTE, une partie des données clients importées par les entreprises et des identifiants servant à relier KARTE à des services externes. Elle demande aux clients de les invalider.
Les annonces varient. JINS parle d'un maximum d'environ 18,29 millions de données de membres de sa boutique en ligne et de son application. Shimamura confirme environ 7 millions de fiches. MUFG Bank confirme 6,5 millions d'entrées (sexe, âge, région de résidence). Wealthnavi, MUFG Trust, MUFG eSmart Securities, Optage (mineo) et Docomo Finance signalent aussi des fuites. Cas confirmés et cas possibles sont mêlés : l'ampleur réelle reste inconnue.
Un cas intrigue. Kaitech, service d'emplois ponctuels dans le médico-social, avait résilié son contrat KARTE fin janvier 2025. Ses données étaient pourtant toujours chez Plaid, et 27 530 adresses e-mail ont été dérobées.
KARTE fonctionne-t-il encore ?
Pas complètement. Au 18 novembre à 16 h, aucune date de reprise n'était fixée. RIZAP a suspendu certains e-mails d'information de chocoZAP, et Golf Digest Online a perdu certaines fonctions, dont les notifications push de l'application.
Si vous utilisez l'un de ces services, surveillez les communications officielles et méfiez-vous des e-mails inattendus mentionnant votre compte.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
John Deere 332G : une IA fait tenir 5 tonnes sur deux roues
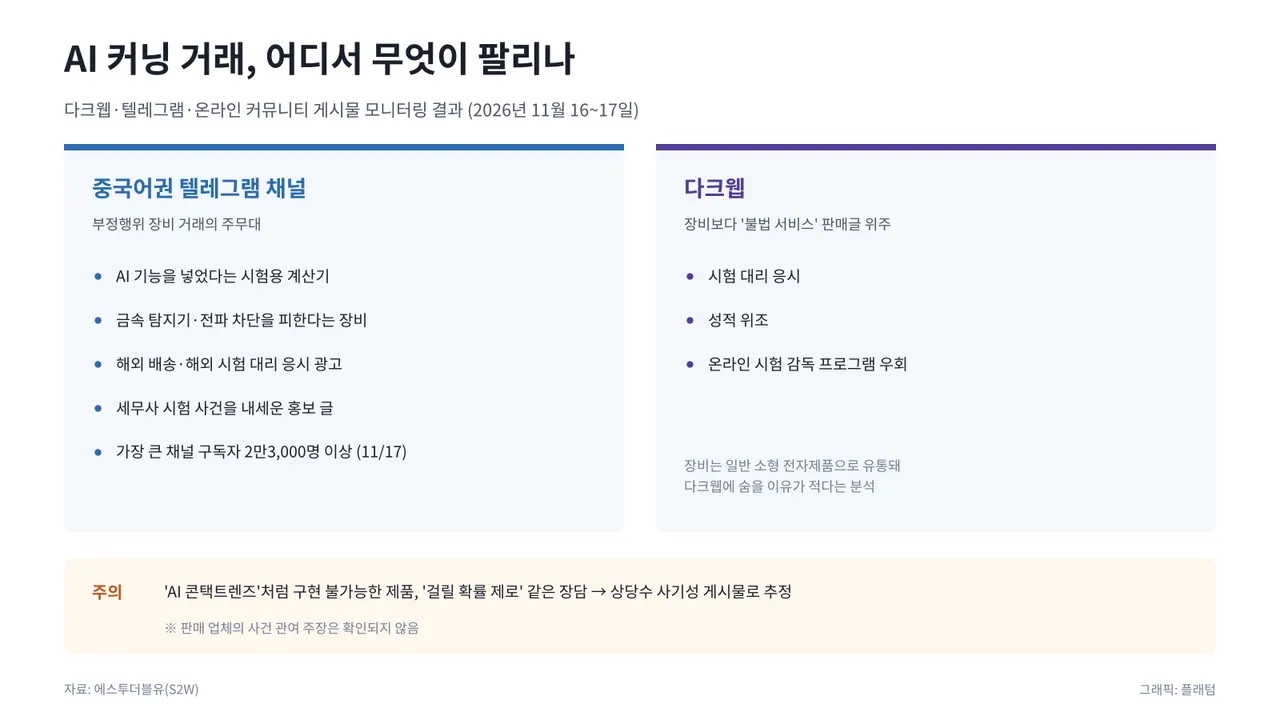
Triche à l’IA sur Telegram : des vendeurs exploitent l’affaire coréenne
Nouvelle mascotte Suica : un lapin violet remplace le pingouin


