eMudhra emBridge : une faille expose les noms de fichiers
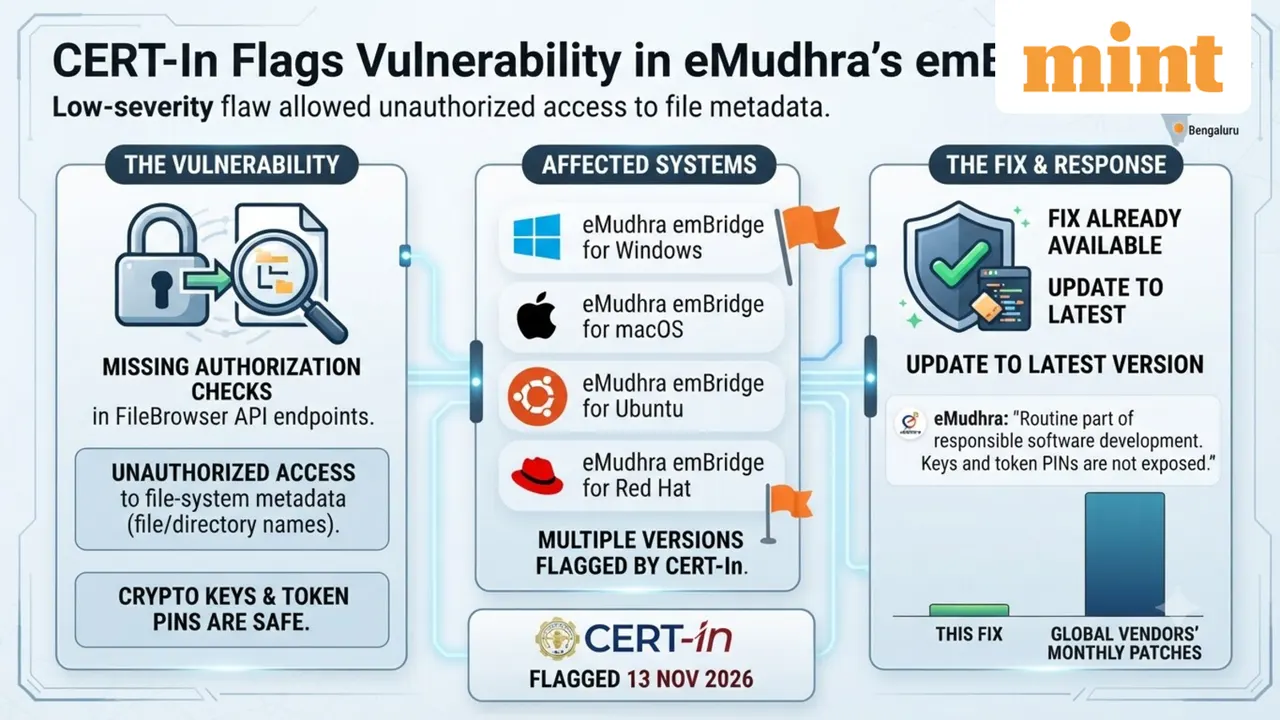
Le CERT-In signale une faille de gravité faible dans emBridge, l'outil de signature d'eMudhra. Un correctif existe déjà.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Si vous signez des documents en Inde avec une clé USB de signature numérique, emBridge est peut-être installé sur votre machine. L'agence nationale de cybersécurité, le CERT-In, y a signalé une faille. La parade : mettre à jour.
La faille d'emBridge est jugée de gravité faible. Selon l'avis du 13 novembre 2026, un attaquant non authentifié connecté au même réseau local pourrait lister les noms des fichiers et des dossiers de l'ordinateur visé, et connaître l'organisation de ses répertoires. Rien de plus. Le CERT-In précise qu'il n'y a pas d'accès au contenu des fichiers, ni modification, suppression ou exécution de code, ni exposition des clés cryptographiques ou des codes PIN des jetons.
Qu'est-ce qu'emBridge ?
emBridge est un utilitaire d'eMudhra, société de signature numérique basée à Bangalore. Il permet aux portails publics et aux applications web de dialoguer avec les jetons matériels et les certificats de signature présents sur l'ordinateur de l'utilisateur.
Quelles versions sont concernées ?
Quatre versions sont listées :
- Windows : 5.9.1.x à 5.9.3.x
- macOS (x64) : 3.2.4.x à 3.2.6.x
- Ubuntu (x64) : 3.2.0.x à 3.3.0.x
- Red Hat (x64) : 3.2.0.x à 3.3.0.x
La cause : l'absence de contrôles d'autorisation sur les points d'accès FileBrowser de l'API. Ils parcourent le système de fichiers avec le compte LocalSystem sans vérifier correctement l'identité de l'appelant. L'attaque passerait par une page web malveillante envoyée à l'API web HTTPS locale.
Un correctif est-il disponible ?
Oui. D'après eMudhra, un correctif est déjà disponible et tous les utilisateurs sont invités à passer à la dernière version. L'entreprise rappelle que chaque certificat exige un code PIN avant usage, et que, selon le CERT-In, clés et PIN ne sont pas exposés.
eMudhra juge la correction de failles courante : Microsoft en a corrigé plus de 1 000 en novembre et Oracle 1 283 en octobre.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Google Wallet ouvre bientôt votre porte d'entrée avec le téléphone
DB Info : la nouvelle appli de la Deutsche Bahn sans billets
Google Tasks : l'assistant IA qui appelle et paie arrive en Inde
Starship V4 : Musk prévoit une fusée de près de 150 mètres
Plus dans: Sécurité
Tout voir →
Agents IA pirates : Google en a repéré à l'assaut de sites français

Triche à l'examen avec l'IA : police au Vietnam, en Turquie, en Inde
Rakuten Securities : fuite de données possible sur 11,25 M de comptes
