Rakuten Securities : fuite de données possible sur 11,25 M de comptes
Rakuten Securities craint qu'un intrus ait récupéré des données clients dans un système de test. Les identifiants de 11,25 millions de comptes sont concernés, pas les mots de passe.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
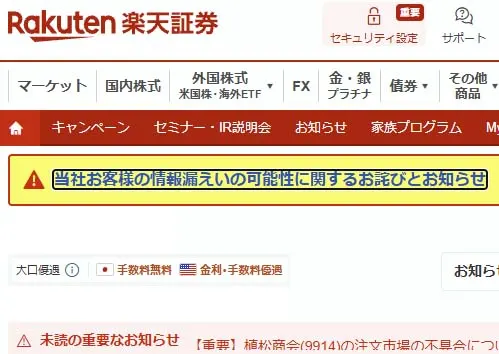
Si vous avez un compte chez Rakuten Securities, méfiez-vous un peu plus de vos e-mails et SMS ces prochains temps. Le courtier en ligne japonais a annoncé le 17 novembre qu'un tiers avait pénétré ses systèmes et que des données clients avaient peut-être fuité. Cette fuite de données chez Rakuten Securities pourrait toucher jusqu'à 11,25 millions de comptes.
L'entreprise a détecté le 16 novembre un possible accès non autorisé à certains systèmes, l'a bloqué et a appliqué des correctifs. L'enquête a montré que, le 11 novembre, des informations conservées dans un environnement de test ont pu être exfiltrées. La cause et le déroulé exact restent à établir.
Quelles données sont concernées par la fuite chez Rakuten Securities ?
Deux niveaux. Pour jusqu'à 11,25 millions de comptes environ, il s'agit du code d'agence et de client ainsi que de l'identifiant de connexion. Pour jusqu'à 4,47 millions de comptes environ, la liste est bien plus longue : nom, nom en katakana, date de naissance, adresse, numéro de téléphone, adresse e-mail, employeur, compte bancaire de retrait (établissement, numéro, titulaire), revenu annuel et patrimoine financier déclarés, détail des avoirs par produit et date de dernière connexion.
Les anciens clients sont inclus. L'identifiant de connexion n'est pas le même que l'identifiant Rakuten, précise l'entreprise.
Les mots de passe et les données de trading sont-ils en danger ?
Selon Rakuten Securities, aucune fuite n'a été confirmée pour le mot de passe de connexion, le code PIN ou les autres informations nécessaires pour passer des ordres.
Le risque vient plutôt de l'usage qu'on peut faire d'un nom, d'un numéro de téléphone et d'une adresse e-mail. L'entreprise demande donc la plus grande prudence face aux e-mails, SMS, appels et courriers suspects.
Elle pousse aussi la connexion par passkey (clé d'accès), plus résistante à l'accès frauduleux et à l'hameçonnage qu'un mot de passe, et prépare son caractère obligatoire. Les clients sont invités à en configurer une dès maintenant.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Uber Eats par drone : Zipline livre des repas au Texas

Triche à l'examen avec l'IA : police au Vietnam, en Turquie, en Inde
Tesla Cybertruck : fin de production en 2027, ventes en chute libre