Edion : un code malveillant a pu voler numéros de carte et CVV
Le distributeur japonais Edion indique qu'un programme malveillant dans son paiement sur PC a pu exposer numéros de carte et cryptogrammes, jusqu'à 556 saisies.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Le distributeur japonais d'électronique Edion a annoncé le 9 novembre qu'un programme malveillant avait été intégré à son processus de paiement. Les numéros de carte bancaire, cryptogrammes et autres données saisis sur ordinateur lors du règlement ont pu être transmis à des tiers, dans la limite de 556 saisies.
Cette annonce complète une première communication du 6 novembre. L'entreprise affirmait alors que les numéros de carte n'étaient pas concernés, son système étant conçu pour ne pas conserver ces données sur ses serveurs. La surveillance et l'enquête ont depuis révélé de nouvelles traces d'accès frauduleux.
Les données potentiellement exposées
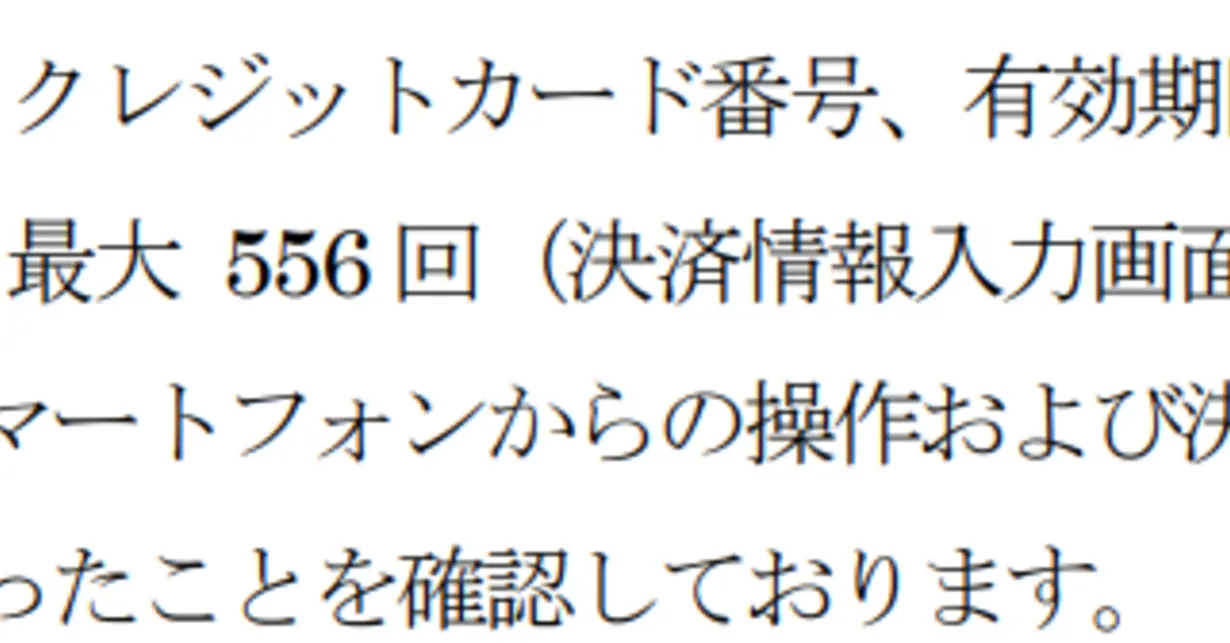
Le programme malveillant, greffé sur la saisie des informations de paiement sur PC, était actif depuis un peu après 19 h le 4 novembre. Les opérations et saisies depuis un smartphone n'étaient pas visées. Le chiffre de 556 correspond au nombre maximal de nouvelles saisies de carte sur l'écran de paiement : numéro, date d'expiration, titulaire et cryptogramme.
Par ailleurs, lorsqu'une erreur survenait sur l'écran de commande, numéros de carte et cryptogrammes étaient exceptionnellement consignés dans le journal système. Jusqu'à cinq enregistrements de ce type pourraient avoir fuité.
L'enquête a aussi élargi l'incident initial : jusqu'à 5 360 cartes cadeaux Edion (numéro, code PIN, historique d'utilisation) et jusqu'à 1 141 identifiants et mots de passe pourraient être concernés. Edion enverra des courriels invitant les clients touchés à changer de mot de passe et étudie encore le sort des cartes cadeaux.
Contexte et suite
La première annonce évoquait l'exploitation d'une faille par un tiers pour accéder à une partie d'un serveur contenant les journaux du site marchand, avec une fuite possible de données personnelles de 4 131 personnes au plus et de commandes de 9 554 personnes au plus.
Pour limiter les dégâts, Edion a suspendu depuis le 7 novembre à 22 h son site marchand, son application officielle et Edion Smart App. Aucune date de réouverture n'est fixée.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Google Wallet : des clés numériques pour serrures connectées NFC et UWB

TSMC prévoit d'investir jusqu'à 1 milliard de dollars dans Anthropic et OpenAI

TC Battlefield : Acecore, Supplya et Navidyn sur le podium

Airwallex va investir plus de 1,6 milliard de dollars à Singapour
Plus dans: Sécurité
Tout voir →
Sanctuaire Yasukuni : fuite de données de 14 500 comptes en ligne

GMO Aozora Net Bank suspend son API bancaire à deux reprises

Helix remplace le captcha par un test de voix de 4 secondes
