Dossiers médicaux espionnés au Royaume-Uni : le régulateur sévit
Des soignants ont consulté les dossiers de voisins, d'ex et de personnes vues dans l'actualité. Plus de 200 dirigeants de santé doivent répondre avant le 27 novembre.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Ouvrir le dossier médical d'un voisin par simple curiosité : au Royaume-Uni, le régulateur de la vie privée n'en peut plus. L'Information Commissioner's Office (ICO) a reçu et examiné plus de 300 signalements de consultations abusives de dossiers de patients entre janvier et la mi-octobre 2026.
Jeudi, l'ICO a indiqué avoir écrit à plus de 200 hauts responsables de la santé à travers le pays. Les signalements décrivent des employés qui cherchaient des proches, fouillaient par pure curiosité ou transmettaient des informations privées à des personnes sans aucune légitimité. Le chiffre repose sur des déclarations des organismes de santé, pas sur des violations confirmées, et exclut les cas non encore évalués.
Que demande le régulateur aux dirigeants ?
Dans une lettre de trois pages, le directeur de l'ICO, Paul Arnold, estime que faire confiance au personnel ne suffit pas. Il veut savoir qui peut accéder aux dossiers, si quelqu'un contrôle ce qui est consulté et ce qui arrive aux personnes prises sur le fait. Les soupçons doivent être instruits sans traîner, les patients informés si nécessaire, et des mesures prises contre les employés fautifs.
Les réponses sont attendues d'ici au 27 novembre. Ceux qui n'ont pas revu leurs protections depuis six mois, ou ne sont pas satisfaits du résultat, disposent de trois mois de plus. Paul Arnold évoque aussi d'éventuelles sanctions contre les organismes insuffisamment protégés.
Piratage ou abus d'accès ?
Il s'agit rarement de piratage. Beaucoup de soignants ont un accès légitime pour leur travail. Le problème commence quand ils s'en servent pour un voisin, un ex-conjoint ou une personne citée dans l'actualité. Certains systèmes récents de dossiers électroniques signalent les accès suspects en temps réel, mais le NHS admet que la surveillance varie selon la technologie installée.
Un avertissement qui n'est pas le premier
En juillet, NHS England avait prévenu que ces consultations pouvaient coûter un emploi, voire mener en prison, après des accès aux dossiers de victimes de crimes très médiatisés, dont les attaques de Nottingham. Le gouvernement a aussi indiqué au Parlement que 1 445 cas avaient été signalés à l'ICO entre 2019 et 2025.
L'ICO a poursuivi 16 professionnels de santé en dix ans. Un accès non autorisé à des données personnelles peut constituer une infraction pénale au titre du Data Protection Act 2018.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Cancer 360 de Palantir au NHS : très vanté, utilisé par six hôpitaux
Speedmatrix : la Malaisie enquête sur les puces Nvidia de Megaspeed
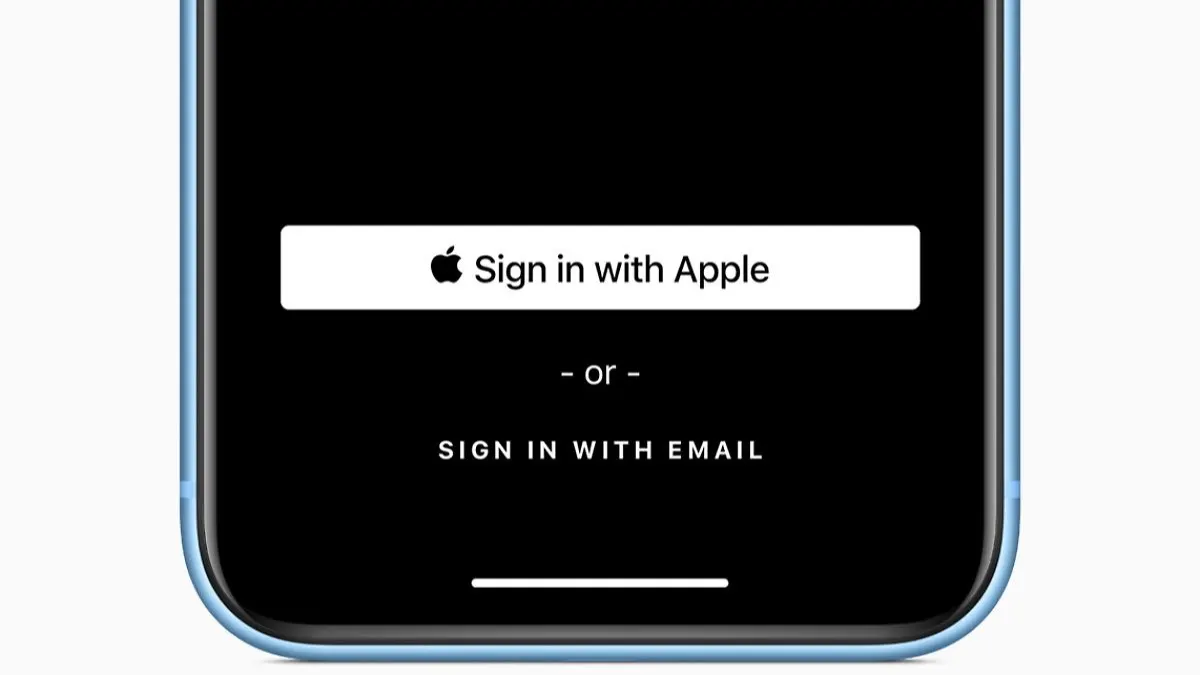
Compte Nintendo : fin de la connexion Apple et Google le 26 janvier
Redmi Note 18 : la certification 3C révèle une charge de 67 W
Plus dans: Sécurité
Tout voir →
Turla et Cereal : des courriels copiés vers Moscou

Europol récupère 6 millions d'identifiants volés : comment vérifier

KB Capital : un piratage expose les données de 1 811 personnes
