@cosme : fuite de données touchant environ 3 millions de membres
Istyle, qui exploite le site beauté @cosme, annonce qu'un accès non autorisé a exposé les données d'environ 3 millions de membres, hors mots de passe et cartes bancaires.
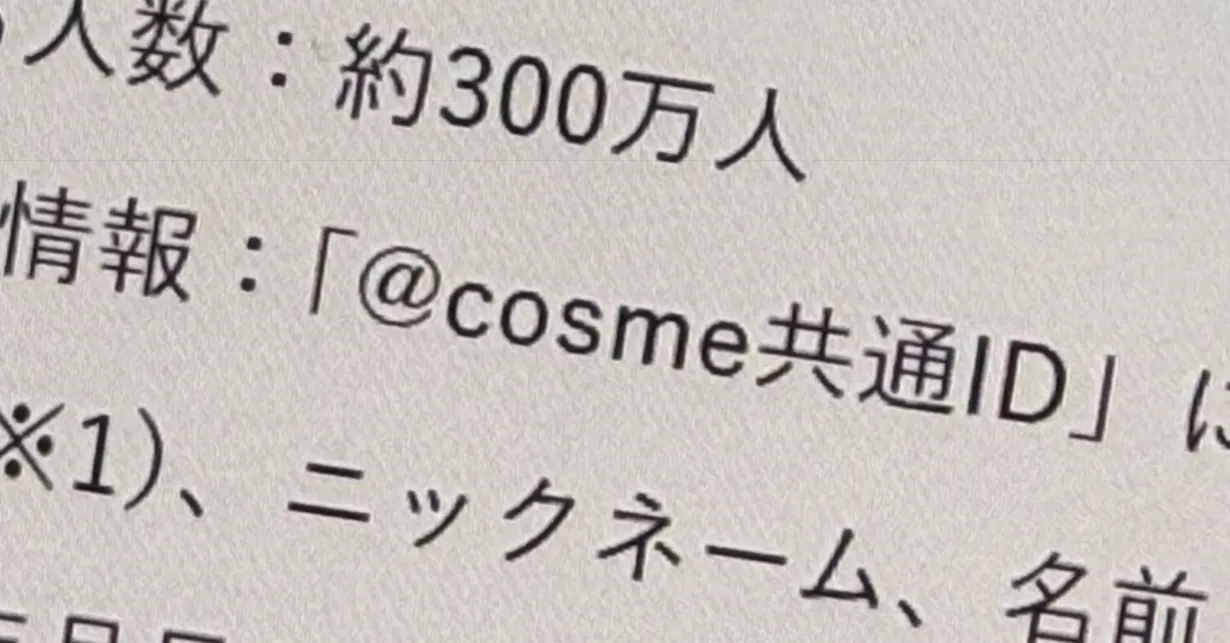
Istyle, l'exploitant du site japonais de cosmétiques @cosme, a annoncé le 2 novembre qu'un tiers avait accédé sans autorisation à ses systèmes. Les données d'environ 3 millions de membres inscrits à l'« @cosme Common ID » ont ainsi fuité.
Les informations concernées comprennent le nom (en kanji et en kana), le code postal, l'adresse, le numéro de téléphone, l'adresse e-mail, un identifiant utilisateur attribué automatiquement, le sexe, la date de naissance, le pseudonyme, le type de peau et le type de cheveux. Selon l'entreprise, les mots de passe de connexion et les données de cartes bancaires ne sont, à ce stade, pas concernés.
Les anciens membres aussi
La fuite a été constatée le 28 octobre. Istyle n'a pas précisé la date de l'intrusion ni la méthode employée. Les personnes qui étaient membres au moment de l'accès frauduleux sont concernées, même si elles ont depuis résilié leur compte.
L'entreprise enquête avec une société de sécurité indépendante pour déterminer l'origine et l'étendue des dégâts. Elle prévoit ensuite d'étudier et de mettre en œuvre des mesures pour éviter qu'un tel incident ne se reproduise.
Calendrier des notifications
Les personnes touchées seront prévenues individuellement, via les coordonnées dont dispose Istyle, d'ici au 6 novembre. Les courriels partiront du domaine « cosme.net ». Pour les anciens membres, la société s'appuiera sur les informations conservées pendant une durée limitée après la résiliation, conformément à sa politique de confidentialité.
Les données exposées associant identité et coordonnées, les utilisateurs concernés doivent se montrer vigilants face aux courriels, SMS et appels frauduleux exploitant leurs informations personnelles, et vérifier que tout message se réclamant d'Istyle provient bien du domaine cosme.net.
L'entreprise avait déjà signalé que les adresses e-mail de plus de 10 000 utilisateurs avaient pu être exposées à cause d'une erreur de configuration d'un service de transfert de fichiers.
Des apps à découvrir
 SUMO : le puzzle de nombres
Touche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
 Dialo : apprenez les langues en parlant
Discutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
 ediviewer : lisez les fichiers EDI comme des documents
Ouvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
Plus d'actus de ce jour
Tout voir →
Spyware sur iPhone : le BSI alerte les responsables politiques
BMW : conduite partiellement automatisée en ville dès 2027
Apple prévoirait trois nouveaux iPad au premier semestre 2027