Corée du Sud : l'Institut de sécurité financière victime d'une fuite de données
Un piratage du système d'évaluation de l'Institut de sécurité financière a exposé des documents transmis par des établissements financiers, et son directeur est contesté.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
L'Institut de sécurité financière (Financial Security Institute) sud-coréen, financé par les cotisations de ses membres du secteur financier, a laissé fuiter après un piratage des documents que des établissements lui avaient remis. L'incident met en cause ses propres capacités de sécurité et l'étendue de ses missions.
Le système touché est celui d'appui à l'évaluation permanente de la protection de l'information, où les établissements déposent des pièces pour faire évaluer leur gestion de la sécurité. L'organisme chargé de juger le niveau de protection du secteur n'a donc pas su protéger les données qu'il détenait à cette fin.
Un organisme créé pour la défense collective
L'institut a été lancé en 2015 en regroupant les centres de partage et d'analyse de l'information de Korea Financial Telecommunications and Clearings Institute et de Koscom, ainsi que le Financial Security Research Institute. L'objectif : réunir surveillance, réponse aux incidents et analyse des vulnérabilités face à des menaces que les établissements gèrent difficilement seuls.
Il a depuis élargi son périmètre au-delà de la sécurité, ce qui brouille la répartition des rôles avec des organismes voisins comme Korea Credit Information Services ou l'institut de compensation. La bourse de données financières ouverte en 2020 en est l'exemple. D'après des documents obtenus par le bureau d'un député du Parti démocrate, elle n'a enregistré en 2024 que trois transactions payantes, pour 14,98 millions de wons.
Des interrogations sur la direction
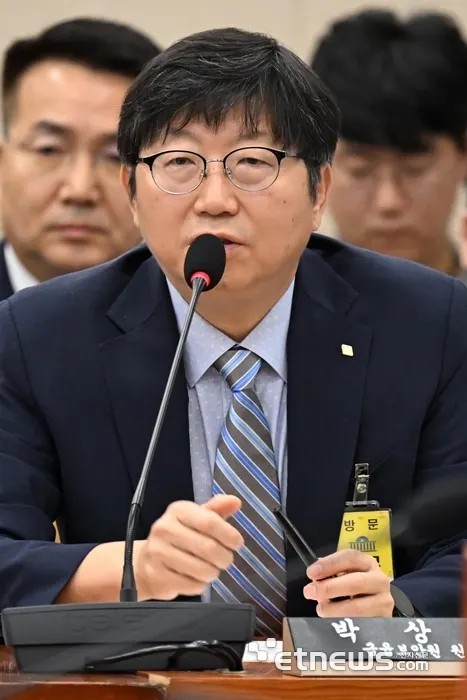
Le directeur, Park Sang-won, est aussi visé. Il a géré à l'autorité de supervision financière la supervision des groupes financiers, la planification et la gestion, ainsi que la finance des petites entreprises et des particuliers, mais n'a aucune expérience pratique de la cybersécurité ou de la réponse aux incidents. Ses détracteurs jugent sa compétence insuffisante pour piloter les missions clés et estiment qu'il porte la responsabilité des risques de sécurité internes.
Le calendrier aggrave la situation : l'institut tient le 12 novembre à Yeouido, à Séoul, sa conférence PISCON 2026, consacrée aux menaces à l'ère de l'IA. La fuite est survenue trois jours avant.
Un responsable du secteur souligne que l'on attend de savoir si l'institut présentera des excuses et expliquera l'origine de la fuite et les mesures préventives. Les autorités, les établissements et les sociétés concernées étant invités, il doit d'abord assumer ses responsabilités avant d'évoquer sa stratégie future.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Google Wallet : des clés numériques pour serrures connectées NFC et UWB

TSMC prévoit d'investir jusqu'à 1 milliard de dollars dans Anthropic et OpenAI

TC Battlefield : Acecore, Supplya et Navidyn sur le podium

Airwallex va investir plus de 1,6 milliard de dollars à Singapour
Plus dans: Sécurité
Tout voir →
Sanctuaire Yasukuni : fuite de données de 14 500 comptes en ligne

GMO Aozora Net Bank suspend son API bancaire à deux reprises

Helix remplace le captcha par un test de voix de 4 secondes
