Beget confirme une perte de données clients après une cyberattaque
L'hébergeur russe Beget reconnaît que des pirates ont détruit des serveurs VPS, le stockage S3 et des clusters Kubernetes. Les sauvegardes de fichiers ont survécu.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
L'hébergeur russe Beget a confirmé qu'une cyberattaque de grande ampleur a détruit des données clients dans son infrastructure cloud. Selon l'entreprise, les assaillants ont effacé le contenu des serveurs virtuels (VPS), du stockage objet S3 et des clusters Kubernetes. Les sauvegardes binaires des VPS ont également disparu, mais les sauvegardes de fichiers ont été conservées.
Le déroulement de l'attaque
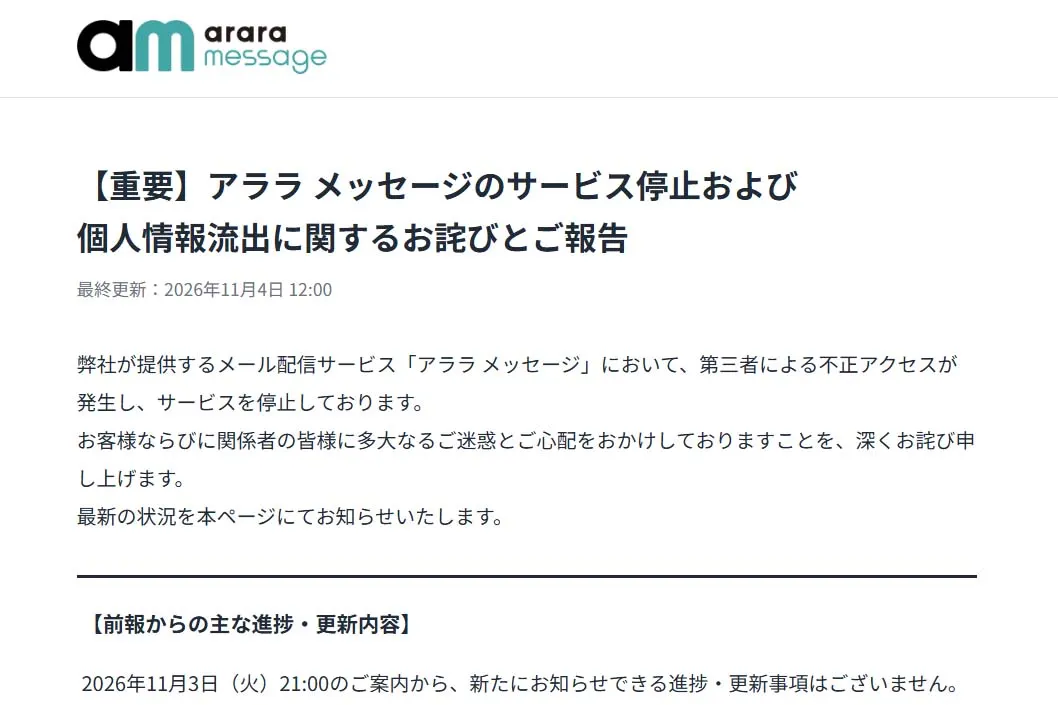
Beget indique que les pirates ont obtenu l'accès à la couche de pilotage de son infrastructure et lancé des scripts de suppression. L'intrusion a eu lieu dans la nuit du 1er au 2 novembre. La société ne précise pas comment les attaquants sont entrés, l'enquête étant toujours en cours. Les paramètres du CDN et des adresses IP ont aussi été perdus.
Les données des VPS peuvent être restaurées à partir des sauvegardes de fichiers, mais les clients n'y ont pas encore accès. Il faut d'abord reconstruire l'infrastructure, puis vérifier que les serveurs ne contiennent ni failles cachées ni logiciels malveillants. Au total, les ingénieurs doivent contrôler à la main plus d'un millier de serveurs.
Ce qui est déjà rétabli
L'hébergement virtuel s'en sort mieux. D'après une estimation préliminaire, près de 100 % des sites hébergés pourront être récupérés, mais la remise en service sans vérification est jugée risquée. Les serveurs dédiés non administrés par Beget ont redémarré le 2 novembre vers 14 h, heure de Moscou. Sur les machines gérées par les équipes de Beget, l'essentiel des données est préservé ; elles sont vérifiées puis relancées progressivement.
Au 3 novembre, plus de 80 % de l'infrastructure de messagerie était rétablie, y compris POP3, IMAP et SMTP. L'interface webmail et les serveurs DNS fonctionnent de nouveau. Un service distinct permet de modifier les enregistrements A, MX et TXT, mais l'accès complet au panneau de contrôle principal n'est pas revenu.
Beget affirme n'avoir détecté aucune tentative de téléchargement ou de modification des données sur les serveurs concernés. Elle recommande tout de même de changer mots de passe, clés d'accès et autres identifiants qui pouvaient s'y trouver. Les perturbations ont commencé le matin du 2 novembre et touché de nombreux sites et services russes. L'entreprise évoquait d'abord un incident complexe sur toutes les couches de son architecture ; elle confirme désormais l'attaque. Aucune date de retour complet à la normale n'est annoncée.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Congélateurs de l'EFS piratés : de -30 °C à 110 °C pour le plasma
MONITORAPP lance AILabs v6.0 avec recherche de menaces par IA
SK Telecom lance ses filiales de data centers IA SK Hyper et Horizon