AirSnitch : l’attaque Wi-Fi qui contourne l’isolation en 2 secondes
L’isolation des clients, censée empêcher un inconnu sur le même Wi-Fi d’espionner vos échanges, a cédé sur tous les routeurs et réseaux testés par des chercheurs.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Sur un Wi-Fi invité, le routeur promet que les autres appareils ne voient pas votre trafic. Une nouvelle étude montre que cette promesse tient mal. L’attaque, baptisée AirSnitch, a été mise en place en environ deux secondes sur un routeur Netgear.
L’article vient de chercheurs de l’université de Californie à Riverside et d’autres établissements. Il a été présenté en février à la conférence NDSS de San Diego. Il vise l’« isolation des clients », la fonction qui empêche les appareils d’un même réseau Wi-Fi de communiquer entre eux. Tous les environnements examinés, routeurs domestiques, matériel d’entreprise et réseaux universitaires, pouvaient être contournés par au moins une attaque, ce qui permet l’écoute et l’injection de données.
Pourquoi l’isolation des clients Wi-Fi échoue-t-elle ?
Il n’existe pas de norme commune à toute l’industrie. Chaque fabricant a développé sa propre version, et les chercheurs ont trouvé des failles partout. Trois voies principales sont décrites.
La première exploite la clé temporaire de groupe (GTK), une clé de chiffrement partagée pour diffuser un message à tous les appareils. Un attaquant glisse un paquet destiné à une victime dans ce qui ressemble à une diffusion du routeur, et la victime l’accepte.
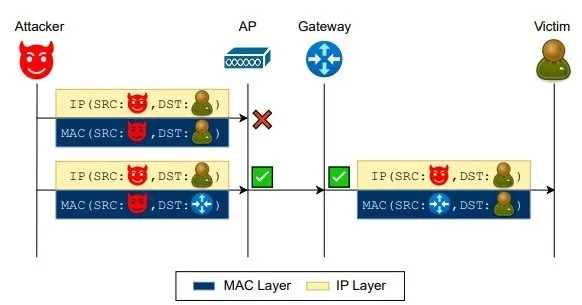
La deuxième, le « rebond par la passerelle », tire parti d’un blocage incomplet. Beaucoup d’appareils interdisent la communication directe au niveau MAC (adresses matérielles), mais pas au niveau IP. L’attaquant adresse donc ses données au routeur, en indiquant la victime comme destination IP finale, et le routeur les transmet.
La troisième, le « vol de port ». Un point d’accès moderne dispose de plusieurs accès (BSSID) selon les bandes de fréquence et les réseaux principal et invité, traités en interne comme des ports virtuels distincts. Si l’attaquant se connecte par le réseau invité en usurpant l’adresse MAC de la victime, le point d’accès croit qu’elle a bougé et lui envoie son trafic entrant.
Que peut faire un attaquant ?
Sur un Wi-Fi invité ouvert, sans mot de passe, le trafic de la victime part sans son chiffrement habituel. En usurpant l’adresse MAC du routeur, on capte aussi le trafic sortant vers Internet.
En combinant interception et réinjection, l’attaquant s’installe en position d’homme du milieu, presque à l’insu de la victime. Lors des essais, l’équipe a écouté sans délai, depuis le Wi-Fi invité, un appareil du Wi-Fi principal. Elle a aussi espionné le trafic d’un serveur d’authentification RADIUS d’entreprise, déchiffré un mot de passe et monté un faux point d’accès captant échanges et identifiants.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Nāpōwawāʻenakaulua : Webb trouve la plus ancienne paire de quasars

United Airlines restreint les agents IA : l’enregistrement reste humain

Jensen Huang quitte la direction de Nvidia, Colette Kress assure l'intérim

Dossier WinSxS : la commande DISM qui libère jusqu'à 10 Go
Plus dans: Sécurité
Tout voir →
ScreenConnect : la faille du plugin RMM+ infecte 288 PC
Votre téléviseur connecté vous espionne-t-il ? Les questions

iPhone de l'auteur de l'attaque de Cracovie : Apple sollicité ?
