Turla y el malware Cereal copiaban correos a Moscú
ESET descubrió Cereal, un programa espía oculto en servidores Exchange de Rumanía y Kazajistán que copiaba correos enviados a contactos de la OTAN y la UE.

 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Un funcionario envía un correo a un contacto de la OTAN. Sale del servidor del Gobierno, llega a su destino y nada parece raro. Mientras tanto, un programa escondido en el sistema lo ha leído, ha detectado un documento interesante y ha preparado una copia para espías rusos.
Ese es el mecanismo que, según la empresa de ciberseguridad ESET, ha descubierto. Lo atribuye a Turla, un grupo vinculado desde hace años al servicio de inteligencia ruso FSB. Los atacantes tomaron servidores Microsoft Exchange de organismos públicos en Rumanía y Kazajistán.
¿Qué es el malware Cereal?
ESET bautizó el conjunto de herramientas como Cereal. Su pieza principal, CerealBox, se oculta en el proceso que gestiona el flujo de mensajes en Exchange. No instala un servicio nuevo y visible, sino que se engancha a mecanismos existentes. Por eso el mensaje original sigue llegando a su destinatario.
Además es selectivo. CerealBox solo mira correos con adjuntos DOC, DOCX o PDF y revisa remitentes, destinatarios, asuntos y nombres de archivo. Solo los mensajes que cumplen los criterios se empaquetan, se cifran y quedan listos para que los operadores los recojan.
En Rumanía, donde el mismo conjunto se usó el 23 de diciembre de 2025, la configuración buscaba correspondencia con direcciones vinculadas a la OTAN y a instituciones de la UE. Eso no significa que hayan hackeado a la OTAN ni a la Comisión Europea: la víctima fue una organización que se comunicaba con ellas. ESET no ha revelado el nombre del organismo rumano, el contenido de los correos ni cuántos datos se robaron.
Sin servidor propio
Lo habitual es que el malware contacte con servidores de los atacantes, lo que puede delatarlo. Aquí, el módulo CerealNeuron permanecía en el servidor Exchange infectado y esperaba peticiones web preparadas que parecían tráfico de correo corriente. Las órdenes llegaban por la infraestructura de la propia víctima. El código se ejecutaba en gran parte en memoria, con menos rastros en disco, y ESET destaca un uso avanzado de .NET que exige conocer a fondo Exchange.
La atribución se apoya en herramientas anteriores de Turla y similitudes técnicas, no en la identidad de personas concretas. Turla actúa desde al menos 2004; en 2023 el FBI neutralizó su programa Snake con la operación Medusa. Según ESET, desde 2022 cerca del 70 % de los países atacados eran antiguas repúblicas soviéticas o países europeos ligados históricamente a la URSS. Se desconoce cómo entraron.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
GTA2 RTX Upgraded: path tracing para un juego de 1999
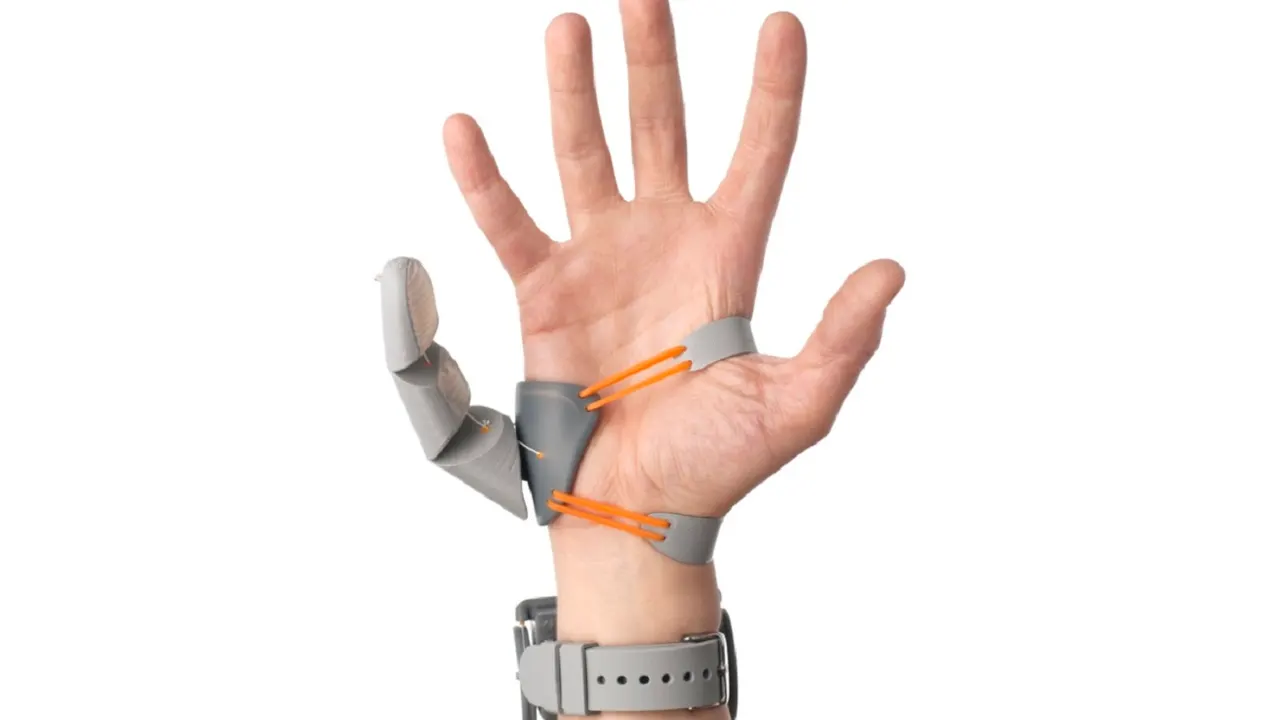
EgoThumb: un sexto dedo robótico que no hace falta controlar
Caída de Claude: fallos de acceso en Claude.ai y Claude Code
Navigo en Android pasa a Google Wallet: hasta 20 tarjetas por móvil
Más en: Seguridad
Ver todas →
Europol recupera 6 millones de credenciales robadas: cómo saber si eres tú

KB Capital sufre un hackeo que expone datos de 1.811 personas

Onamae.com Desktop Cloud: GMO recibe reclamos por 3.000 millones de yenes