Superordenador Fugaku hackeado por un panel público, parado
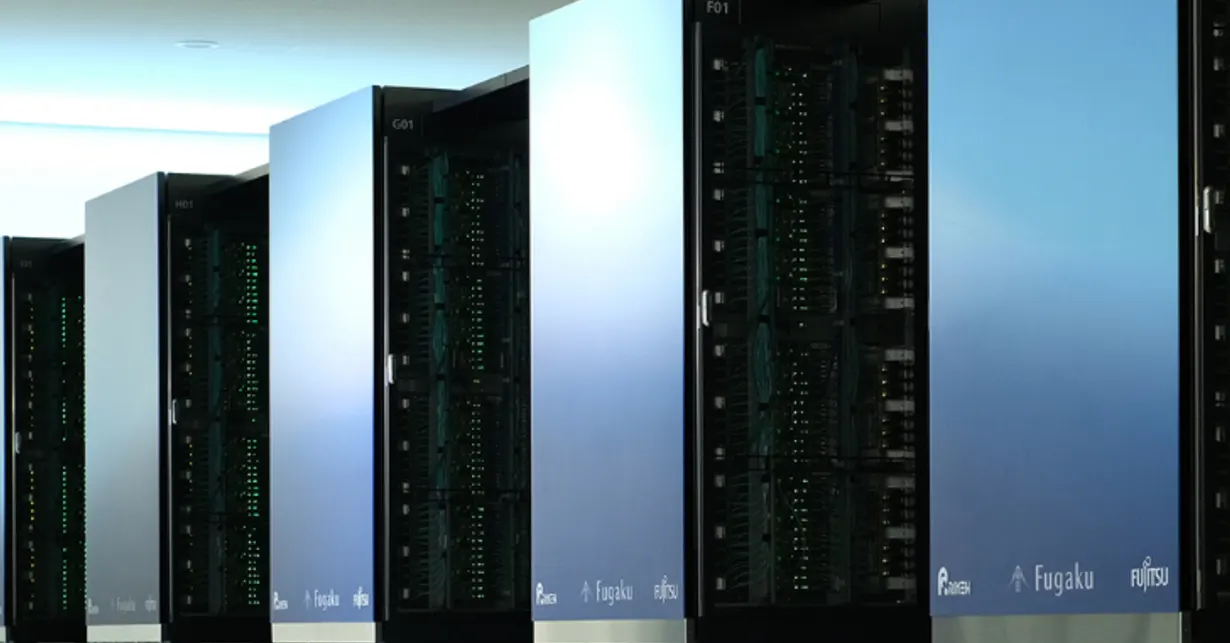
El superordenador japonés Fugaku está apagado tras un acceso no autorizado por un panel de estado público. Claves SSH y datos de hasta 4.222 usuarios podrían haberse filtrado.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Una página web pensada para mostrar cuánto trabajo tenía el superordenador Fugaku acabó siendo la puerta de entrada de los atacantes. La máquina lleva parada desde entonces.
El instituto japonés RIKEN anunció el 16 de noviembre que un tercero accedió sin autorización a los sistemas operativos de Fugaku, en su Centro de Ciencias Computacionales. El funcionamiento se detuvo de madrugada el 14 de noviembre. El punto de apoyo fue un panel público en Internet que muestra el estado de operación del equipo. Cómo lo aprovecharon exactamente sigue en investigación.
¿Qué datos se vieron afectados en el hackeo de Fugaku?
Entre el 10 y el 13 de noviembre, el intruso manejó varios servidores internos e instaló programas maliciosos en algunos. Es posible que sacara datos del sistema de autenticación: nombres, correos e identificadores de hasta 4.222 usuarios de Fugaku, y nombres y correos de hasta 375 usuarios de «Rikyu», un superordenador para ciencia con IA.
Lo más delicado son los directorios personales. Claves privadas SSH, claves de acceso y archivos de investigación también podrían haberse copiado. El atacante usó parte de las credenciales para intentar conectarse a otros sistemas. RIKEN afirma que no hay constancia concreta de que se hayan filtrado resultados de investigación y trabaja con otras entidades para descartar daños secundarios.
¿Cómo respondió RIKEN?
El 12 de noviembre detectó tráfico sospechoso y su contratista de mantenimiento empezó a investigar. El 13 se confirmó el acceso y se aisló el sistema usado. Fugaku se apagó el 14 y ese día se cambiaron las claves de administración. La tarde del 15 se detuvieron todos los trabajos en ejecución y en cola, y se invalidaron las claves públicas de acceso de todos los usuarios.
Se pide a los usuarios que anulen las claves SSH y credenciales guardadas en Fugaku y generen otras nuevas. RIKEN corregirá la vulnerabilidad explotada, reconstruirá los servidores afectados, revisará la red y añadirá medidas de seguridad basadas en IA. Fugaku volverá a funcionar solo después, y se redefinirán los roles de mantenimiento para responder más rápido en emergencias.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
NUREMBERG: el tráiler de IA de una película falsa arrasa en X
Rakuten Securities: filtración de datos en hasta 11,25 millones de cuentas
Cuenta de Claude baneada: 101 casos apuntan al pago, no al VPN