ARTEX: el framework de ataques con IA que alertan FBI y AWS
Los atacantes usan la herramienta de código abierto ARTEX para lanzar agentes de IA que roban claves de API y engañan a verificaciones con selfi. Algunas intrusiones duran menos de tres horas.

 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
ARTEX nació como una herramienta de código abierto para pruebas de penetración con IA. Ahora el FBI y Amazon Threat Intelligence advierten de que los atacantes la usan para desplegar enjambres de agentes de IA contra bancos, gobiernos, empresas de energía y proveedores sanitarios.
Entre el 3 de octubre y el 5 de noviembre, los sensores MadPot de Amazon (sistemas señuelo que atraen a los atacantes) detectaron dos campañas con ARTEX. En la primera, los agentes robaban claves de API y las metían en la pasarela de modelos de ARTEX, que alimentaba a más agentes dedicados a buscar más claves. El objetivo era acceder gratis a modelos de IA, a «escala industrial» según Amazon. Entre los objetivos había pasarelas de LLM como LiteLLM y One API, y creadores de aplicaciones como Dify, Langflow, Open WebUI y Ollama.
La segunda campaña iba contra la verificación de identidad de dos exchanges de criptomonedas. Los agentes montaron un flujo de vídeo deepfake en tiempo real con una sola GPU de consumo, a 11,5 fotogramas por segundo, y falsificaron fotos de documentos con metadatos de cámara coherentes. El deepfake llegó a cumplir los movimientos pedidos con un margen de 7 píxeles. Aun así, la verificación en el servidor del proveedor lo rechazó en todos los intentos.
¿Qué tan peligroso es ARTEX?
Ninguna de las técnicas es nueva. La velocidad sí. Según el FBI, algunas intrusiones pasaron del objetivo inicial al acceso privilegiado en menos de tres horas. La agencia cita ataques de agosto contra entidades financieras surcoreanas que robaron datos de unas 67.000 personas, y un ataque a la cadena de suministro en septiembre contra clientes de ConnectWise Cloud Backup que comprometió a más de 2.250 tenants de Microsoft.
El desarrollador original retiró el repositorio de GitHub en octubre, pero siguen existiendo forks, versiones localizadas y una edición comercial. Censys identificó 1.465 hosts con una consola de ARTEX expuesta el 4 de noviembre, y el FBI cree que la cifra real es bastante mayor.
¿Cómo protegerse de los ataques con agentes de IA?
CJ Moses, director de seguridad de AWS, afirma que los agentes triunfaron donde faltaba lo básico: credenciales por defecto o incrustadas en el código, claves olvidadas en repositorios, interfaces sin autenticación y software sin parchear. El FBI recomienda reducir la superficie de ataque externa, limitar los servicios sensibles a redes de confianza o conexiones privadas y proteger las aplicaciones corporativas con políticas de acceso de confianza cero.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Router de la FAA: el FBI se lleva el equipo que frenó los vuelos
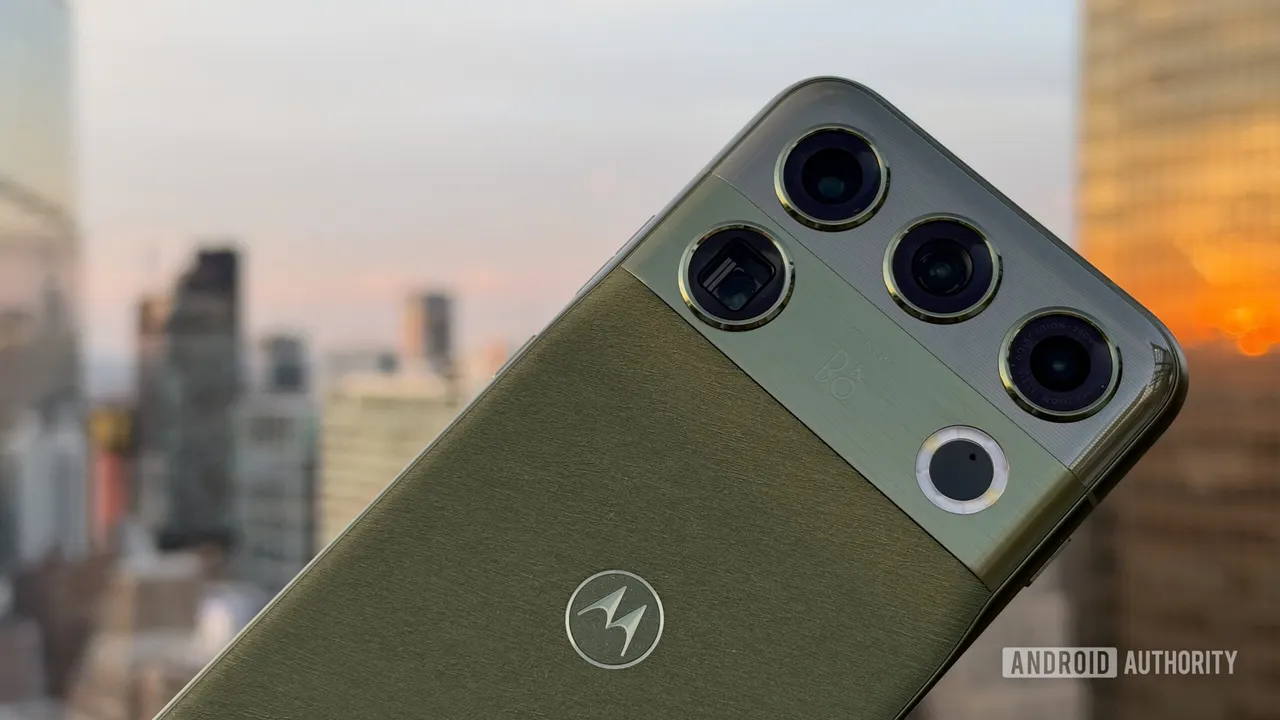
Motorola Signature 27 en Alemania: batería de 5.500 mAh
Claude Code: settings.local.json sube contraseñas a GitHub