Seguridad de las passkeys: ninguno de 103 sitios probados pasó todos los controles
Investigadores alemanes atacaron 103 sitios con passkeys. Ninguno cumplió todos los requisitos de WebAuthn y 18 tenían fallos críticos.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
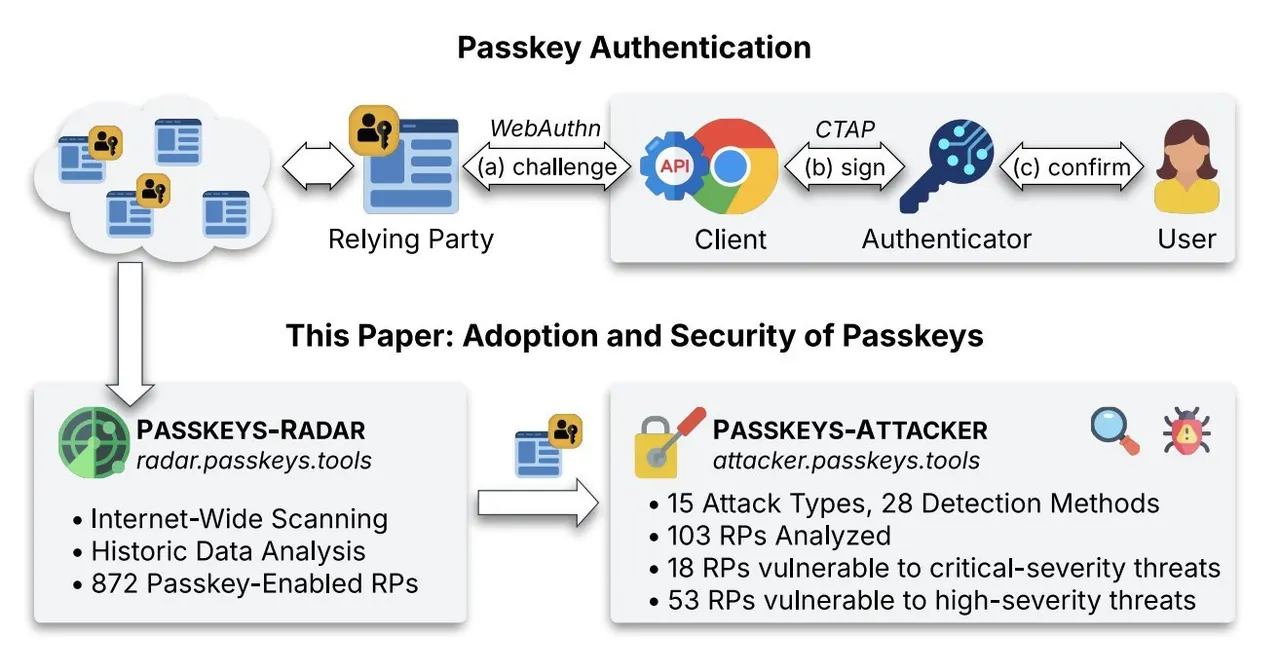
Las passkeys se presentan como el sustituto más seguro de la contraseña. Un nuevo estudio de investigadores de la Universidad del Ruhr en Bochum y otros centros indica que muchos sitios web aún no las implementan bien: de 103 sitios con passkeys sometidos a ataques, ninguno superó todos los requisitos de seguridad del estándar WebAuthn.
El trabajo se titula «The State of Passkeys: Studying the Adoption and Security of Passkeys on the Web» y se presentó en el USENIX Security Symposium. Una passkey sustituye la contraseña por criptografía de clave pública más una huella, el rostro o un PIN en el móvil o el ordenador.
¿Cómo se probaron los sitios con passkeys?
Primero, el equipo creó un sistema de detección, PASSKEYS-RADAR, que localizó 872 sitios compatibles. En 208 se pudo registrar una passkey de verdad, y ya la configuración básica mostraba carencias. Solo el 34 % (71 sitios) pedía una verificación adicional, como volver a escribir la contraseña, antes de añadir una passkey. El 66 % restante la aceptaba al instante. Algunos sitios no permitían borrar passkeys, algo clave si se pierde el dispositivo, y 25 no dejaban registrar varias como copia de seguridad. Casi todos exigían algoritmos criptográficos obsoletos, y el 38 % (80 sitios) extendía la passkey a todo el dominio principal, lo que los expone a la toma de control de subdominios.
Después llegó PASSKEYS-ATTACKER, una herramienta que manipula mensajes de WebAuthn. Con 15 métodos de ataque contra 103 sitios, el equipo halló vulnerabilidades críticas en 18 e importantes en 53.
Qué falló en los peores casos
Cinco sitios no verificaban la firma criptográfica, el núcleo de las passkeys, así que datos manipulados bastaban para entrar en la cuenta de otra persona. Catorce eran vulnerables a ataques con identificadores de credencial duplicados. Un atacante podía sobrescribir la clave pública de una víctima y dejarla sin acceso (5 sitios) o borrarle la passkey (3 sitios). Con la clave pública de la víctima, en tres sitios incluso se lograba que esta iniciara sesión en la cuenta del atacante.
En un caso, la lista de dominios autorizados a compartir passkeys incluía uno que cualquiera podía registrar por 10 euros al año. Quien lo comprara habría podido tomar cuentas en 72 sitios relacionados.
La idea de las passkeys no queda desmentida. Los fallos están en cómo las implementa cada sitio.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Un encapuchado quema un radar en la A-92 de Sevilla: lo que se sabe

Caída de Microsoft: una piscina alemana no recibió la alerta de cloro

Cometa 220P/McNaught: por qué brilló mil veces más de lo normal

Coral Hart ha escrito 370 libros con IA en 20 meses
Más en: Seguridad
Ver todas →
NoisyTCP: un fallo de Linux tumba servidores en remoto sin contraseña

Artex: el FBI alerta de una herramienta de hackeo con IA que tarda 3 horas

Estonia prepara un gobierno en el exilio digital alojado en la nube
