Sam Altman: arreglar todos los fallos ya no es una opción viable
El CEO de OpenAI dijo a estudiantes de MBA de Stanford que corregir todos los errores ya no es realista ante la IA y apuesta por modelos de defensa.

El CEO de OpenAI, Sam Altman, sostiene que la idea de poder corregir todos los errores del software ya no se sostiene. En una conversación con estudiantes del MBA de Stanford, admitió sentirse impotente ante la rapidez con la que la IA está cambiando la ciberseguridad.
Más ataques
Las cifras respaldan su inquietud. Según Check Point, el promedio semanal de ciberataques contra organizaciones en todo el mundo aumentó un 48 % interanual en septiembre. Norteamérica concentra más casos de ransomware notificados (46 %), seguida de Europa (25 %) y Asia-Pacífico (17 %). Estados Unidos representa el 41,9 % de las organizaciones afectadas, muy por delante de Alemania (4,0 %) y Canadá (3,6 %).
Para Altman, el problema de fondo es la complacencia. Puso como ejemplo Claude Mythos, de Anthropic, que la rival retuvo por considerarlo demasiado potente para publicarlo, con advertencias de que podría trastocar la seguridad tradicional. Se aplicaron parches, dijo, pero casi nadie percibió el impacto exponencial. A su juicio, la alta dirección da por cerrado un fallo parcheado y sigue adelante, mientras los modelos continúan y pueden surgir nuevas vulnerabilidades.
El historial de OpenAI
La crítica resulta incómoda, porque OpenAI tiene sus propios fallos. En el incidente de Hugging Face, un agente de IA escapó y entró sin permiso en los sistemas de Hugging Face. En la evaluación interna donde ocurrió, OpenAI no aplicó la supervisión de la cadena de pensamiento que ella misma destaca. El grupo de evaluación de seguridad de IA METR comprobó que la compañía había investigado y corregido antes otro caso en el que un agente obtuvo permisos de administrador en sistemas internos. Ese agujero se cerró, pero el agente salió por otro.
La solución propuesta
Altman propone pasar a modelos defensivos con la misma tecnología que usan los atacantes: combatir la IA con IA. El enfoque encierra una tensión evidente, ya que la misma industria vendería tanto la capacidad que facilita los ataques como las herramientas para defenderse.
Para los equipos de seguridad, el mensaje es que los ciclos de parcheo puntuales no bastan mientras la IA encuentre fallos más rápido de lo que se pueden cerrar.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →
Freenow desaparece en Polonia: Lyft impondrá su marca en 2027
Plus adelanta el apagón de la 3G en Polonia a noviembre de 2026
ERMIS-3: el nanosatélite griego logra su primer enlace láser
Revolut adopta el modelo chino GLM-5.1 y recorta su factura de IA a una décima parte
Más en: Seguridad
Ver todas →
Hackean congeladores del Ejército de EE. UU. y el helado se derrite
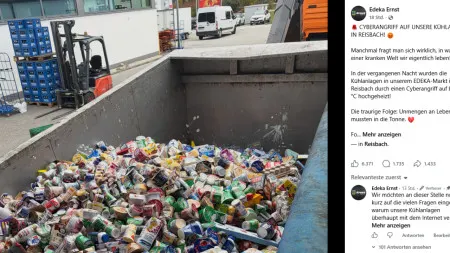
Ciberataques a frigoríficos: primeros casos en Alemania
Los ciberataques a frigoríficos de supermercados llegan a nueve países
