paiza: un servidor de pruebas abierto 13 años, hasta 902.576 datos en riesgo
La plataforma japonesa de empleo paiza admite que hasta 902.576 registros estuvieron en un servidor de pruebas accesible para extrabajadores durante unos 13 años.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Cuando alguien deja una empresa, lo normal es que se cambien las contraseñas. En paiza, una plataforma japonesa de empleo y aprendizaje para ingenieros informáticos, no ocurrió durante unos 13 años.
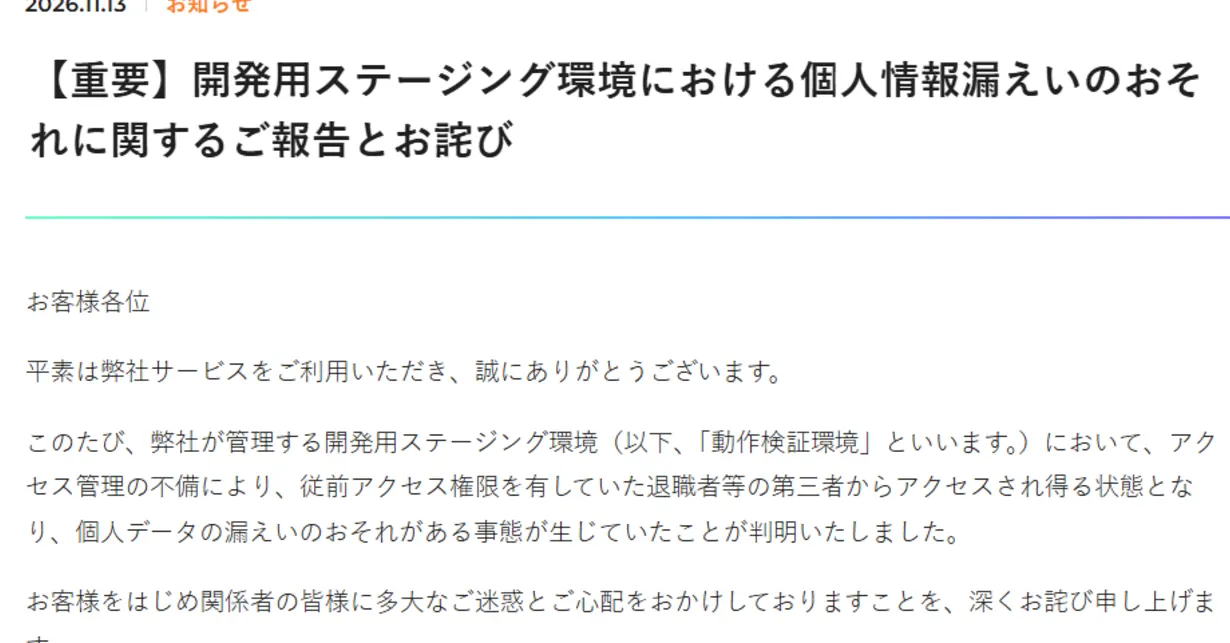
El 13 de noviembre, la compañía informó de que los datos personales de hasta 902.576 personas estaban en un entorno de pruebas de desarrollo (una copia del sistema real que se usa para testear) al que podían acceder terceros, entre ellos antiguos empleados que tuvieron permisos. La contraseña de acceso era una cadena fija y otras credenciales, como la autenticación básica, llevaban mucho tiempo sin cambiarse. El periodo va desde la creación del entorno en 2013 hasta la restricción del acceso, el 13 de agosto de 2026.
¿Qué datos afecta la filtración de paiza?
Los datos de prueba debían estar enmascarados, con nombres y direcciones ocultos o sustituidos, pero en algunos campos hubo periodos sin enmascarar. Están en riesgo la fecha de nacimiento, el sexo, el historial laboral y académico, la prefectura de residencia, los apodos, las URL de blogs, el historial de solicitudes, las condiciones de empleo deseadas, los ID de usuario y los resultados de pruebas de habilidades y estudio. En ciertos periodos se suman los correos de los alumnos, correos secundarios, ID de GitHub y números de estudiante. También hay datos de clientes empresariales: nombre de la organización, información de la empresa, departamento, cargo, nombre en katakana y móvil.
Según paiza, los nombres, direcciones, teléfonos, correos principales y contraseñas de los usuarios estaban enmascarados.
¿Cómo se descubrió y qué hará la empresa?
Un organismo público consultó a la empresa el 17 de julio y la investigación confirmó fallos en la gestión de la autenticación. Las medidas de emergencia empezaron el 10 de agosto; el 13 se aisló el entorno y se reforzó el control de acceso. El 4 de septiembre se actualizaron los manuales internos de seguridad y las medidas siguieron hasta el 5 de noviembre. Ya se informó a las autoridades.
Los empleados salientes firmaron un compromiso de confidencialidad y, según paiza, no se ha confirmado que los datos salieran al exterior. La empresa seguirá analizando registros, retirará los permisos al instante cuando alguien se vaya, revisará los criterios de enmascarado y hará revisiones periódicas de vulnerabilidades con expertos externos.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Un encapuchado quema un radar en la A-92 de Sevilla: lo que se sabe

Caída de Microsoft: una piscina alemana no recibió la alerta de cloro

Cometa 220P/McNaught: por qué brilló mil veces más de lo normal

Coral Hart ha escrito 370 libros con IA en 20 meses
Más en: Seguridad
Ver todas →
NoisyTCP: un fallo de Linux tumba servidores en remoto sin contraseña

Artex: el FBI alerta de una herramienta de hackeo con IA que tarda 3 horas

Estonia prepara un gobierno en el exilio digital alojado en la nube
