OpenAI sube su recompensa por fallos a hasta 172.000 dólares
OpenAI amplía su programa de reporte de vulnerabilidades en ChatGPT, Codex y la API, con recompensas que pueden alcanzar unos 172.000 dólares.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
OpenAI ha elevado las recompensas que paga a los investigadores de seguridad que encuentran vulnerabilidades en sus productos. En casos excepcionales, el pago puede llegar a unos 172.000 dólares al sumar los incentivos adicionales. El programa actualizado abarca ChatGPT, Codex y la plataforma de API.
Según el anuncio publicado en el sitio de la compañía, OpenAI ha multiplicado por más de cuatro los límites medios de recompensa para vulnerabilidades de gravedad media, alta y crítica. La recompensa base para algunos fallos críticos en sus productos principales llega ahora a 30.000 dólares. Los casos excepcionales siguen siendo elegibles para una recompensa base de hasta 100.000 dólares antes de añadir los incentivos.
La calidad del informe marca la diferencia
La actualización premia la calidad del informe, no solo el hallazgo de un problema. OpenAI concede incentivos extra a los reportes que incluyen una prueba práctica de que la vulnerabilidad es explotable y que explican las condiciones necesarias y su impacto.
La empresa también ha lanzado un sistema de fidelidad de cinco niveles para los investigadores que colaboran con ella de forma continua. Además, ha añadido campañas específicas para probar nuevas funciones en las primeras fases de su lanzamiento.
Pagos con efecto retroactivo
Los nuevos rangos se aplican a los informes ya enviados que todavía no han sido pagados. OpenAI abonará además la diferencia correspondiente a algunos investigadores que recibieron premios en los 30 días previos al anuncio.
El cambio refleja el intento de ampliar el papel de los investigadores independientes para detectar fallos antes de que sean explotados. Conviene distinguir entre los límites base y las cifras máximas, que solo se alcanzan al cumplir las condiciones de los incentivos: quien descubre una vulnerabilidad crítica no recibe automáticamente el tope anunciado.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Nooks recibe un compromiso de 500 M$ de General Catalyst
Meta adquiere Conductor, startup de programación con IA
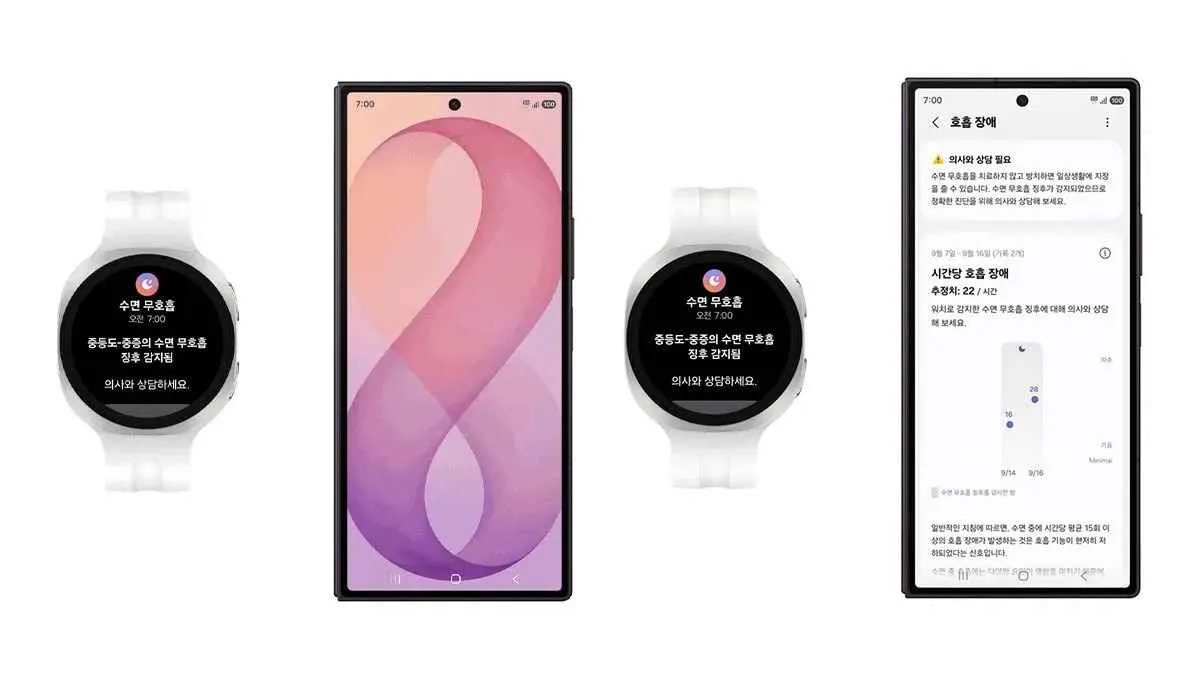
Samsung lleva la detección de apnea del sueño al Galaxy Ring y Watch
Galaxy S27 Ultra: Samsung mejora el Privacy Display
Más en: Seguridad
Ver todas →
Avast lanza en Francia una VPN gratuita sin tarjeta bancaria

Corea del Sur elimina la separación de redes en el sector financiero

Google desactiva la puerta trasera XCPE en 1,3 millones de TV box
