nginx: dos fallos críticos de HTTP/2 permiten ejecutar código remoto
Dos fallos críticos en nginx permiten ejecutar código en un servidor sin iniciar sesión. Uno lleva en el código desde 2015 y ya hay parche.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Si tu web funciona con nginx y tiene HTTP/2 activado, esta actualización no conviene dejarla para después. F5 anunció el 18 de noviembre dos vulnerabilidades en nginx que permiten a un atacante ejecutar código de forma remota en un servidor, sin necesidad de autenticarse. Ambas son críticas, con una puntuación de 9,2 en la escala CVSS v4.0.
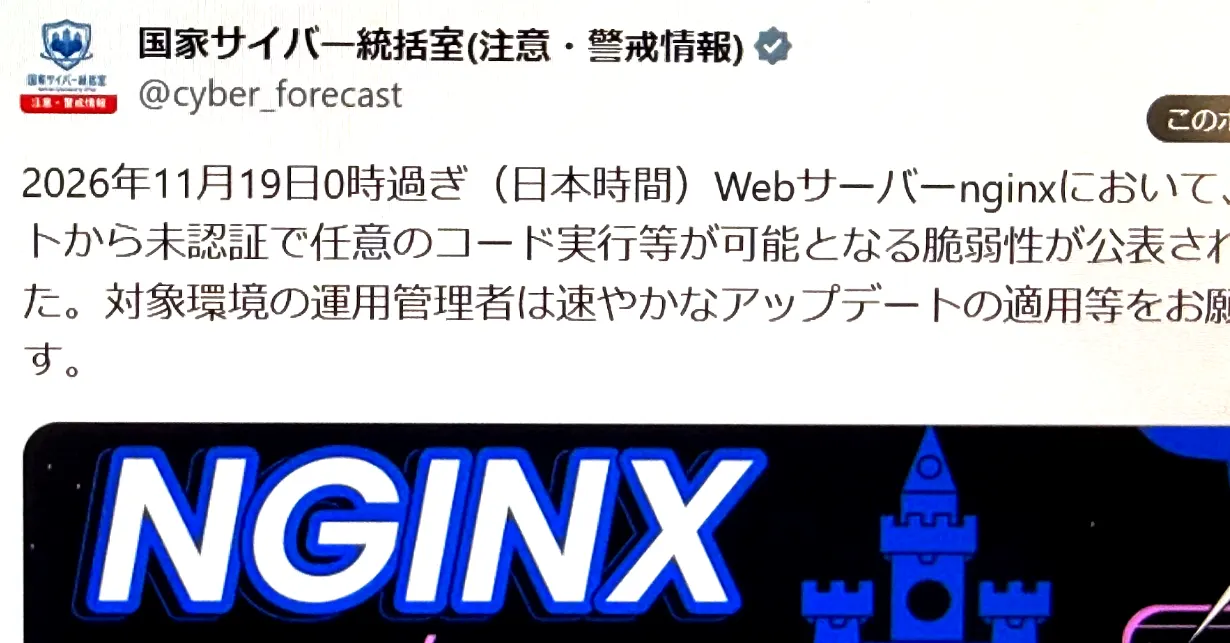
La Oficina Nacional de Ciberseguridad de Japón (国家サイバー統括室) también emitió un aviso el 19 de noviembre y pidió aplicar la actualización cuanto antes.
nginx (se pronuncia «engine-x») es el servidor web de código abierto más usado del mundo. Suele colocarse en la entrada de un sistema web: gestiona el tráfico HTTPS y reparte las peticiones entre aplicaciones y API. Por eso un agujero ahí es tan serio. Un ataque con éxito podría servir para ejecutar comandos, robar datos confidenciales, alterar una web o dejarla fuera de servicio.
¿Cuáles son las dos vulnerabilidades de nginx?
CVE-2026-123633 es un error de tipo «use-after-free»: la memoria se libera y después se sigue usando. Aparece cuando nginx reenvía peticiones HTTP/2 a otro servidor y el número de conexiones que puede gestionar está cerca del límite. Con tráfico especialmente preparado, el servidor puede caerse o ejecutar código.
CVE-2026-123007 es mucho más antigua. Está en nginx desde la versión 1.9.5, publicada en 2015. Un cálculo del control de flujo de HTTP/2, que regula cuántos datos se envían, puede hacer que nginx acceda a memoria fuera de su rango. Según la firma de seguridad Wiz, el ataque funciona incluso en un servidor que solo sirve archivos estáticos, siempre que HTTP/2 esté activo.
Varias empresas de seguridad encontraron los fallos por separado y los comunicaron a F5. Wiz asegura que halló ambos con Wiz Atlas, su plataforma de análisis de código con IA, y que usó Gemini 4 Carbon y ChatGPT 5.6 Sol para comprobar el impacto.
¿Cómo proteger un servidor nginx?
F5 ha publicado versiones corregidas y recomienda actualizar. Si no puedes hacerlo de inmediato, Wiz aconseja desactivar HTTP/2 como medida provisional. Las versiones y configuraciones afectadas varían, así que revisa la tuya.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Los Santos inundada: científicos hunden la ciudad de GTA 5
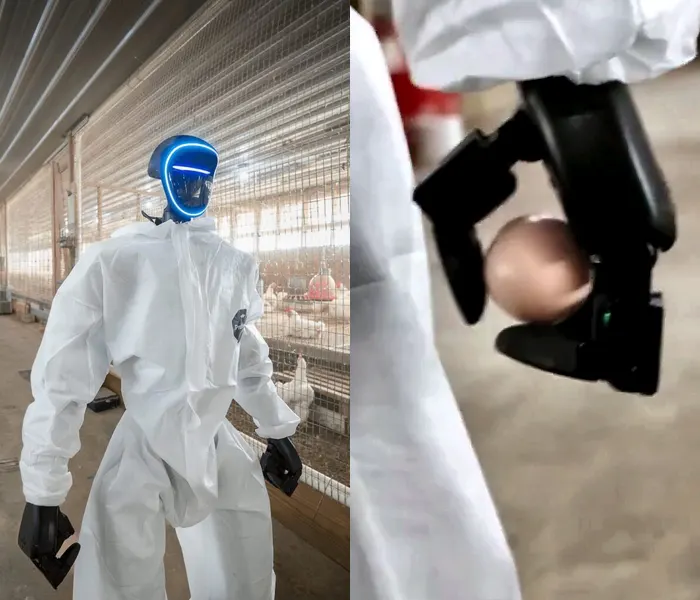
Howl, el robot humanoide que aprende a recoger huevos del suelo del gallinero
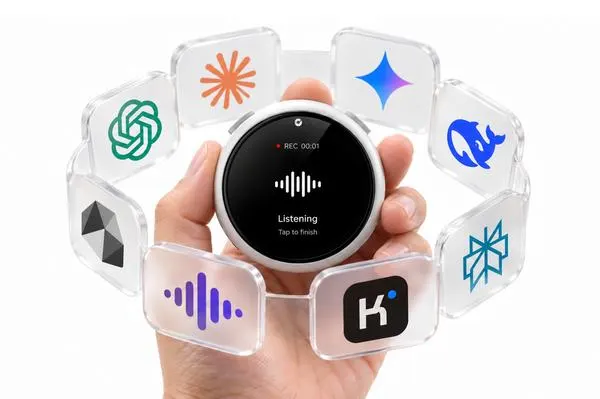
Taco AI: un mando de voz del tamaño de un cronómetro que es ratón aéreo
Dominio .zr: quién posee un código de país muerto y por qué vive .su
Más en: Seguridad
Ver todas →
Cómo detecta el DPI una VPN: cuatro servidores de prueba bloqueados

Windows 11 Emerging Risks avisará de apps y drivers con fallos graves

Hackeo a Optimizely: código malicioso en webs de BBC, Ikea y Zoom
