Cómo detecta el DPI una VPN: cuatro servidores de prueba bloqueados
Un aficionado montó cuatro servidores VPN caseros y vio cómo el DPI los bloqueaba. Dos duraron meses y otros dos solo 3 y 8 días.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Su proveedor de hosting le pidió abandonar REALITY. Pero, en cuanto a cómo detecta el DPI una VPN, esos fueron justo los servidores que sobrevivieron, mientras los demás caían en días.
DPI (inspección profunda de paquetes) es el sistema de filtrado que analiza el tráfico y restringe túneles, tanto personales como corporativos. El autor del experimento dice que quería entender cómo funcionan los filtros actuales, no saltarse bloqueos. Señala que cada vez se habla más de un modelo de aprendizaje automático dentro del DPI capaz de identificar incluso VLESS, un protocolo de túnel muy usado, en tráfico cifrado. Algunos aseguran que los servidores duran ahora unos 3 días.
Su proveedor culpa a REALITY, un método que esconde el tráfico del túnel entre conexiones a un sitio grande y popular. Según él, así el DPI identifica a los malos usuarios, por ejemplo con sondeo activo, y pidió a sus clientes pasar a Self-SNI, donde el servidor se hace pasar por su propio sitio o API.
¿Dura más REALITY o Self-SNI?
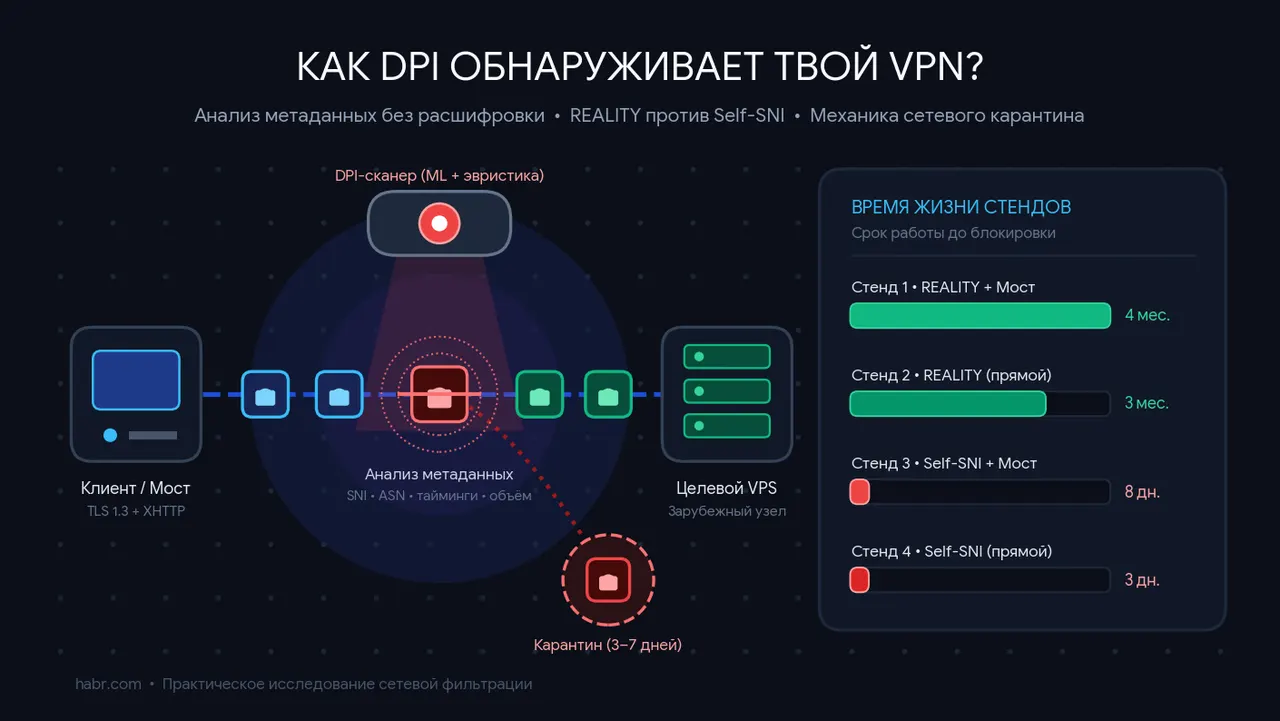
En sus pruebas, el consejo no se cumplió. Las configuraciones con REALITY vivieron de 3 a 4 meses; las de Self-SNI fueron bloqueadas a los 3 y 8 días. Esconderse tras un recurso grande y popular resultó mucho más fiable que hacer pasar un VPS aislado por una API privada.
Los cuatro montajes usaban VLESS sobre XHTTP. Solo cambió dos cosas: conexión directa o a través de un servidor intermedio en Rusia, y REALITY o Self-SNI. Los servidores con intermediario duraron mucho más, aunque avisa de que pueden influir otros factores, porque el montaje número 2 también duró bastante.
¿Es permanente un bloqueo del DPI?
No siempre. Tras bloquear un servidor, el ping a sus vecinos de subred dejó de responder, volvió un día después y desapareció otra vez. En otro caso encontró la IP de un vecino en listas públicas de bloqueo a los pocos días, y su propia dirección quedó desbloqueada por completo una semana más tarde. Eso apunta a un bloqueo de subred, con liberación posterior de las direcciones afectadas por error.
Su consejo: si el ping falla, espera de 5 a 7 días antes de cambiar de IP o comprar otro servidor. Parece haber una cuarentena de 3 a 7 días y, si no se detectan anomalías, se desbloquea. Reincidir parece llevar a un bloqueo permanente, como le ocurrió a su montaje número 3 tras enviar paquetes VLESS cuando volvió a funcionar. Si aprecias tu VPS, recomienda apagar el software VPN tras un bloqueo.
Son resultados de una muestra pequeña y los tuyos pueden variar.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Dominio .zr: quién posee un código de país muerto y por qué vive .su

Windows 11 Emerging Risks avisará de apps y drivers con fallos graves

Hackeo a Optimizely: código malicioso en webs de BBC, Ikea y Zoom