Google acusa a Videostrong de convertir 1,3 millones de dispositivos en botnet
Google afirma que su socio Android Videostrong instaló una puerta trasera en 1,3 millones de dispositivos para usarlos como botnet. El fabricante queda vetado.
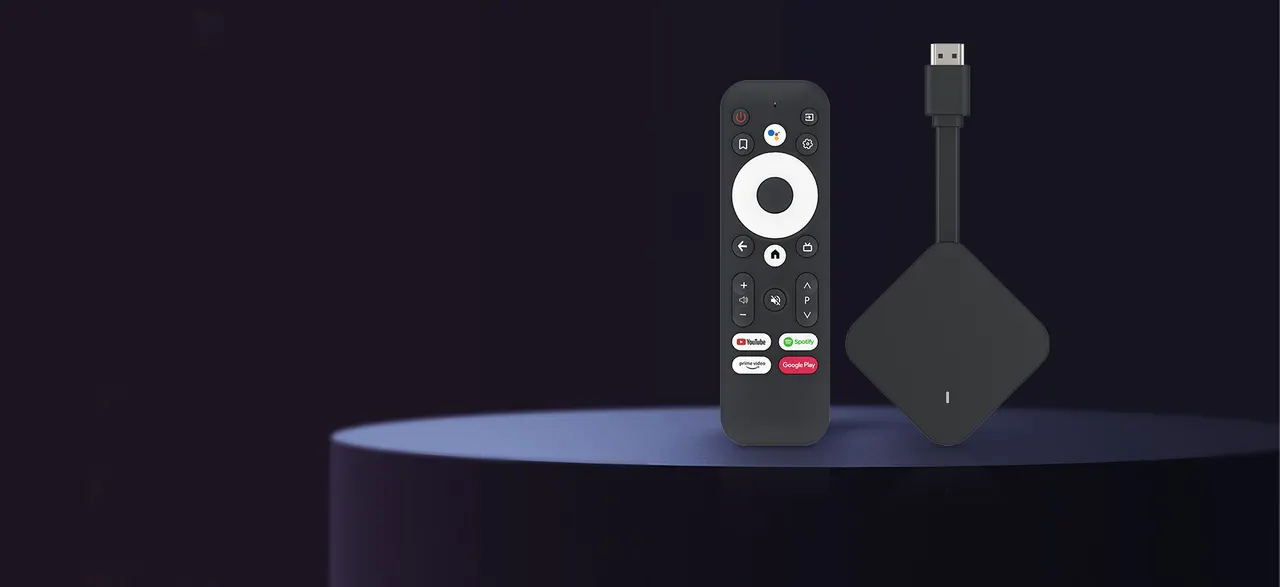
Google asegura que uno de sus socios de fabricación de Android creó en secreto una puerta trasera en 1,3 millones de dispositivos y los convirtió en un botnet. La compañía afirma haberla desmantelado y haber «cortado lazos» con el fabricante, Videostrong Technology Co., con sede en Shenzhen, al que ha prohibido construir o vender dispositivos Android certificados y suministrar software para ellos.
Qué hacía el botnet
Según Google, los dispositivos infectados se usaron sin conocimiento de sus propietarios para «actividad maliciosa», como fraude publicitario, exfiltración de datos y redirección de tráfico de red no autorizado. La empresa sostiene que la puerta trasera y el botnet fueron «desarrollados, desplegados y operados intencionadamente con ánimo de lucro».
Videostrong habría monetizado el acceso vendiéndolo a afiliados criminales y cargando sus módulos de malware en los equipos. Esos módulos realizaban fraude publicitario, inscribían los dispositivos en silencio en redes de proxies residenciales e instalaban más malware en los equipos comprometidos por XCPE.
Varios modelos y varios años
El problema no afectó a un solo producto. Google indica que el malware venía integrado en muchos modelos y marcas a lo largo de varios años. La mayoría eran decodificadores Android TV, pero también se infectaron otros dispositivos IoT basados en Android, como equipos de telemedicina, máquinas de karaoke y pantallas de cartelería digital.
Videostrong usó técnicas de ofuscación para cargar el malware después de que el usuario encendiera el aparato por primera vez, según Google.
Un golpe más amplio
Google también actuó contra los dominios de mando y control que gestionan los módulos de los afiliados. Como estos distribuyen sus módulos por otros canales además de XCPE, la compañía calcula que la acción cortará el acceso a al menos 10 millones de dispositivos comprometidos adicionales.
La empresa dice que ha cambiado su proceso de revisión de fabricantes tras el incidente. Para los compradores, el caso muestra que hardware certificado y barato puede llegar con código malicioso ya instalado, algo difícil de detectar.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →
iPad: por qué conviene esperar a las novedades de Apple en 2027
Lenovo Smart Clock marca una hora de retraso en Canadá
Hackeo a Binance: el FBI acusa a Corea del Norte del robo de 6.000 millones
Gallium Defense recauda 7,1 millones para un radar antidrones barato
Más en: Seguridad
Ver todas →
Jasper Sleet: grupo norcoreano usa IA para crear falsos candidatos

Hackean apps de alerta en Rusia y Ucrania con falsos avisos nucleares

LLMjacking: hackers cargan más de 100.000 dólares diarios en IA
