FaceStealer: falsas videollamadas que dejaron 400 M$ a Corea del Norte
Un amigo mudo en la videollamada y una «actualización de audio»: según el FBI, la estafa norcoreana logró más de 400 M$. Se incautaron 900 vídeos de webcam.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
El truco de FaceStealer es casi vergonzosamente simple: en una videollamada ves a un conocido pero no lo oyes, y un mensaje te pide actualizar el software. Según el FBI, ese «arreglo» ha reportado a hackers norcoreanos más de 400 millones de dólares en 18 meses.
El jueves, el Gobierno de EE. UU. dijo que un tribunal autorizó desmantelar la infraestructura en la nube usada en el esquema. Los investigadores también incautaron más de 900 vídeos de webcam de víctimas, de ahí el nombre. Aparte, la justicia permitió incautar o restringir más de 1.200 millones de dólares del robo de 6.300 millones a Binance del mes pasado.
¿Cómo funciona la estafa FaceStealer?
Empieza con una invitación desde una cuenta secuestrada, así que quien la envía puede ser alguien a quien conoces. Jeremy Robertson, agente del FBI en Los Ángeles, explicó que el mensaje suele apoyarse en conversaciones o intereses previos. La invitación del calendario incluye URL con typosquatting, es decir, direcciones casi idénticas a las reales.
El enlace lleva a una falsa reunión de Zoom o Teams. Los atacantes graban la webcam de la víctima mientras reproducen un vídeo previamente grabado de la supuesta persona que invita, a veces un deepfake de figuras conocidas del sector cripto. Se ve la cara y los labios se mueven, pero no hay sonido. Un cuadro de texto indica que hay que actualizar el software para oír y ofrece un enlace.
Ese enlace instala malware que roba criptomonedas y envía la lista de contactos a los ladrones para seguir extendiendo la estafa.
¿Quién está detrás y a quién apunta?
El FBI atribuye FaceStealer a Sapphire Sleet, también conocido como UNC1069, Stardust Chollima, APT38 y BlueNoroff, considerado una rama del grupo Lazarus. Los objetivos son sobre todo trabajadores de cripto y web3, además de desarrolladores y mantenedores de código abierto, cuyos repositorios sirven como primer paso hacia ataques a la cadena de suministro.
Brett Leatherman, subdirector de la división cibernética del FBI, dijo que los hackers norcoreanos combinan cada vez más intrusión, ingeniería social y deepfakes.
Sobre Binance, el FBI atribuye el robo del 29 de octubre a TraderTraitor, otro grupo vinculado a Corea del Norte. Binance explicó que la preparación empezó en junio, con falsas entrevistas de trabajo, malware, herramientas internas de IA comprometidas y un método avanzado de autorización de transacciones. Se han congelado más de 2.700 millones de dólares, y la autorización judicial cubre más de 1.200 millones.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →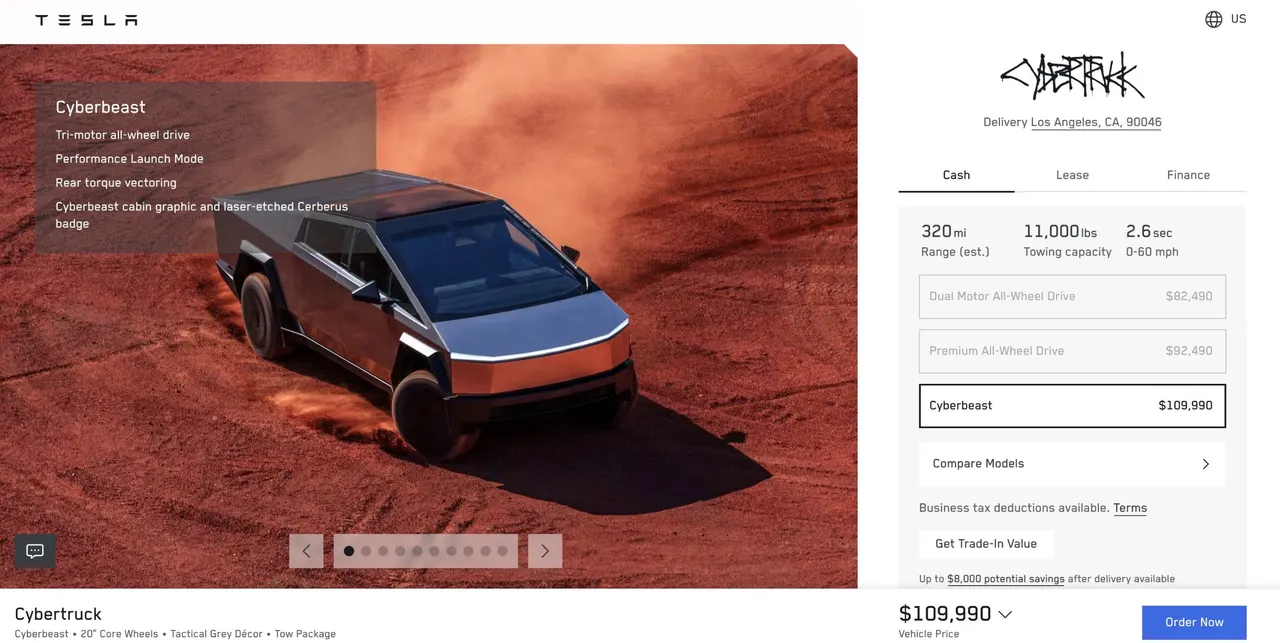
Tesla Cybertruck ya cuesta 109.990 dólares, un 57 % más
Gemini y tu cuenta bancaria: Google Wallet permite conectarlas
Mercados de predicción: el Congreso evalúa limitar apuestas de funcionarios
Bug del Espacio Privado en Pixel: el modo oscuro lo revela
Más en: Seguridad
Ver todas →
Cuaderno de contraseñas de Daiso se agota: Japón vuelve al papel

Multa RGPD a Tinder: el regulador irlandés sanciona a Match Group
Filtración de datos de Uber: roban licencias de conducir vía Fireworks AI