Cuaderno de contraseñas de Daiso se agota: Japón vuelve al papel
Tras una oleada de filtraciones, el cuaderno de papel para contraseñas de Daiso escasea en Japón. La agencia IPA no lo descarta, pero avisa de sus riesgos.

 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Un simple cuaderno para apuntar contraseñas se ha vuelto difícil de encontrar en Japón. La cadena de tiendas de 100 yenes Daiso dice que su «cuaderno de gestión de contraseñas» escasea desde finales de octubre, mientras las filtraciones de datos se suceden.
El cuaderno es justo lo que parece: un librito donde se anota el ID y la contraseña de cada servicio. Daiso lo vende desde otoño de 2020, pensando sobre todo en personas mayores a las que no les gustan o se les dan mal las herramientas digitales. Desde finales de octubre las ventas suben semana a semana, «hasta un punto que sorprendió incluso a los desarrolladores», según la empresa, que no da cifras. Habrá reposición en noviembre y se ajusta la producción. Por ahora no planea más productos para contraseñas.
El momento coincide con las noticias. Según el instituto MM Research, los casos de filtración por ciberataques en Japón pasaron de 72 en agosto y 81 en septiembre a 193 en octubre. Las credenciales filtradas suman unos 161 millones a finales de octubre, unas 31 veces los 5,14 millones de todo 2025. Un caso grande: Sourcenext anunció el 15 de octubre que hasta unos 22,52 millones de datos de miembros, con contraseñas, pudieron filtrarse.
¿Es seguro apuntar las contraseñas en papel?
La IPA, la agencia japonesa de seguridad informática, afirma que su opinión de 2022 no ha cambiado: no descarta necesariamente el papel. Recomienda una contraseña distinta por servicio, de unos 15 caracteres con mayúsculas, minúsculas y números. Los gestores de contraseñas también valen, si el servicio es fiable y tiene buen soporte.
El papel tiene puntos débiles. Si llevas el cuaderno encima, puedes perderlo o que alguien lo vea. Y no sirve de nada si se filtra el propio servicio: los atacantes prueban los pares de ID y contraseña robados en otras webs, lo que se llama «credential stuffing». Muji confirmó un ataque así en su tienda en línea en noviembre y se sospecha en el sitio oficial de la lotería.
La IPA aconseja activar la autenticación multifactor o las claves de acceso (passkeys) cuando el servicio las ofrezca, y tratar los correos y SMS inesperados como falsos, sin abrir sus enlaces.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Gafas con IA y salud: miden pulso, oxígeno y fatiga visual
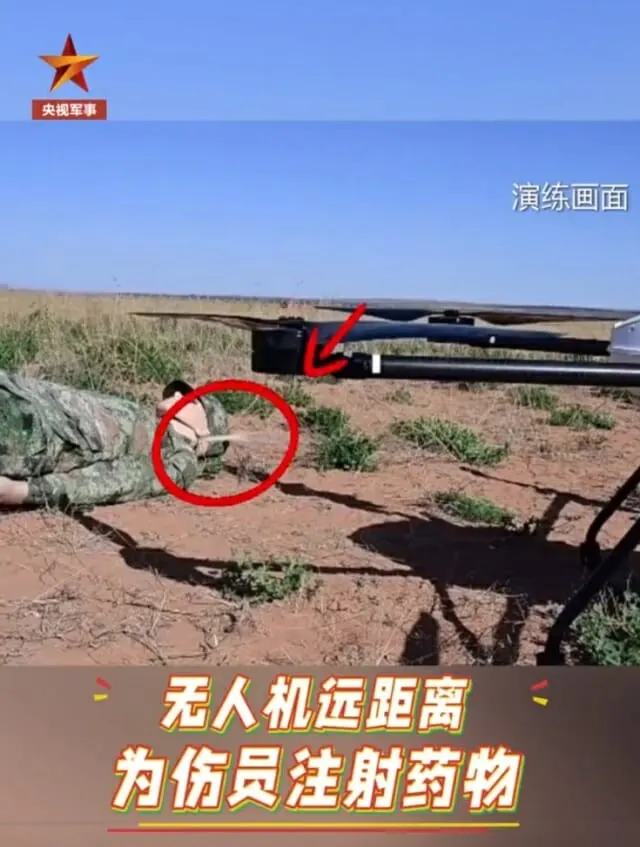
Dron médico chino dispara fármacos de emergencia a soldados heridos
Tortugas marinas en Florida: todas las crías analizadas son hembras
Bloqueos de Claude: 193 respuestas ponen a prueba los consejos VPN
Más en: Seguridad
Ver todas →
Multa RGPD a Tinder: el regulador irlandés sanciona a Match Group
Filtración de datos de Uber: roban licencias de conducir vía Fireworks AI
Pedro Sánchez y su móvil hackeado: "Es un ovni", dice en el pódcast de Wild