Espiar historiales médicos en Reino Unido: el ICO presiona a 200 jefes
Empleados buscaron a vecinos, exparejas y gente de las noticias. Ahora más de 200 directivos sanitarios deben garantizar antes del 27 de noviembre que sus protecciones funcionan.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Abrir el historial médico de un vecino por pura curiosidad ya es un problema lo bastante grande como para que el regulador de privacidad británico pida a los directivos sanitarios que den la cara. La Information Commissioner's Office (ICO) recibió y evaluó más de 300 denuncias de accesos indebidos a historiales de pacientes entre enero y mediados de octubre de 2026.
El jueves, la ICO explicó que ha escrito a más de 200 altos cargos de la sanidad en todo el Reino Unido. Las denuncias hablan de empleados que buscaban a conocidos, curioseaban por simple interés o compartían información privada con quien no debía verla. La cifra procede de avisos de las propias organizaciones sanitarias, no de brechas confirmadas, y no incluye los casos pendientes de evaluar.
¿Qué exige la ICO a los directivos?
En una carta de tres páginas, el director de la ICO, Paul Arnold, deja claro que confiar en que el personal se porte bien no basta. Quiere saber quién puede acceder a los historiales, si alguien revisa qué se consulta y qué ocurre con quien es sorprendido. Las sospechas deben investigarse sin demora, informar a los pacientes cuando proceda y actuar contra los empleados implicados.
Las respuestas se esperan para el 27 de noviembre. Quien no haya revisado sus medidas en los últimos seis meses, o no esté conforme con lo que encuentre, tiene tres meses más. Arnold advirtió además de posibles medidas sancionadoras contra las organizaciones con protecciones insuficientes.
¿Se trata de hackeos?
No necesariamente. Muchos sanitarios tienen acceso legítimo por su trabajo. El problema aparece cuando lo usan para mirar a un vecino, una expareja o alguien que salió en las noticias. Algunos sistemas más nuevos de historiales electrónicos pueden marcar accesos sospechosos en tiempo real, aunque el NHS reconoce que la vigilancia depende de la tecnología instalada.
No es el primer aviso
En julio, NHS England advirtió de que estos accesos podían costar el empleo o incluso la cárcel, tras casos con historiales de víctimas de delitos muy mediáticos, como los ataques de Nottingham. El Gobierno también informó al Parlamento de 1.445 casos notificados a la ICO entre 2019 y 2025.
En la última década, la ICO ha procesado a 16 trabajadores sanitarios. El acceso no autorizado a datos personales puede ser delito según la Data Protection Act 2018.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Cancer 360 de Palantir en el NHS: mucho elogio, solo seis hospitales
Speedmatrix: Malasia investiga adónde fueron los chips de Megaspeed
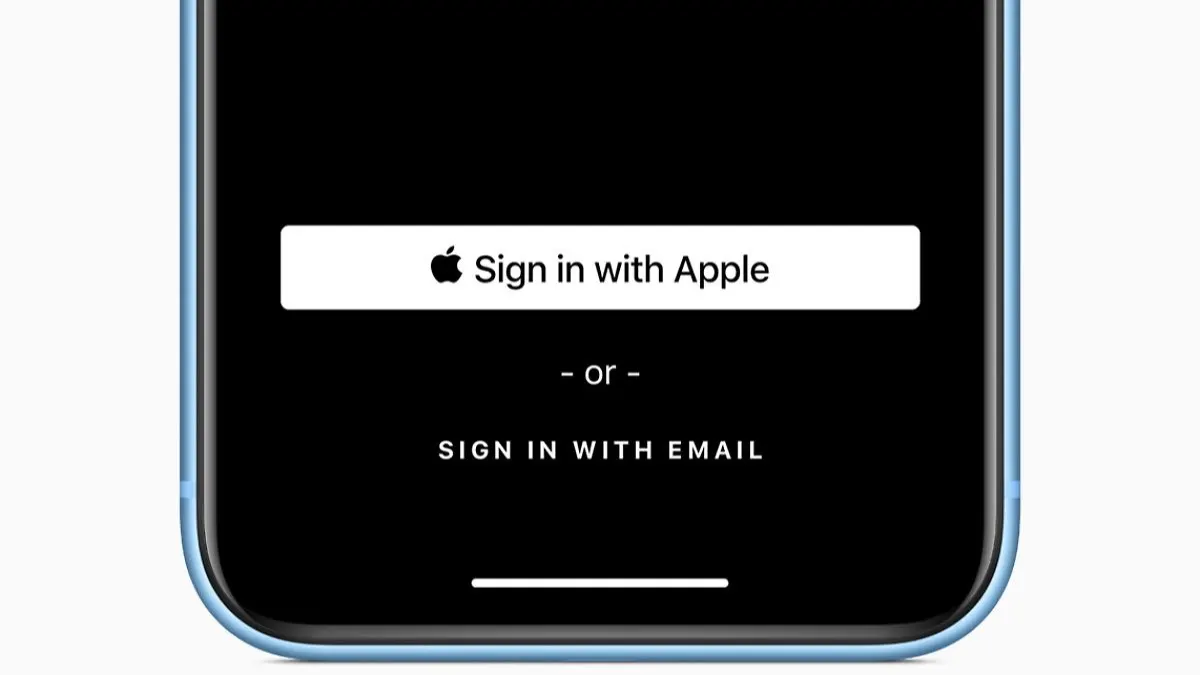
Cuenta Nintendo: adiós al acceso con Apple y Google el 26 de enero
Redmi Note 18: la certificación 3C revela carga de 67 W
Más en: Seguridad
Ver todas →
Turla y el malware Cereal copiaban correos a Moscú

Europol recupera 6 millones de credenciales robadas: cómo saber si eres tú

KB Capital sufre un hackeo que expone datos de 1.811 personas
