@cosme sufre una filtración de datos de unos 3 millones de miembros
Istyle, operadora del sitio de belleza @cosme, informa de que un acceso no autorizado filtró datos de unos 3 millones de miembros. No incluye contraseñas ni tarjetas.
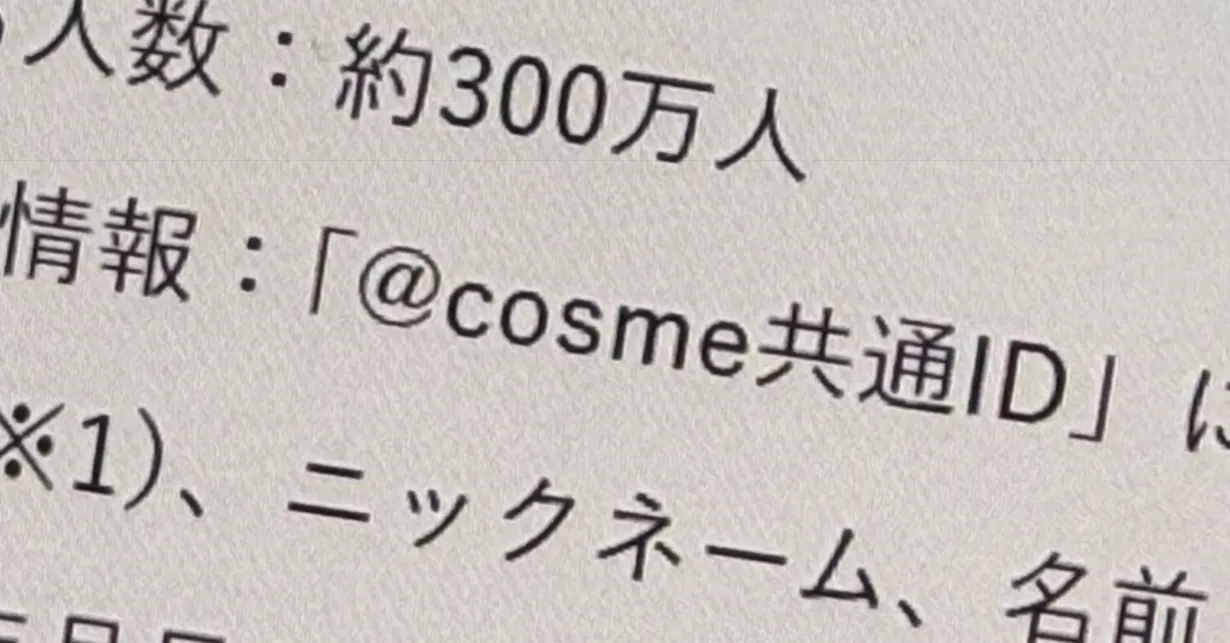
Istyle, la empresa que gestiona el sitio japonés de cosmética @cosme, anunció el 2 de noviembre que un tercero accedió sin autorización a sus sistemas y que se filtraron datos de aproximadamente 3 millones de miembros registrados con el «@cosme Common ID».
La información expuesta incluye nombre (en kanji y kana), código postal, dirección, número de teléfono, correo electrónico, ID de usuario asignado automáticamente, sexo, fecha de nacimiento, apodo, tipo de piel y tipo de cabello. Según la compañía, hasta ahora se ha confirmado que no se filtraron las contraseñas de inicio de sesión ni los datos de tarjetas de crédito.
También exantiguos miembros
La filtración se detectó el 28 de octubre. Istyle no ha revelado cuándo ocurrió el acceso ni el método empleado. Quedan incluidos quienes eran miembros en el momento del acceso, aunque ya hayan dado de baja su cuenta.
La empresa investiga la causa y el alcance con una firma externa de seguridad y, a partir de los resultados, estudiará y aplicará medidas para evitar que se repita.
Calendario de avisos
Los afectados recibirán un aviso individual a través de los datos de contacto que Istyle tiene registrados; el proceso terminará el 6 de noviembre. Los correos se enviarán desde el dominio «cosme.net». A quienes se dieron de baja se les contactará con la información que la empresa conserva durante un tiempo, según su política de privacidad.
Dado que se combinan datos de identidad y de contacto, los usuarios afectados deberían estar atentos a correos, mensajes y llamadas fraudulentas que usen sus datos personales, y comprobar que cualquier mensaje procede del dominio cosme.net.
La compañía ya había advertido de que los correos de más de 10.000 usuarios podían haberse expuesto por un error de configuración en un servicio de transferencia de archivos.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →
Spyware en iPhone: el BSI alerta a políticos alemanes tras aviso de Apple
BMW ofrecerá conducción parcialmente automatizada en ciudad en 2027
Apple lanzaría tres nuevos iPad en la primera mitad de 2027