Corea del Sur: el Instituto de Seguridad Financiera sufre una filtración de datos
Un hackeo al sistema de evaluación del Instituto de Seguridad Financiera filtró documentos de entidades financieras y pone en duda la experiencia de su director.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
El Instituto de Seguridad Financiera (Financial Security Institute) de Corea del Sur, sostenido con las cuotas de sus miembros del sector financiero, filtró tras un hackeo documentos que las entidades le habían entregado. El incidente cuestiona su propia capacidad de seguridad y el alcance de sus funciones.
El sistema afectado es el de apoyo a la evaluación continua de la protección de la información, donde las entidades suben material para que se valore su gestión de seguridad. Es decir, el organismo que evalúa el nivel de protección del sector no logró proteger los datos que custodiaba para ello.
Un organismo creado para la defensa conjunta
El instituto nació en 2015 al fusionar los centros de intercambio y análisis de información de Korea Financial Telecommunications and Clearings Institute y Koscom con el Financial Security Research Institute. Se buscaba reunir la vigilancia, la respuesta a incidentes y el análisis de vulnerabilidades frente a amenazas que cada entidad difícilmente afronta sola.
Desde entonces ha ampliado su actividad más allá de la seguridad, lo que difumina su papel frente a organismos afines como Korea Credit Information Services y el instituto de compensación. El caso más claro es el mercado de datos financieros que abrió en 2020. Según documentos obtenidos por el despacho de un diputado del Partido Democrático, en 2024 registró solo tres transacciones de pago por 14,98 millones de wones.
Dudas sobre la dirección
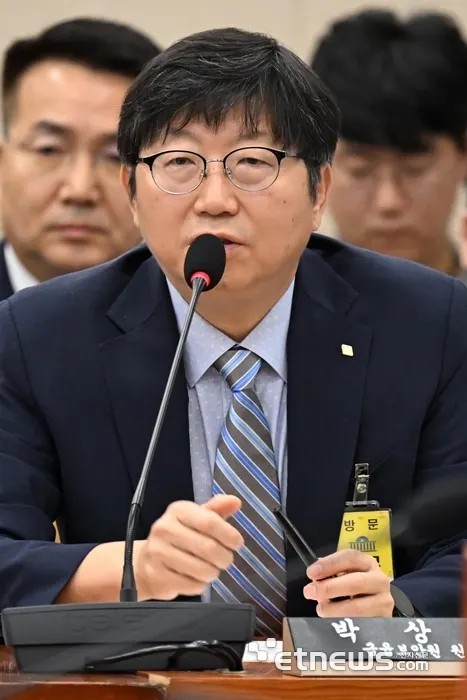
También se cuestiona al director, Park Sang-won. En el supervisor financiero se ocupó de la supervisión de grupos financieros, planificación y gestión, y finanzas para pymes y consumidores, pero carece de experiencia práctica en ciberseguridad o respuesta a incidentes. Los críticos consideran difícil defender su capacitación para dirigir las funciones centrales y sostienen que le corresponde la responsabilidad sobre los riesgos de seguridad internos.
El momento agrava la presión: el 12 de noviembre el instituto celebra en Yeouido, Seúl, la conferencia PISCON 2026 sobre amenazas en la era de la IA. La filtración se produjo tres días antes.
Un representante del sector señaló que se espera saber si el instituto pedirá disculpas y explicará el origen de la fuga y las medidas para evitar otra. Dado que están invitados los reguladores, las entidades y las firmas afectadas, debería aclarar primero su responsabilidad antes de hablar de estrategia futura.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Google Wallet añade llaves digitales para cerraduras inteligentes NFC y UWB

TSMC planea invertir hasta 1.000 millones de dólares en Anthropic y OpenAI

TC Battlefield: Acecore, Supplya y Navidyn lideran el podio

Airwallex invertirá más de 1.600 millones de dólares en Singapur
Más en: Seguridad
Ver todas →
Santuario Yasukuni sufre una filtración de 14.500 datos en su tienda

GMO Aozora Net Bank suspende dos veces su API bancaria

Helix sustituye el captcha por una prueba de voz de 4 segundos
