CodeScoring: las vulnerabilidades críticas en código abierto se multiplican por 4,9
CodeScoring contabilizó 3.566 vulnerabilidades críticas en software de código abierto entre enero y septiembre de 2026, 4,9 veces más que un año antes.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
El número de vulnerabilidades críticas (CVSS 9,0 o superior) divulgadas en software de código abierto casi se ha quintuplicado en 2026. Según la plataforma de desarrollo seguro CodeScoring, entre enero y septiembre se publicaron 3.566 fallos de este tipo, frente a 723 en el mismo periodo de 2025: 4,9 veces más.
npm y Go, los que más crecen
En algunos ecosistemas el aumento fue aún mayor. En npm, el repositorio de paquetes de JavaScript, las vulnerabilidades críticas se multiplicaron por 6,3, de 89 a 562. Afectan a 39.127 versiones estables de paquetes, frente a 3.844 un año antes, es decir, 10,2 veces más.
En Go, los fallos críticos crecieron 5,1 veces, de 78 a 396. Afectan a 12.443 versiones estables de módulos, frente a 5.995 anteriormente, un aumento de 2,1 veces.
Para más de dos tercios de las vulnerabilidades críticas de 2026, las valoraciones CVSS contemplan un ataque por red sin privilegios previos ni intervención del usuario. En ese escenario los atacantes no necesitan robar credenciales de empleados ni convencer a nadie de abrir un archivo malicioso: el blanco es el propio software accesible por red.
Automatización e IA detrás del salto
Las bases de datos de vulnerabilidades siguen creciendo. Solo entre el 15 de septiembre y el 15 de octubre de 2026 se publicaron 4.609 vulnerabilidades únicas nuevas, de todos los niveles de gravedad, en componentes abiertos.
Los expertos de CodeScoring atribuyen el aumento sobre todo a una búsqueda de defectos más intensa y a un registro más amplio. Los investigadores usan cada vez más análisis automático y herramientas basadas en inteligencia artificial, y más desarrolladores divulgan de forma sistemática los fallos que encuentran. Además, los métodos modernos de auditoría detectan errores en código usado desde hace tiempo, de modo que pueden aparecer avisos sobre bibliotecas que las empresas incorporaron hace años y no han actualizado.
Artiom Maksímov, analista de producto de CodeScoring, afirma que las organizaciones deben revisar con regularidad la composición de su software y seguir las nuevas vulnerabilidades. A su juicio, las amenazas conocidas deben vigilarse no solo en los productos finales de los proveedores, sino también en los componentes que incluyen, y hay que priorizar los problemas que afectan a servicios externos en producción y amenazan directamente la continuidad del negocio.
El análisis de composición de software ayuda a lograrlo: rastrea automáticamente el contenido de las aplicaciones, detecta dependencias vulnerables e identifica las versiones de los componentes en las que el problema ya está corregido.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
SpiralAI adopta la semana de cuatro días sin recortar sueldos
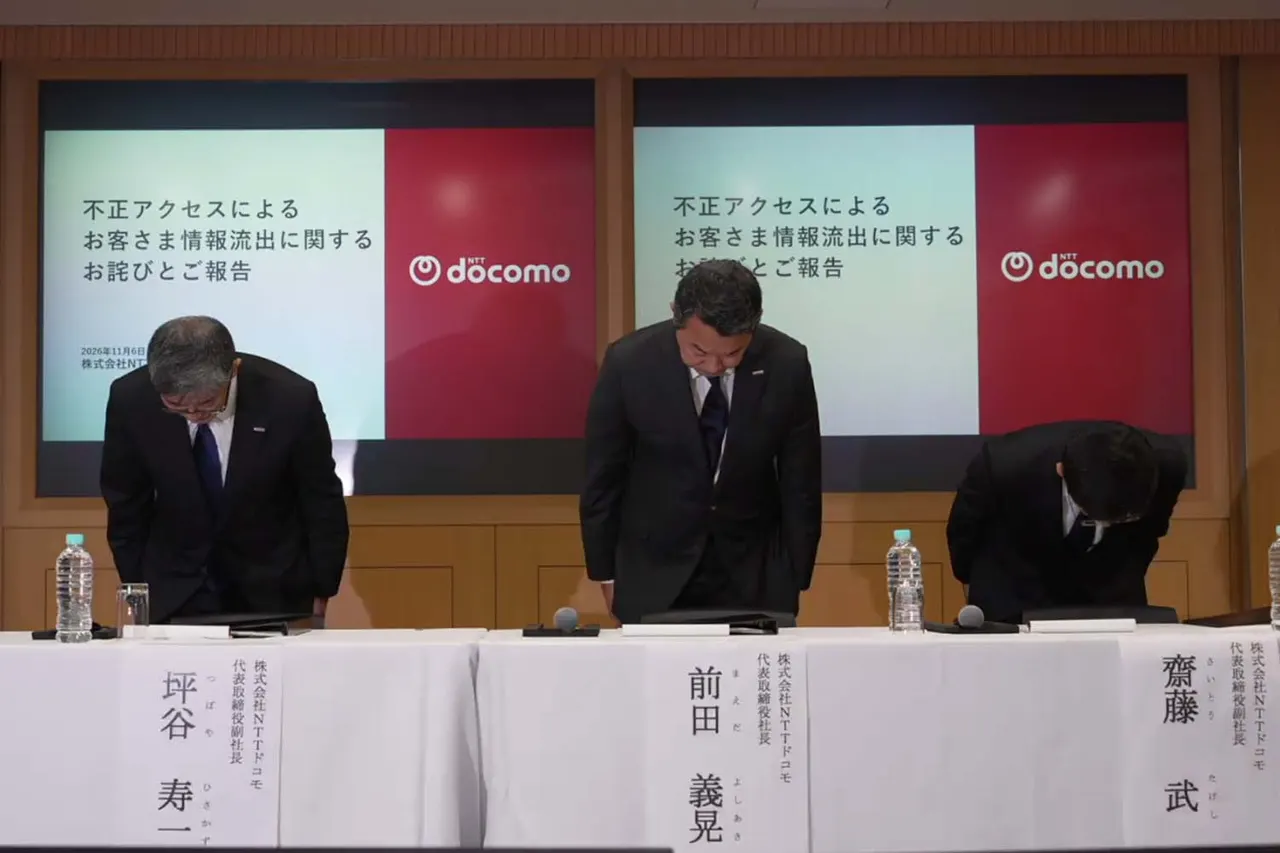
NTT Docomo confirma filtración de datos de hasta 294.839 líneas
MTS Link llegará en 2027 a Kazajistán, Vietnam e Indonesia