CERT-In alerta de 'Crafty Falcon', ataques con IA a fintech indias
El CERT-In de India advierte de que la campaña de hackeo con IA 'Crafty Falcon' se intensifica contra entidades financieras, pasarelas de pago y casas de cripto.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
El equipo indio de respuesta a emergencias informáticas (CERT-In) advierte de que una campaña de hackeo impulsada por inteligencia artificial contra el sector fintech del país se está intensificando. En un aviso emitido el miércoles 4 de noviembre, la agencia afirma que la «amenaza está activa y en curso». Entre los afectados figuran empresas financieras no bancarias (NBFC), plataformas de crédito digital, agregadores de pago y casas de cambio de criptomonedas.
El actor detrás de la campaña ha sido designado «Crafty Falcon» por CSIRT-Fin, el equipo de CERT-In para el sector financiero. Según el análisis de los incidentes notificados por las entidades afectadas, el grupo empleó herramientas de IA para explorar objetivos y luego los atacó invocando las propias API de pago y desembolso de las víctimas, a velocidad de máquina.
Nuevos ataques tras correcciones incompletas
El aviso se suma a una alerta del 9 de octubre, que describía cómo los atacantes explotaban fallos en aplicaciones expuestas a internet, API abiertas y credenciales robadas para enviar transacciones fraudulentas a cuentas mula en varios bancos. Las empresas corrigieron las vulnerabilidades, pero fueron «atacadas de nuevo deliberadamente» por una remediación incompleta, según CERT-In. Los atacantes también parecen haber hecho coincidir la campaña con el periodo festivo, con menor vigilancia y detección más lenta.
La agencia cita varias herramientas ofensivas de acceso público: ARTEX, plataforma de código abierto multiagente para pruebas de penetración y mando y control; PentAGI, sistema autónomo de pruebas de penetración; Cairn, un buscador de ataques; y el marco CyberStrikeAI. Ejecutan cadenas de ataque completas de forma autónoma y adaptan sus cargas según las respuestas del objetivo. La infraestructura cambia de direcciones IP en horas o días.
Cómo operaron
Los atacantes apuntaron a la infraestructura de AWS y Lambda, entrando por entornos no productivos como sitios de prueba y saltando a los sistemas en producción con credenciales, tokens o rutas de red compartidos. Aplicaron ingeniería inversa al código de las aplicaciones y usaron paquetes modificados para hacer llamadas a API no autorizadas, eludiendo controles que solo confiaban en la app legítima. Sus solicitudes pasaban por servicios de confianza, como redes de distribución de contenido.
Antes de mover grandes importes hicieron transacciones de prueba de 1 rupia y abusaron de las API de liquidación de comercios de los agregadores de pago. Las casas de cripto fueron atacadas con claves de monedero robadas. Además, explotaron con rapidez fallos recién divulgados en Node.js y PHP.
CERT-In pide a todas las entidades BFSI que traten la campaña como una amenaza inmediata y continua. Las reglas de detección y las huellas de la infraestructura se han compartido mediante avisos restringidos.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →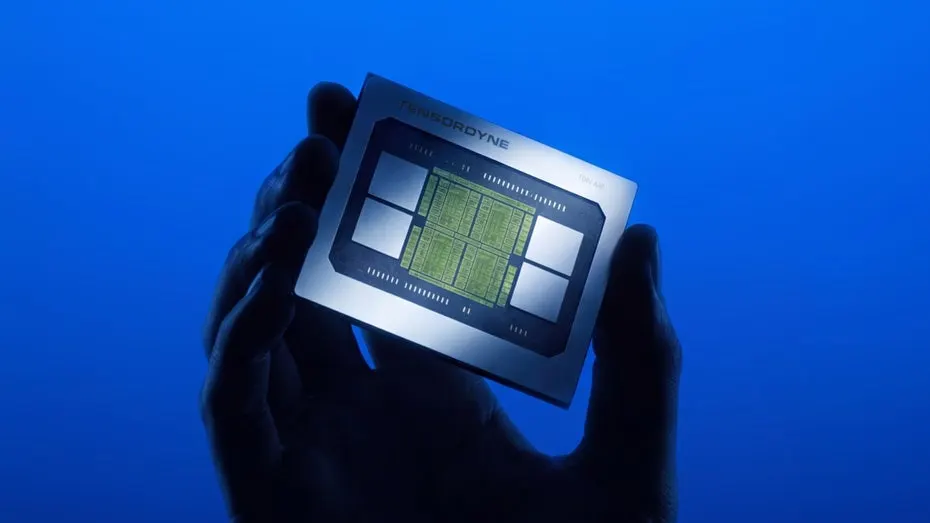
Tensordyne desafía a Nvidia en inferencia de IA, no en entrenamiento
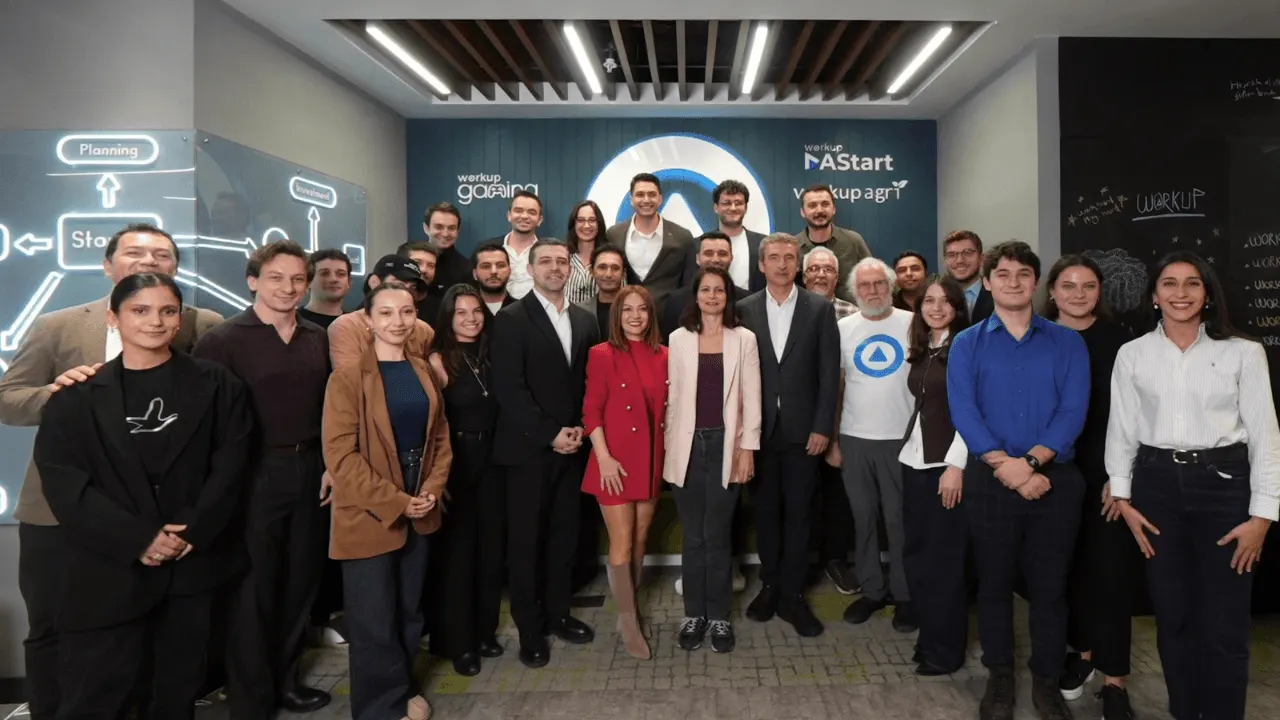
Workup: 10 startups se gradúan en la 14.ª edición del programa turco
Zoho lanza en India un TPV para restaurantes con plan gratuito
India estudia retirar el safe harbour a Meta, Google y X
Más en: Seguridad
Ver todas →
Brava, startup israelí, recibe respaldo de ejecutivos de Anthropic y Microsoft
OpenAI sube su recompensa por fallos a hasta 172.000 dólares
Avast lanza en Francia una VPN gratuita sin tarjeta bancaria
