Turla-Malware Cereal kopierte Regierungsmails nach Moskau
ESET hat Cereal entdeckt: Spionagesoftware auf Exchange-Servern in Rumänien und Kasachstan, die Mails an NATO- und EU-Kontakte heimlich kopierte.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Ein Beamter schickt eine Mail an einen NATO-Ansprechpartner. Sie verlässt den Regierungsserver, kommt an, nichts fällt auf. Doch ein im Mailsystem versteckes Programm hat sie gelesen, ein interessantes Dokument erkannt und eine Kopie für russische Spione vorbereitet.
Diesen Mechanismus hat nach eigenen Angaben das Sicherheitsunternehmen ESET aufgedeckt. Verantwortlich soll die Gruppe Turla sein, die seit Jahren mit dem russischen Geheimdienst FSB in Verbindung gebracht wird. Die Angreifer übernahmen Microsoft-Exchange-Server von Regierungsstellen in Rumänien und Kasachstan.
Was ist die Cereal-Malware?
ESET nennt das Toolkit Cereal. Sein wichtigster Teil, CerealBox, versteckt sich im Prozess, der auf Exchange den Mailfluss steuert. Es installiert keinen sichtbaren neuen Dienst, sondern klinkt sich in bestehende Exchange-Mechanismen ein. Die Originalmail erreicht deshalb weiter ihren Empfänger.
Zudem ist die Software wählerisch. CerealBox beachtet nur Mails mit Anhängen im Format DOC, DOCX oder PDF und prüft Absender, Empfänger, Betreff und Dateinamen. Nur passende Nachrichten werden verpackt, verschlüsselt und zur Abholung bereitgestellt.
In Rumänien, wo das Toolkit am 23. Dezember 2025 eingesetzt wurde, suchte es nach Korrespondenz mit Adressen von NATO und EU-Institutionen. Das heißt nicht, dass NATO oder EU-Kommission selbst gehackt wurden. Betroffen war eine Organisation, die mit ihnen schrieb. Den Namen der rumänischen Behörde, den Inhalt der Mails und die Menge der abgeflossenen Daten nennt ESET nicht.
Kein eigener Server nötig
Meist meldet sich Spionagesoftware bei Servern der Angreifer, was sie verraten kann. Hier wartete das Modul CerealNeuron auf dem infizierten Exchange-Server auf präparierte Webanfragen, die wie normaler Mailverkehr aussahen. Befehle liefen also über die Infrastruktur des Opfers. Der Code arbeitete zudem großteils im Arbeitsspeicher und hinterließ weniger Spuren auf der Festplatte. ESET hebt den fortgeschrittenen Einsatz von .NET hervor, der tiefes Wissen über Exchange erfordert.
Die Zuordnung stützt sich auf bekannte Turla-Werkzeuge und technische Ähnlichkeiten, nicht auf die Identität einzelner Täter. Turla ist mindestens seit 2004 aktiv. 2023 legte das FBI mit der Operation Medusa die Spionagesoftware Snake lahm. Laut ESET waren seit 2022 rund 70 Prozent der angegriffenen Staaten frühere Sowjetrepubliken oder europäische Länder mit historischer Nähe zur UdSSR. Wie die Angreifer zuerst eindrangen, ist unbekannt.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Satelliten-Kill-Switch: Mittal will Kontrolle für Indien
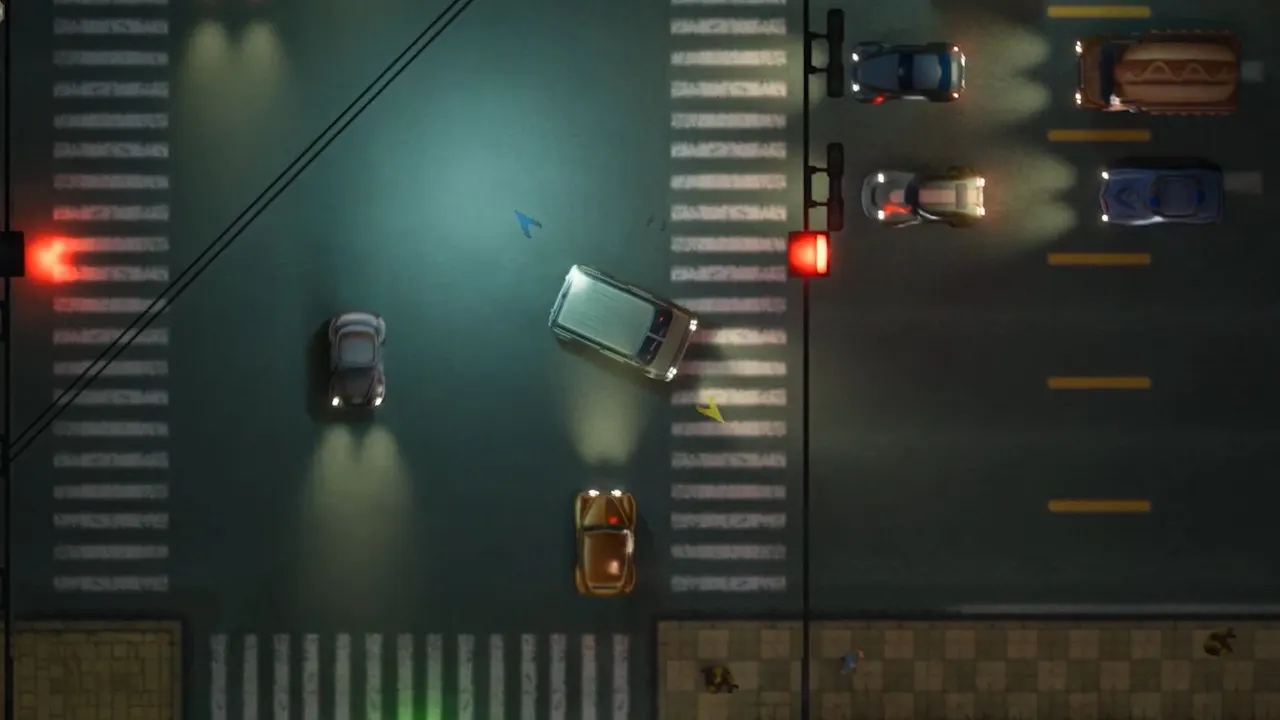
GTA2 RTX Upgraded: Path Tracing für ein Spiel von 1999
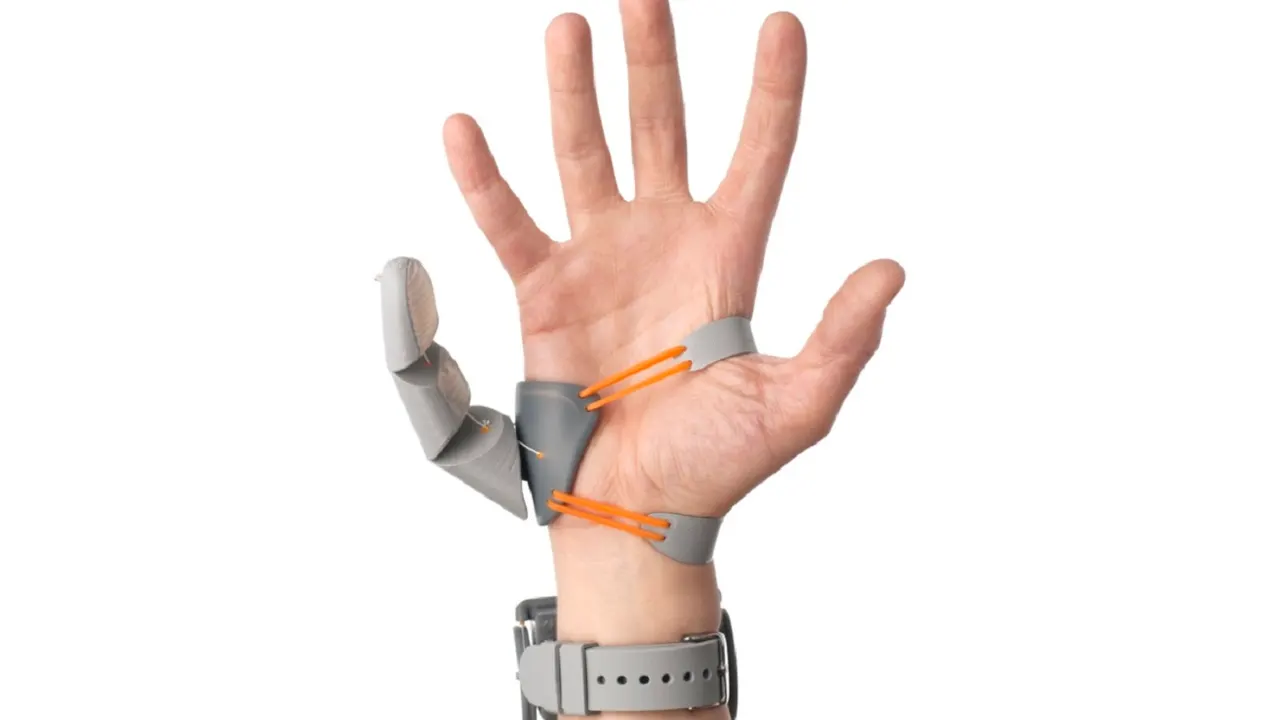
EgoThumb: Der robotische sechste Finger, den man nicht steuert
Claude Störung: Login bei Claude.ai und Claude Code gestört
Mehr aus: Sicherheit
Alle anzeigen →
Europol: 6 Millionen gestohlene Zugangsdaten, so prüfen Sie es

KB Capital: Hackerangriff legt Daten von 1.811 Menschen offen

Onamae.com Desktop Cloud: GMO erwartet 3 Mrd. Yen Entschädigung