Docomo-Tochter teket: Datenleck bei E-Ticket-Dienst, Stopp
Der E-Ticket-Dienst teket, eine Docomo-Tochter, hat nach einem unbefugten Zugriff alle Dienste gestoppt. Namen und E-Mail-Adressen aller Mitglieder sind abgeflossen.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Teket, der von einer gleichnamigen Tochter von NTT Docomo betriebene Anbieter für elektronische Tickets, hat am 8. November einen unbefugten Zugriff durch Dritte bestätigt. Betroffen sind Namen und E-Mail-Adressen sämtlicher Mitglieder sowie weitere Mitgliederdaten.
Je nach Registrierung und Kaufverhalten wurden zudem Geburtsdatum, Alter, Geschlecht, Adresse und Telefonnummer abgegriffen. Auch Ticketdaten wie Codes zur Ticketausgabe und von Veranstaltern vergebene Seriencodes sind betroffen. Wie viele Datensätze es sind, prüft das Unternehmen noch.
Ablauf und Stand des Dienstes
Teket hielt einen Zugriff von außen auf die Server für wahrscheinlich und nahm den Dienst am 5. November um 20:30 Uhr offline. Am 6. November bestätigte das Unternehmen, dass das System zur Verwaltung der Mitgliederdaten angegriffen wurde und ein Teil der gespeicherten Informationen an Dritte gelangt ist. Alle Dienste bleiben gesperrt, einen Termin für die Wiederaufnahme nennt teket nicht; er werde noch geprüft.
Was Ticketinhaber tun sollen
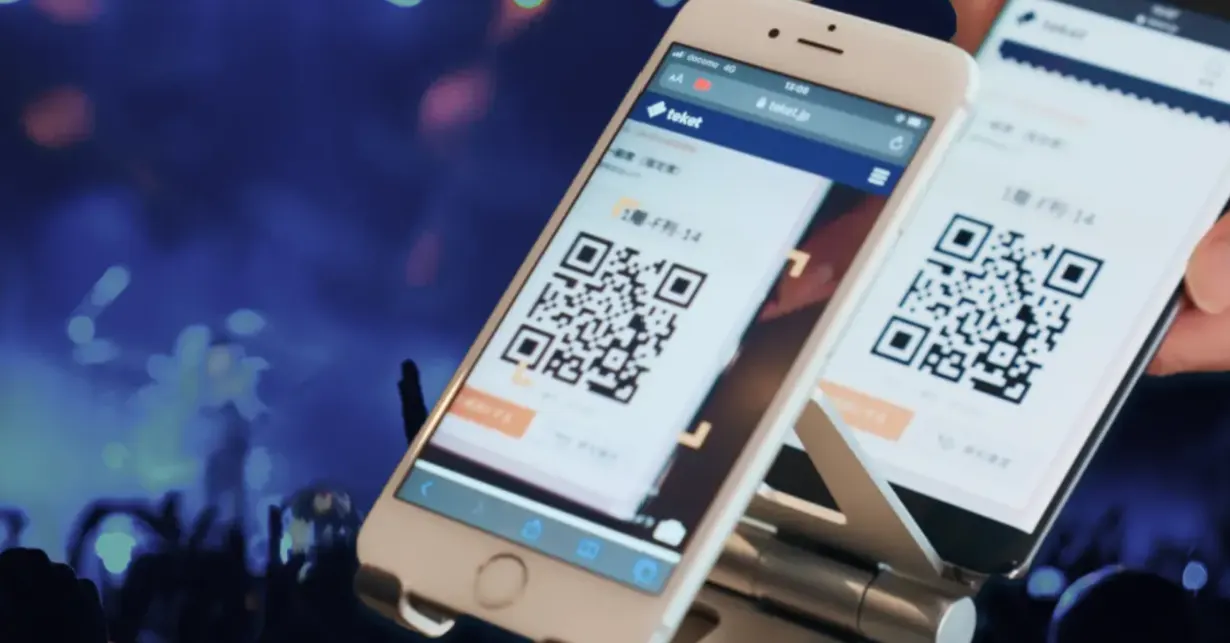
Solange der Dienst ruht, lassen sich gekaufte QR-Tickets nicht anzeigen. Käufer sollen am Einlass die Bestätigungs-E-Mail vorzeigen oder, falls sie keine mehr haben, ihren Namen nennen. Da Veranstalter keine QR-Codes scannen können, schickt teket ihnen jeweils eine Liste der Käufer.
Warum das wichtig ist
Mit teket können Veranstalter ohne Startkosten Eventseiten anlegen, Tickets verkaufen und Umsätze verwalten. Der Dienst startete 2019 als internes Neugeschäftsprogramm von Docomo, im Oktober 2023 wurde die Tochtergesellschaft gegründet. Laut Angaben vom Dezember 2025 haben 16.000 Veranstalter den Dienst genutzt, die Nutzerzahl liegt insgesamt über 3 Millionen.
Die Kombination aus Namen, E-Mail-Adressen und teils Anschriften und Telefonnummern erhöht das Risiko von Phishing und Betrug gegen Mitglieder. Ob bereits ein Missbrauch bestätigt wurde, teilte das Unternehmen nicht mit.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
SRTD Biotech sammelt 31,5 Mio. Euro für präzise mRNA-Therapien ein

Calogena erhält 40 Mio. € EU-Förderung für ersten SMR

Windows 11: Registrierungs-Editor mit WinUI 3 als Demo aufgetaucht

JRH ASI finanziert Produktion von Radarsystemen in der Ukraine
Mehr aus: Sicherheit
Alle anzeigen →
FBI und CISA warnen vor Hackerangriffen auf Industriekühlsysteme weltweit

TikTok: Spanien schaltet Staatsanwaltschaft wegen Missbrauchsvideos ein

HSI verschickte seit Januar 2025 rund 185.000 Verwaltungsvorladungen
