sshhole: OpenSSH-Lücke auf musl-Linux öffnet Konten ohne Passwort
Die kritische OpenSSH-Schwachstelle sshhole gilt seit 2016 auf musl-Linux wie Alpine: Konten ohne Passwort akzeptieren jedes Passwort über 256 Zeichen.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Unter dem Namen sshhole ist eine kritische Schwachstelle in OpenSSH auf Linux-Systemen mit der C-Bibliothek musl bekannt geworden. Die Lücke besteht seit 2016 und ermöglicht den Zugriff auf Konten, die nicht per Passwort geschützt sind. Betroffen sind unter anderem Alpine, OpenWrt, Buildroot und Yocto sowie viele Docker-Images.
So funktioniert der Fehler
Konten, die eigentlich kein Passwort benötigen und im Passwortfeld ein * tragen, akzeptieren plötzlich jedes Passwort mit mehr als 256 Zeichen. Typische Beispiele sind root, ein Deployment-Benutzer, der nur SSH-Schlüssel nutzt, LDAP-Benutzer und der Standardbenutzer in den Alpine-Images für AWS und Azure. Laut der Veröffentlichung wird für ein solches Konto jedes Passwort mit 257 bis 1024 Zeichen angenommen.
Angreifbar ist ein System nur, wenn mehrere Bedingungen zusammentreffen: sshd läuft auf einem musl-System, PAM wird nicht verwendet, die Passwortanmeldung ist erlaubt (Standard) und es existiert ein Konto mit * als Passwort. Zusätzlich muss es ein weiteres Konto mit echtem Passwort geben. Das Paket openssh-server von Alpine ist standardmäßig ohne PAM konfiguriert, manche Administratoren setzen zudem ausdrücklich UsePAM no.
Wer betroffen ist
Besonders heikel sind die offiziellen Alpine-Images für AWS und Azure. Ihr Standardbenutzer alpine hat die beschriebene Einstellung und darf Befehle über doas ohne Passwort ausführen, was faktisch Root-Rechte bedeutet.
Nicht betroffen sind Debian, Ubuntu, Fedora und andere Distributionen mit glibc. Das gilt auch für Systeme mit konfiguriertem PAM sowie für dropbear oder die OpenBSD-Implementierung von OpenSSH.
Behebung
Das Problem ist in OpenSSH 10.6p2 behoben. Administratoren musl-basierter Systeme, vor allem von Cloud-Instanzen und Container-Images auf Alpine-Basis, sollten ihre Konfiguration prüfen und aktualisieren. Wo die Passwortanmeldung nicht gebraucht wird, lässt sich dieser Angriffsweg auch durch deren Deaktivierung schließen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →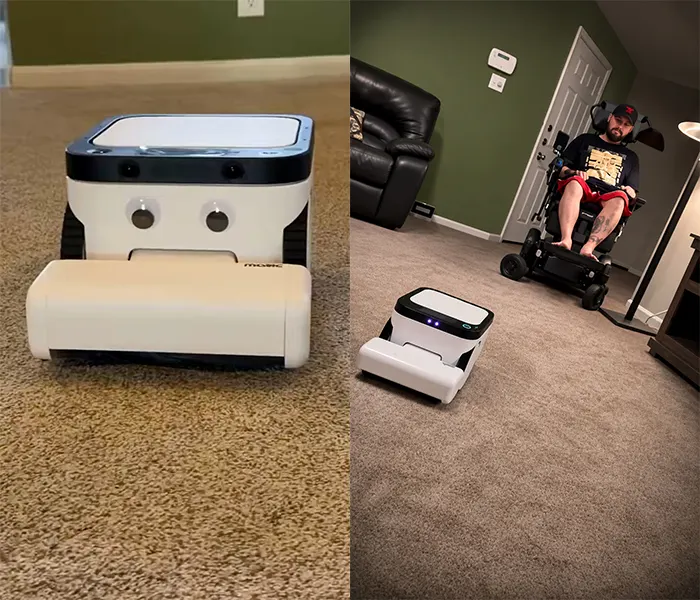
Neuralink: ALS-Patient steuert Matic-Saugroboter per Gedanken

ApplyNow: Datenleck betrifft 396.920 Menschen in Japan

Chrome 157 schließt 213 Sicherheitslücken, 7 davon kritisch