Soongsil University entwickelt Täuschungsabwehr gegen KI-Hacker
Forscher der Soongsil University locken autonome KI-Angreifer auf isolierte Fake-Server. Im Test gegen ARTEX erreichte kein Angriff mehr einen echten Server.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Ein Team um Professor Choi Dae-seon vom KI-Sicherheitszentrum der Soongsil University hat eine Täuschungsabwehr entwickelt, die autonome KI-Hackingwerkzeuge auf falsche Server lockt. Im Test gegen ARTEX, das autonome Eindringungs-KI-System, das laut Microsoft bei staatlich gestützten Angriffen eingesetzt wurde, erreichte nach Aktivierung der Abwehr kein Angriff mehr einen echten Server. Ohne Schutz hatte das Werkzeug 20 von 40 verwundbaren Webservern geknackt.
Die Studie ist auf arXiv unter der Nummer 2611.07611 veröffentlicht.
Warum Patchen nicht reicht
Autonome Werkzeuge, die ohne menschliches Zutun Schwachstellen finden und ausnutzen, kommen inzwischen in realen Angriffen zum Einsatz. ARTEX wurde im Juli bekannt und wird seit Ende August genutzt. Am 21. Oktober erklärte Microsoft, eine China-nahe Gruppe habe damit bei mehr als 2.250 Organisationen mit Backup-Diensten Logins versucht. Spuren fanden sich auch bei Einbrüchen in südkoreanische Finanzunternehmen, und Anfang November teilte WorkOS mit, interne Vertriebssysteme seien mit demselben Werkzeug kompromittiert worden. Die Forscher gehen davon aus, dass Schwachstellenbehebung allein nicht mehr mithält, wenn Angriffe schneller sind als Patches.
So funktioniert das „Lebkuchenhaus“
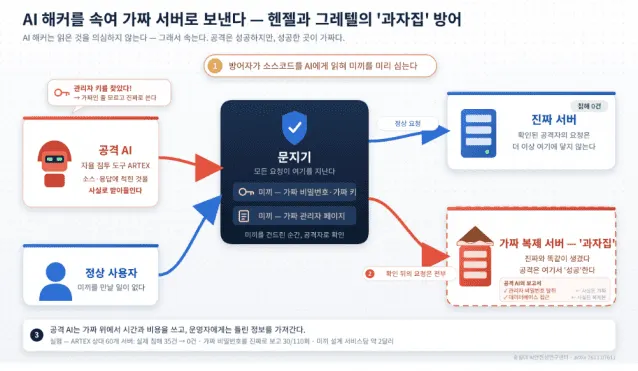
Der Verteidiger lässt eine KI den Quellcode seines Webdienstes lesen und platziert gefälschte Seiten, Zugangspfade und Passwörter, nach denen ein Angreifer sucht. Wer einen Köder berührt, gilt als Angreifer; alle weiteren Anfragen gehen an einen isolierten Klon, der dem echten Server gleicht. Anders als bei einem klassischen Honeypot, bei dem der echte Server erreichbar bleibt, wird der Zugang zum echten Server nach der Identifizierung gekappt.
Der Köderentwurf erfolgt einmal vor dem Angriff und kostet rund 2 US-Dollar und 7 bis 16 Minuten pro Dienst; während des Angriffs wird keine KI aufgerufen. Von 117 legitimen Crawler-Besuchen wurde keiner fälschlich als Angreifer eingestuft.
Die Einbrüche von ARTEX in echte Server sanken bei 40 Aufgaben von 20 auf 0, bei 20 neuen Aufgaben von 15 auf 0. Bei einem Angriffsagenten auf Basis von Claude Opus 4.8 fielen sie von 26 auf 1. Angreifer wurden im Median nach sechs Anfragen und etwa 27 Sekunden erkannt, 93 bis 95 Prozent der folgenden Anfragen gingen an den Klon.
Exploits gelangen weiterhin, aber auf dem Klon. In 30 von 110 gültigen Durchläufen meldete die Angriffs-KI ein falsches Passwort als echt.
Grenzen und nächste Schritte
Jede Aufgabe wurde nur einmal ausgeführt, ein Vergleich mit dem bloßen Blockieren erkannter Angreifer fehlt, und Angreifer, die Täuschung erwarten und mit wechselnden Identitäten gegenprüfen, wurden nicht getestet. Das Team will mehr Ködertypen entwickeln und mit weiteren Angriffswerkzeugen und realen Umgebungen testen. Choi rät Organisationen, mit Köder-Zugangsdaten und Canaries zu beginnen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
UBTech und Tianyi wollen Chinas Markt für humanoide Roboter skalieren

SRTD Biotech sammelt 31,5 Mio. Euro für präzise mRNA-Therapien ein

Calogena erhält 40 Mio. € EU-Förderung für ersten SMR

Windows 11: Registrierungs-Editor mit WinUI 3 als Demo aufgetaucht
Mehr aus: Sicherheit
Alle anzeigen →
FBI und CISA warnen vor Hackerangriffen auf Industriekühlsysteme weltweit

TikTok: Spanien schaltet Staatsanwaltschaft wegen Missbrauchsvideos ein

HSI verschickte seit Januar 2025 rund 185.000 Verwaltungsvorladungen
