Muji Online-Shop bleibt nach Credential-Stuffing-Angriff offline
Ryohin Keikaku verschiebt die Wiedereröffnung des Muji-Onlineshops, nachdem ein Credential-Stuffing-Angriff unbefugte Logins möglich gemacht haben könnte.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
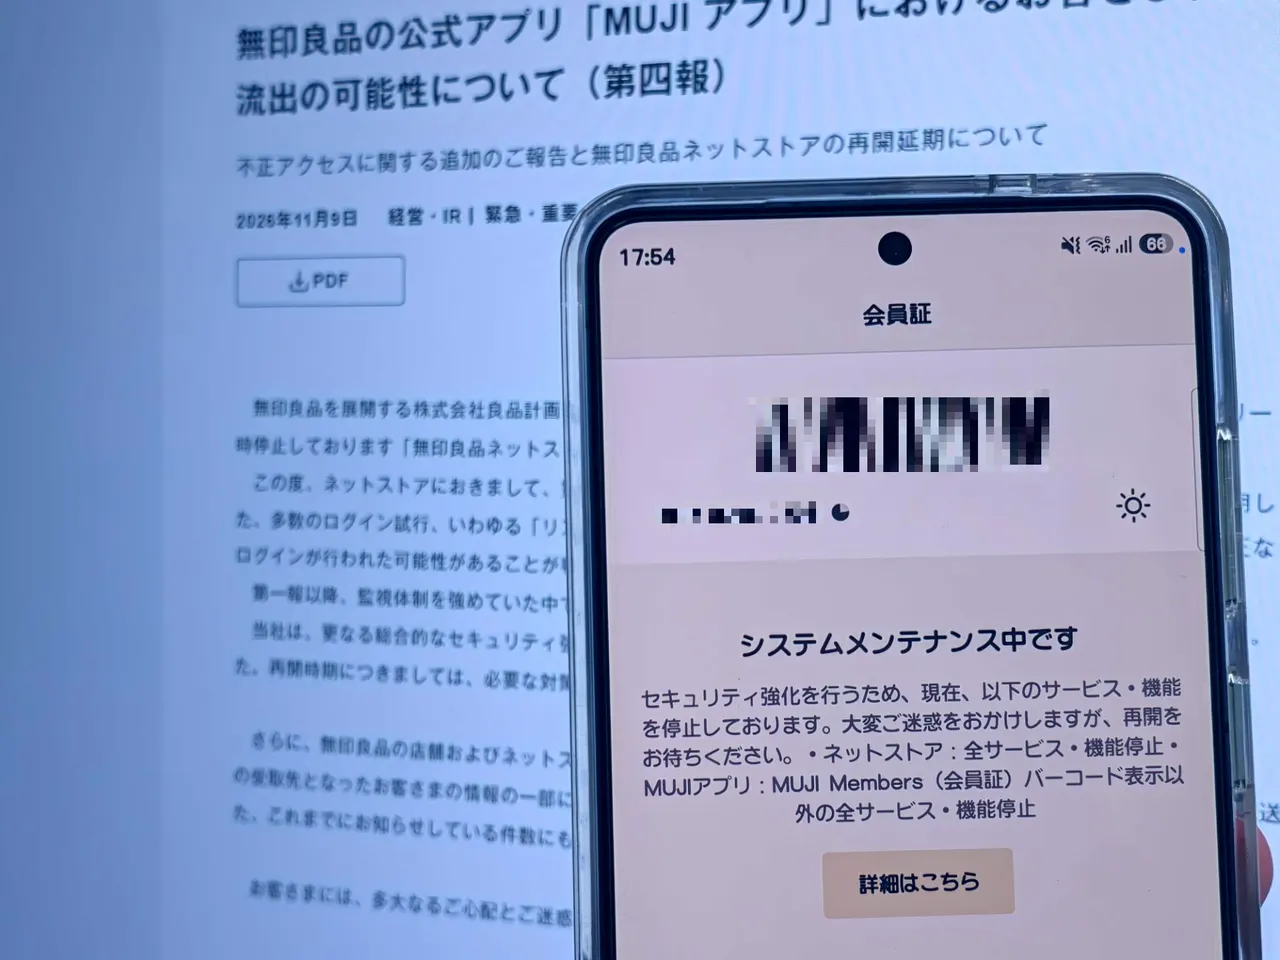
Der Muji-Betreiber Ryohin Keikaku verschiebt die Wiedereröffnung seines Onlineshops „Muji Net Store“. Der Shop ist seit dem 6. November, 16 Uhr, abgeschaltet. Das Unternehmen gab die Verzögerung am 9. November im vierten Update zu möglichen Datenabflüssen rund um die MUJI-App bekannt.
Bei der Abschaltung hatte Muji noch eine Rückkehr binnen ein bis zwei Tagen in Aussicht gestellt. Inzwischen wurde jedoch ein Credential-Stuffing-Angriff mit zahlreichen Anmeldeversuchen festgestellt, bei dem sich Dritte möglicherweise unbefugt in Konten eingeloggt haben. Einen neuen Termin nennt das Unternehmen nicht.
Wiederverwendete Passwörter als Einfallstor
Die Angreifer nutzten Passwörter und ähnliche Zugangsdaten, die sie sich möglicherweise andernorts illegal beschafft hatten. Muji hatte die Überwachung nach der ersten Meldung am 30. Oktober verstärkt, hielt nach weiteren unbefugten Zugriffen aber umfassende Sicherheitsmaßnahmen und Prüfungen für nötig.
Bei der Wiedereröffnung sollen alle Nutzer ihr Passwort zurücksetzen müssen. Wer dieselbe E-Mail-Adresse und dasselbe Passwort bei mehreren Diensten verwendet, sei besonders gefährdet; das Unternehmen rät daher zu einem Passwort, das sich von denen anderer Dienste unterscheidet.
Auch Nachnahme-Daten betroffen
Zudem bestätigte Muji unbefugte Zugriffe auf Teile der Daten von Kunden, die zwischen dem 2. Januar 2020 und dem 10. Februar 2025 in Läden oder im Onlineshop Empfänger von Nachnahmelieferungen waren. Die bisher genannte Zahl der Betroffenen wurde teilweise korrigiert.
Ab dem 10. November informieren Ryohin Keikaku und Credit Saison die Betroffenen nach und nach per E-Mail oder Post. Bei Nachnahme-Kunden, deren Kontaktdaten Ryohin Keikaku nicht vorliegen, ersetzt die Mitteilung vom 9. November die persönliche Benachrichtigung.
Für Kunden heißt das: Muji-Passwörter nirgendwo sonst verwenden und nach der Wiedereröffnung mit einer verpflichtenden Zurücksetzung rechnen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Naver Financial und Dunamu: Koreas Kartellamt sieht Wettbewerbsrisiken
Google AI Mode: Restaurantsuche mit Reservierung in Japan
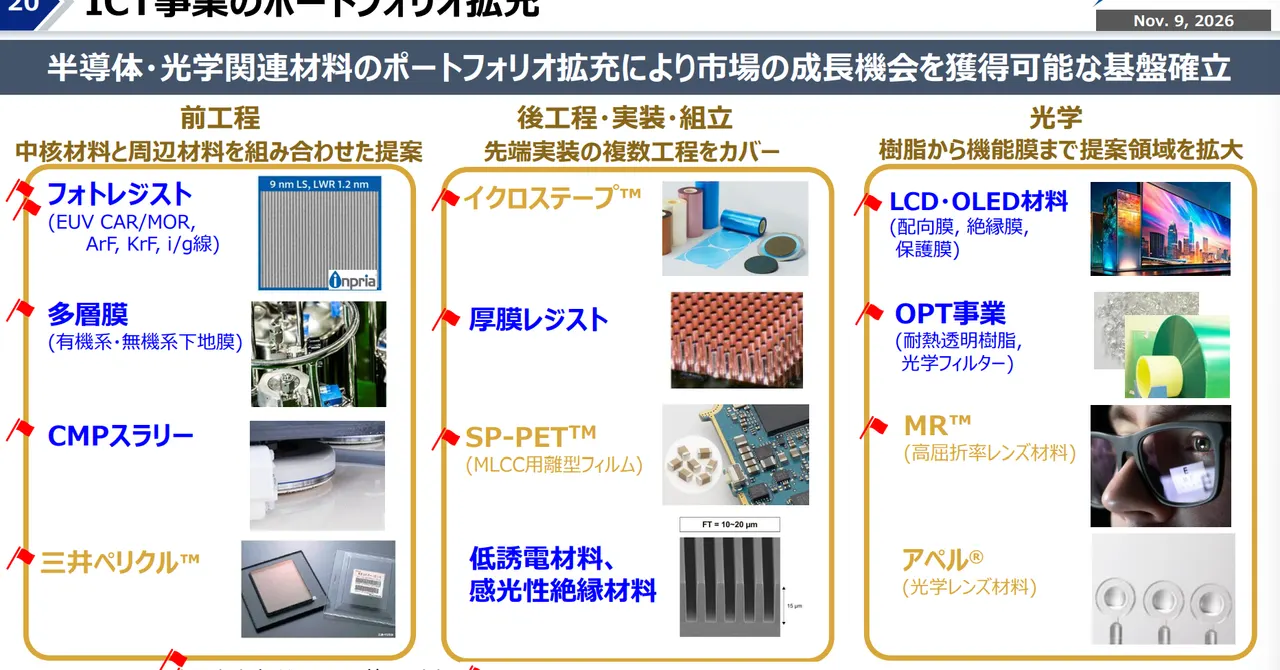
Mitsui Chemicals übernimmt JSR für 1,84 Billionen Yen
Russisches Softwareregister: Rechteinhaber wechseln
Mehr aus: Sicherheit
Alle anzeigen →
Vanderbilt University: Mutmaßlicher Ransomware-Angriff legt Netz lahm
IBM will Claude Mythos in Concert Protect für Firmen einbauen
Qnap NAS: Attackierte Plex-Media-Server-Lücken sind geschlossen