Indien meldet chinesisch verknüpfte KI-Tools bei Hackerangriffen
Indiens Cybersicherheitsbehörde hat die Gruppe hinter KI-gestützten Angriffen auf Finanzfirmen benannt. Mindestens zwei ihrer Tools werden mit China verbunden.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Indiens nationale Cybersicherheitsbehörde hat die Hackergruppe öffentlich benannt, die hinter einer Welle KI-gestützter Angriffe auf Finanzunternehmen steht. Zudem hat sie die eingesetzten Werkzeuge identifiziert. Mindestens zwei davon haben laut der Behörde Verbindungen nach China.
Damit reiht sich Indien in eine wachsende Zahl von Ländern ein, in denen staatliche Cyberabwehrstellen Angriffe mit Künstlicher Intelligenz zuordnen. Die Nennung von Gruppe und Werkzeugen ist konkreter als eine allgemeine Warnung, weil Sicherheitsteams damit gezielt in den eigenen Systemen suchen können.
Warum das Finanzbranche betrifft
Banken, Versicherer, Zahlungsdienstleister und andere Finanzunternehmen verwalten sensible Kundendaten und bewegen große Geldsummen. Sie sind deshalb ein dauerhaftes Ziel. KI-gestützte Angriffe verschärfen die Lage: Automatisierung kann Angreifern helfen, Abwehrmaßnahmen schneller auszuloten und ihre Methoden rascher anzupassen als bei klassischen Kampagnen.
Die Veröffentlichung der Werkzeuge erlaubt es Verteidigern, Protokolle zu prüfen, Erkennungsregeln zu aktualisieren und die eigene Angriffsfläche zu bewerten. Für kleinere Finanzfirmen mit begrenztem Sicherheitsbudget kann eine solche offizielle Zuordnung eine der wenigen praktisch nutzbaren Quellen für Bedrohungsinformationen sein.
Der größere Zusammenhang
Die China-Verbindung gibt dem Thema eine geopolitische Dimension, die zu den technischen und regulatorischen Fragen im indischen Finanzsektor hinzukommt. Die Erkenntnisse der Behörde verweisen auf Werkzeuge mit China-Bezug. Ein Bezug von Werkzeugen ist jedoch nicht gleichbedeutend mit einer förmlichen Feststellung, wer die Operation gesteuert hat.
Indische Finanzunternehmen dürften künftig genauer daran gemessen werden, wie sie KI-gestützte Einbrüche erkennen und darauf reagieren. In anderen Ländern folgten auf ähnliche Warnungen meist Leitlinien für die betroffenen Branchen. Entsprechend dürften indische Organisationen auf weitere technische Hinweise der Behörde achten.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Reddit vor Australiens High Court: Social-Media-Verbot „schlechtestes Ergebnis“
Google plant 15 Milliarden Dollar für Rechenzentren in Malaysia
Heidi Health streicht 18 Prozent der Stellen nach Finanzierung
Frühe Revolut-Mitarbeiter bringen KI-Wealthtech Haido an den Start
Mehr aus: Sicherheit
Alle anzeigen →
iOS 27.3: Apple prüft öffentliche iCloud-Links auf schädliche Inhalte
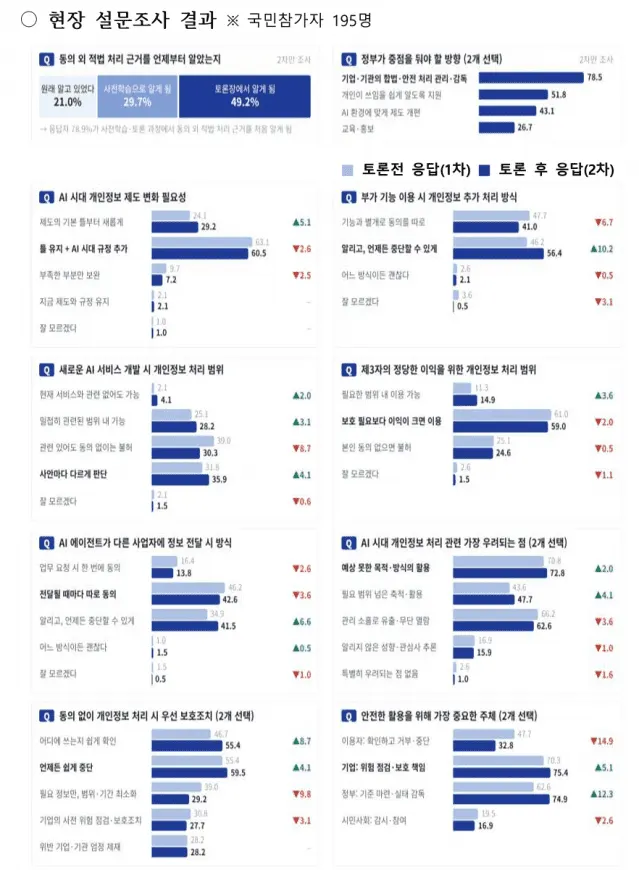
Südkorea: Datenschutzbehörde PIPC will Regeln für KI-Zeit erneuern