FaceStealer: Fake-Videocalls brachten Nordkorea 400 Mio. Dollar
Ein stummer Freund im Videocall und ein angebliches Audio-Update: Laut FBI stahl Nordkorea so über 400 Millionen Dollar. Über 900 Webcam-Videos wurden beschlagnahmt.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Der Trick hinter FaceStealer ist fast peinlich simpel: Im Videocall sieht man einen Bekannten, hört aber nichts, und eine Nachricht verlangt ein Software-Update. Laut FBI haben nordkoreanische Hacker mit diesem „Fix“ in 18 Monaten mehr als 400 Millionen Dollar erbeutet.
Am Donnerstag teilte die US-Regierung mit, ein Gericht habe die Abschaltung von Cloud-Infrastruktur der Masche genehmigt. Ermittler beschlagnahmten außerdem mehr als 900 Webcam-Videos von Opfern, daher der Name. Unabhängig davon erlaubte ein Gericht, über 1,2 Milliarden Dollar aus dem 6,3-Milliarden-Dollar-Raub bei Binance im vergangenen Monat zu beschlagnahmen oder zu sperren.
Wie funktioniert der FaceStealer-Betrug?
Am Anfang steht eine Einladung von einem gekaperten Konto, der Absender kann also jemand sein, den man wirklich kennt. FBI-Agent Jeremy Robertson aus Los Angeles sagte, die Nachricht knüpfe oft an frühere Gespräche oder Interessen an. Die Kalendereinladung enthält Typosquatting-URLs, also Adressen, die fast richtig aussehen.
Der Link führt zu einem gefälschten Zoom- oder Teams-Meeting. Die Angreifer zeichnen die Webcam auf und spielen ein aufgezeichnetes Video der angeblichen Einladenden ab, manchmal ein Deepfake bekannter Krypto-Persönlichkeiten. Man sieht Gesicht und Lippenbewegungen, hört aber nichts. Ein Textfeld erklärt, man müsse die Software aktualisieren, und liefert den Link.
Der installiert Malware, die Kryptowährung stiehlt und die Kontaktliste an die Täter schickt, damit der Betrug weiterzieht.
Wer steckt dahinter, wer wird angegriffen?
Das FBI ordnet FaceStealer der Gruppe Sapphire Sleet zu, auch bekannt als UNC1069, Stardust Chollima, APT38 und BlueNoroff, weithin als Ableger der Lazarus Group gesehen. Ziele sind vor allem Menschen aus Krypto und Web3 sowie Open-Source-Entwickler und Maintainer. Die Hacker wollen an deren Code-Repositories, als ersten Schritt zu Lieferkettenangriffen.
Brett Leatherman, stellvertretender Direktor der FBI-Cyberabteilung, sagte, nordkoreanische Hacker verbänden zunehmend Einbrüche, Social Engineering und Deepfakes, um glaubwürdiger zu täuschen.
Den Binance-Diebstahl vom 29. Oktober schreibt das FBI TraderTraitor zu, ebenfalls mit Nordkorea verbunden. Binance zufolge begannen die Vorbereitungen im Juni, mit falschen Vorstellungsgesprächen, Malware, kompromittierten internen KI-Tools und einer fortgeschrittenen Methode zur Transaktionsfreigabe. Über 2,7 Milliarden Dollar der Beute wurden eingefroren, die gerichtliche Genehmigung betrifft davon mehr als 1,2 Milliarden.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →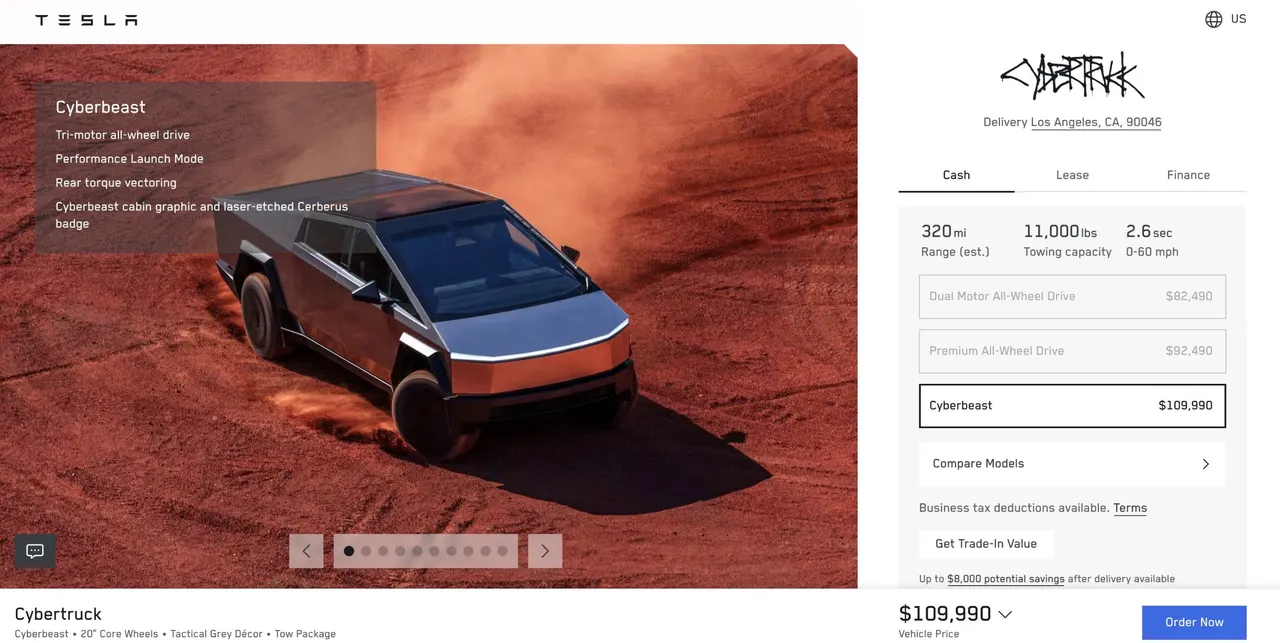
Tesla Cybertruck startet jetzt bei 109.990 Dollar, 57 % mehr
Gemini mit Bankkonto verbinden: Google Wallet macht es möglich
Prediction Markets: Kongress prüft Wettverbot für Bundesbedienstete
Pixel Private Space Bug: Dunkelmodus macht den Bereich sichtbar
Mehr aus: Sicherheit
Alle anzeigen →
Daiso-Passwortnotizbuch ausverkauft: Japan schreibt Passwörter wieder auf

Tinder-Bußgeld: Irische Behörde bestraft Match Group wegen DSGVO
Uber-Datenleck: Führerscheindaten von Fahrern über Fireworks AI gestohlen