Daiso-Passwortnotizbuch ausverkauft: Japan schreibt Passwörter wieder auf
Wegen vieler Datenlecks greifen Japaner wieder zu Papier: Daisos Passwort-Notizbuch ist knapp. Die Sicherheitsbehörde IPA warnt trotzdem vor Lücken.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Ein simples Notizbuch für Passwörter ist in Japan plötzlich schwer zu bekommen. Die 100-Yen-Kette Daiso teilt mit, ihr „Passwort-Verwaltungsnotizbuch“ sei seit Ende Oktober zeitweise knapp, weil nach etlichen Datenlecks viele Menschen ihre Zugangsdaten anders organisieren wollen.
Das Heft ist genau das, was der Name sagt: Man trägt Benutzer-ID und Passwort für jeden Dienst ein. Daiso verkauft es seit etwa Herbst 2020, vor allem für ältere Menschen, die digitalen Werkzeugen skeptisch gegenüberstehen. Seit Ende Oktober steigen die Verkäufe laut Unternehmen Woche für Woche, „sogar für die Entwickler überraschend“. Zahlen nennt Daiso nicht. Im November soll Nachschub kommen, die Produktion wird angepasst. Weitere Passwort-Produkte sind vorerst nicht geplant.
Der Zeitpunkt passt zur Nachrichtenlage. Laut dem Institut MM Research stieg die Zahl der Datenlecks durch Cyberangriffe in Japan von 72 im August und 81 im September auf 193 im Oktober. Geleakte Zugangsdaten summierten sich bis Ende Oktober auf rund 161 Millionen, etwa das 31-Fache der 5,14 Millionen im gesamten Jahr 2025. Einer der größten Fälle: Sourcenext meldete am 15. Oktober, dass bis zu rund 22,52 Millionen Mitgliedsdatensätze samt Passwörtern abgeflossen sein könnten.
Ist ein Passwort-Notizbuch sicher?
Die japanische Behörde IPA, zuständig für IT-Sicherheit, sagt: Ihre Einschätzung von 2022 gelte weiter, Papier schließe sie nicht grundsätzlich aus. Sie empfiehlt je Dienst ein eigenes Passwort mit rund 15 Zeichen aus Groß- und Kleinbuchstaben und Ziffern. Auch Passwortmanager seien in Ordnung, sofern der Anbieter vertrauenswürdig ist und soliden Support bietet.
Papier hat Schwächen. Wer das Heft mitnimmt, riskiert Verlust oder neugierige Blicke. Und gegen ein Leck beim Dienst selbst hilft kein Notizbuch. Angreifer probieren erbeutete Kombinationen bei anderen Diensten aus, das nennt man Credential Stuffing. Muji bestätigte so einen Angriff im November in seinem Onlineshop, bei der offiziellen Lotterie-Website besteht der Verdacht.
Die IPA rät deshalb, Multi-Faktor-Authentifizierung oder Passkeys zu aktivieren, wo immer ein Dienst sie anbietet. Unerwartete E-Mails und SMS sollte man grundsätzlich für gefälscht halten und Links darin nicht öffnen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
KI-Brillen mit Gesundheitstracking: Puls und Augenermüdung im Blick
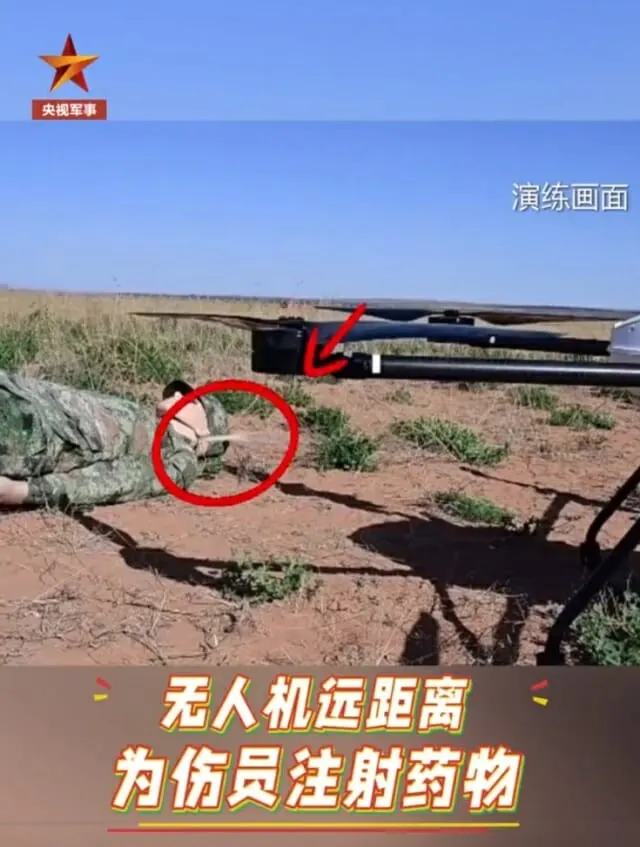
Chinas Medizin-Drohne schießt Notfallmedikamente auf Verwundete
Meeresschildkröten in Florida: Alle Jungtiere sind Weibchen
Claude-Sperren: Umfrage unter 193 Nutzern prüft die VPN-Tipps
Mehr aus: Sicherheit
Alle anzeigen →
Tinder-Bußgeld: Irische Behörde bestraft Match Group wegen DSGVO
Uber-Datenleck: Führerscheindaten von Fahrern über Fireworks AI gestohlen
Pedro Sánchez zum Pegasus-Hack: Sein Handy sei "ein Ufo"