@cosme: Datenleck betrifft rund 3 Millionen Mitglieder
Der Betreiber der Beauty-Plattform @cosme, Istyle, meldet nach unbefugtem Zugriff ein Datenleck bei rund 3 Millionen Mitgliedern. Passwörter sind laut Firma nicht betroffen.
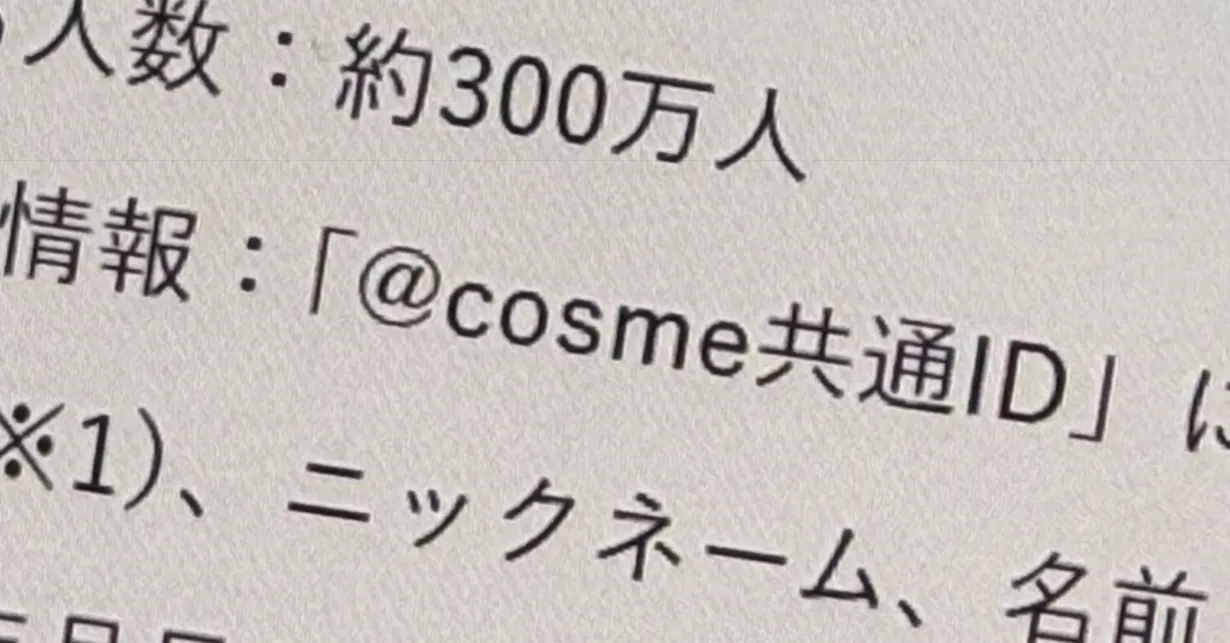
Istyle, Betreiber der japanischen Beauty-Plattform @cosme, hat am 2. November ein Datenleck bekannt gegeben. Nach einem unbefugten Zugriff durch Dritte sind Informationen von etwa 3 Millionen Mitgliedern der „@cosme Common ID“ abgeflossen.
Zu den betroffenen Daten zählen Namen in Kanji und Kana, Postleitzahl, Adresse, Telefonnummer, E-Mail-Adresse, eine automatisch vergebene Nutzer-ID, Geschlecht, Geburtsdatum, Spitzname sowie Haut- und Haartyp. Login-Passwörter und Kreditkartendaten sind nach bisherigen Erkenntnissen des Unternehmens nicht betroffen.
Auch ehemalige Mitglieder betroffen
Das Leck wurde am 28. Oktober entdeckt. Wann genau der Zugriff stattfand und wie die Angreifer vorgingen, hat Istyle nicht mitgeteilt. Betroffen sind auch Personen, die ihr Konto inzwischen gekündigt haben, sofern sie zum Zeitpunkt des Zugriffs Mitglied waren.
Zusammen mit einem externen Sicherheitsunternehmen untersucht Istyle Ursache und Ausmaß. Auf Basis der Ergebnisse will das Unternehmen Maßnahmen gegen eine Wiederholung prüfen und umsetzen.
Benachrichtigung der Betroffenen
Betroffene werden nach und nach einzeln über die bekannten Kontaktdaten informiert; der Abschluss ist für den 6. November vorgesehen. Die Mails kommen von der Domain „cosme.net“. Ehemalige Mitglieder kontaktiert das Unternehmen anhand von Daten, die es laut Datenschutzerklärung nach der Kündigung für einen bestimmten Zeitraum aufbewahrt.
Da Identitäts- und Kontaktdaten kombiniert abgeflossen sind, sollten Betroffene bei Phishing-Mails, SMS und Anrufen mit persönlichen Angaben wachsam sein und prüfen, ob Nachrichten tatsächlich von der Domain cosme.net stammen.
Bereits zuvor hatte Istyle gewarnt, dass wegen einer Fehlkonfiguration eines Dateiübertragungsdienstes die E-Mail-Adressen von mehr als 10.000 Nutzern betroffen sein könnten. Der neue Vorfall reiht sich in mehrere große Datenlecks bei japanischen Verbraucherdiensten ein.
Apps, die sich lohnen
 SUMO: das Zahlenrätsel
Tippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
 Dialo: Sprachen lernen durch Sprechen
Sprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
 ediviewer: EDI-Dateien wie Dokumente lesen
EDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →
BMW: Teilautomatisiertes Fahren im Stadtverkehr ab 2027
Apple soll drei neue iPad-Modelle im ersten Halbjahr 2027 planen
Salesforce übernimmt Verteidigungs-Startup Rune für 375 Mio. Dollar
Gallium Defence sammelt 7,1 Mio. € für günstige Drohnenabwehr-Erkennung
Mehr aus: Sicherheit
Alle anzeigen →
Russland: Zertifikate für Code-Signierung ab 2027 geplant
BLIK-Code-Betrug: Polizei warnt vor gekaperten Konten
Android-Lücke „Message of Death“ kann Handys aus der Ferne lahmlegen